01/概要
Azure Key Vaultとは:シークレット・暗号鍵・証明書を一元管理するAzureのサービス
Azure Key Vaultは、アプリケーションが使うAPIキー、パスワード、接続文字列、トークン、証明書、暗号鍵などの秘密情報を、Azure上で安全に保管し、アクセスを制御するMicrosoftのクラウドサービスです。Microsoftは主な用途として、シークレットの管理、キーの管理、証明書の管理の3つを挙げています。
秘密情報をソースコードや設定ファイルから切り離してKey Vaultに集約すると、配布先を制御でき、誤って漏えいする可能性を小さくできます。アクセスする側は、Microsoft Entra IDで認証され、Azure RBACで許可された範囲だけを読み取ります。
Azure Key Vaultの要点
提供元
Microsoft(Azureのサービス)
管理対象
シークレット(APIキー・パスワード・接続文字列)、暗号鍵、TLS/SSL証明書
認証・認可
Microsoft Entra IDで認証し、Azure RBACでアクセスを許可
ネットワーク
ファイアウォールとPrivate Linkで、接続元を限定
サービスレベル
Standard、Premium(HSM保護キー)、Managed HSM
記録
アクセスの記録をログとして出力し、監視に連携
02/注目される背景
シークレット漏えいのリスク:クラウド・生成AI・AIエージェントで増える秘密情報
アプリケーションが外部サービスやデータベースにつながるたびに、APIキーや接続情報が増えます。生成AIやAIエージェントは、モデル、検索、業務システム、MCPサーバーなど多くの接続先を持つため、秘密情報の数と使われる場所がさらに広がります。
→
接続先の増加:SaaS、API、データベースの連携が増え、資格情報の数が増える
→
コードへの埋め込み:設定ファイルやリポジトリに残ったキーは、共有や公開の過程で漏れやすい
→
生成AIの接続情報:モデル、検索、ベクターストアの接続キーが、アプリケーションごとに必要になる
→
AIエージェントとMCP:エージェントが外部APIやMCPサーバーを呼ぶとき、そのキーや証明書を安全に渡す仕組みが要る
→
証明書の期限切れ:更新漏れによるサービス停止を、手作業の管理だけで防ぐのは難しい
→
監査と説明責任:誰がどの秘密情報にアクセスしたかを、後から示す必要がある
秘密情報がアプリ側に散らばった状態
- コードや設定ファイル、CI変数にキーが残る
- 同じキーを複数の環境やチームで使い回す
- 誰がいつ使ったかを、後から追えない
- 更新のたびに、配布と再設定の手作業が発生する
Key Vaultに集約し、IDで取りに行く状態
- コードには参照先だけを書き、値を持たせない
- 環境とアプリごとに保管場所と権限を分ける
- アクセスはログに残り、監視につなげられる
- 更新はKey Vault側で行い、利用側は参照を続ける
03/管理対象
シークレット・キー・証明書の違いと、Standard・Premium・Managed HSMの選び方
Key Vaultで扱うものは3種類あります。多くのアプリケーションで最初に必要になるのは、APIキーや接続文字列などのシークレットの管理です。
Secrets
シークレット
任意の文字列で保管する秘密情報です。アプリケーションは名前で参照し、値を取得します。
例 APIキー、パスワード、接続文字列、トークン
Keys
暗号鍵
データの暗号化や署名に使う鍵です。鍵をKey Vaultの外に出さずに、暗号処理を行えます。
例 ストレージやデータベースの暗号化に使う顧客管理キー
Certificates
証明書
TLS/SSL証明書のプロビジョニング、管理、配置を行います。自動更新も設定できます。
例 Webサイト、API、Front Doorのカスタムドメイン証明書
サービスレベル
特徴と向いている要件
Standard
ソフトウェアで保護したシークレット・キー・証明書を保管します。アプリケーションのシークレット管理の多くは、このレベルで始められます。
Premium
ソフトウェア保護キーに加えて、HSM(ハードウェアセキュリティモジュール)で保護したキーを作成できます。規制や契約でハードウェア保護を求められる鍵に使います。
Managed HSM
FIPS 140-3 レベル3で検証された、シングルテナントのHSMです。HSMで保護したキーだけを扱い、鍵の管理を顧客が完全に制御する要件に向きます。
サービスレベルの仕様はAzureにおけるキー管理の概要とManaged HSMの概要に基づきます。
04/仕組み
Key Vaultへのアクセスの流れ:Entra ID認証・RBAC認可・プライベート接続・監査ログ
Key Vaultは、リソース自体を管理するコントロールプレーンと、中身のシークレット・キー・証明書を扱うデータプレーンに分かれています。アプリケーションがシークレットを取得するときは、次の段階を通ります。
段階
処理の内容
1. 認証
アプリケーションやユーザーが、Microsoft Entra IDで本人であることを証明します。Azure上のアプリケーションは、マネージドIDを使うと、コードに資格情報を持たずにトークンを取得できます。
2. 認可
Azure RBACのロールで、どのシークレット・キー・証明書に、どの操作を許可するかを判定します。読み取りだけを許すロールや、メタデータだけを読めるロールがあります。
3. ネットワーク
Key Vaultのファイアウォールとプライベートエンドポイントで、仮想ネットワーク内など許可した経路からのアクセスだけを受け付けます。
4. 取得・利用
アプリケーションはシークレットを取得するか、App Serviceなどのアプリ設定からKey Vaultを参照して使います。暗号鍵は、Key Vaultの中で暗号処理を行います。
5. 記録・通知
アクセスの記録をログに出力し、監視の仕組みにつなげます。Event Gridとの連携で、シークレットの状態の変化を通知できます。
誰が・どこから・何に:3つの制御の組み合わせ
誰が
Microsoft Entra ID
ユーザー、アプリケーション、マネージドID、AIエージェントのIDを管理し、アクセスする主体を特定します。
どこから
Private Link
プライベートエンドポイントで、公開ネットワークを経由せずにKey Vaultへ接続します。
何に
Azure Key Vault
RBACで、IDごとにアクセスできる秘密情報と操作を最小限に絞ります。
05/設計の進め方
Key Vault設計のベストプラクティス:コンテナー分離・マネージドID・削除保護・ローテーション
Key Vaultを作成するだけでは、秘密情報は安全になりません。Microsoftのベストプラクティスに沿って、保管の単位、アクセスの方法、障害と誤操作への備え、更新の運用を決めます。
設計 1
コンテナーを分ける
アプリケーション、環境(開発・検証・本番)、リージョンごとにKey Vaultを分け、1つの侵害が他へ広がらないようにします。
設計 2
マネージドIDで接続する
Azureにデプロイしたアプリケーションはマネージドアイデンティティで認証し、Key Vaultに入るための資格情報をコードに持たせません。
設計 3
RBACで最小権限にする
読み取り、管理、暗号処理などの役割を分け、必要なIDに必要な範囲だけを割り当てます。
設計 4
ネットワークを閉じる
既定のアクセスを拒否し、プライベートエンドポイントと許可した経路からだけ接続できるようにします。
設計 5
削除と誤操作に備える
論理的な削除と消去保護を有効にし、誤った削除や悪意のある削除から、シークレットやキーを復元できるようにします。
設計 6
更新と監視を決める
シークレットのローテーション、証明書の自動更新、アクセスログの保管と監視を、構築と同時に設計します。
06/当社の支援内容
Azure Key Vault導入・セキュアアーキテクチャ支援:6つの支援メニュー
当社は、Key Vaultを単独で導入するのではなく、Microsoft Entra ID、Private Link、Azure DevOps、監視と組み合わせ、Azureアプリケーション全体のセキュリティアーキテクチャとして設計します。業務システム、生成AI・RAG、AIエージェントの構築で、Key Vaultを秘密情報管理の標準部品として組み込んできました。
Secrets Management
シークレットの集約とコードからの分離
APIキー、パスワード、接続情報を棚卸しし、Key Vaultへ集約します。アプリケーションのコードや設定ファイルには参照先だけを残し、値を持たせない構成に移行します。
Identity & Access
IDベースのアクセス制御
Entra ID、マネージドID、RBACを組み合わせ、アプリケーションとユーザーごとに、アクセスできる秘密情報と操作を設計します。
Private Access
プライベート接続のネットワーク設計
Private Link・Private Endpointとファイアウォールを組み合わせ、公開ネットワークに依存しないAzure構成を設計します。
AI / Agent Security
生成AI・AIエージェントのシークレット管理
SyncLect AI AgentなどのAIエージェント基盤で、モデル、検索、MCP、外部APIの連携に必要なAPIキーや証明書をKey Vaultで管理し、エージェントのIDと組み合わせて扱います。
DevSecOps
開発・デプロイ時の露出の抑制
Azure DevOpsやGitHubのパイプラインとKey Vaultをつなぎ、開発から本番運用まで、秘密情報をコードや設定ファイルへ残さない流れを作ります。
Azure Architecture
Azure全体のセキュリティアーキテクチャ
App Service、Functions、AI Search、Cosmos DB、Fabricなどを含む構成全体で、Key Vaultの配置、監視、運用を設計します。
07/特長
ゼロトラスト設計・AIエージェントのシークレット管理・生成AI基盤での実装経験
特長 1
Key Vault・Private Link・Entra IDのゼロトラスト設計
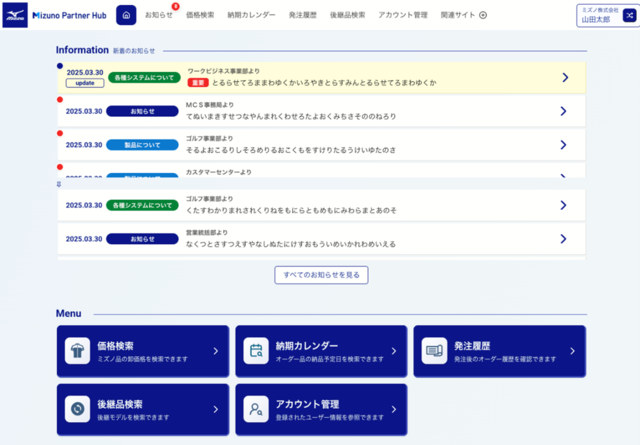
誰が(Entra ID)、どこから(Private Link)、何に(Key Vault)アクセスできるかを組み合わせて設計します。Mizuno Partner Hubでは、この構成で機密情報を保護しています。
特長 2
AIエージェントが使うAPIキー・証明書の管理
ハイパーパーソナライゼーション基盤では、Entra IDによるエージェントのID管理とRBAC・PIM、A2A・MCP連携のトークン認証に加え、Key VaultでAPIキーや証明書を管理する構成を公開しています。
特長 3
生成AIからAIエージェントまでの実装経験
企業向け生成AI基盤、RAG、AIエージェント基盤の構築で、Key Vaultを秘密情報管理の標準部品としてAzureアーキテクチャに組み込んできました。
08/導入事例
ミズノ様「Mizuno Partner Hub」:Key Vault・Private Link・Entra IDによるゼロトラスト設計
ミズノ株式会社の販売パートナー向け中核プラットフォーム「Mizuno Partner Hub」で、当社はクラウドアーキテクチャ設計から運用設計までを担当しました。全国の販売パートナーが利用するBtoBポータルとして、Microsoft Azureを基盤にしたクラウドネイティブ設計で構築しています。
Azure Key Vault、Private Link、Entra IDを組み合わせたゼロトラスト設計で機密情報を保護し、Azure Monitorによる監視体制のもとでシステム全体の安定稼働を支えています。Azure DevOpsによる自動デプロイ管理も実装しました。
事例を見る →
領域
主な技術構成
クラウド基盤
Microsoft Azure(App Service、Functions、Front Door、Private Endpoint、Key Vault、Defender、Monitor、Cosmos DB、SQL Database、Cache for Redis)
セキュリティ
Azure Key Vault、Private Link、Entra IDを組み合わせたゼロトラスト設計
運用
Azure DevOpsによる自動デプロイ管理、Logic Appsによるメンテナンスモードの自動切り替え、Azure Monitorによる監視
開発技術
React/Next.js(フロントエンド)、TypeScript(API層)
生成AI・AIエージェント基盤でのKey Vault活用
SyncLect AI Agent:お客様のクラウド環境に構築するAIエージェント基盤
お客様のクラウド環境にプラットフォームを構築し、Entra IDによるユーザー認証、Key Vaultによる暗号化、Private Linkによるプライベート通信を組み合わせて、エンタープライズ向けのセキュアな環境を提供しています。
お知らせを見る →
ハイパーパーソナライゼーション基盤:MCP連携の安全性
Entra IDでMCPプラグインの認証・認可を統合し、条件付きアクセスでリスクベースの制御を行います。Azure Key Vaultを活用して、APIキーや証明書を安全に管理しています。
お知らせを見る →
09/顧客価値
漏えいリスクの低減・更新作業の削減・監査対応:課題と設計と成果の関係
課題
設計
成果
APIキーがコードやリポジトリに残っている
コードの共有や公開から、秘密情報が漏れる経路を断つ
更新のたびに配布と再設定の手作業がかかる
Key Vault側で更新し、利用側は参照を続ける構成にする
ローテーションの頻度を上げても、作業が増えない
証明書の期限切れでサービスが止まる
証明書の自動更新と、期限の通知を設定する
更新漏れによる停止を防ぐ
誰がどの秘密情報を使ったか説明できない
アクセスログを保管し、監視の仕組みに連携する
監査やインシデント調査に、記録で答えられる
AIエージェントの接続先が増え、キーの管理が追いつかない
エージェントのIDとRBACで、渡すキーを必要な範囲に絞る
エージェントの権限を、業務に必要な範囲に保てる
役割別の価値
経営・事業責任者
情報漏えいの事業リスクを下げる
秘密情報の漏えいは、サービス停止や信用の低下につながります。管理の仕組みを標準化し、リスクを説明できる状態にします。
情報システム・基盤
管理の場所を1つにする
環境ごとに散らばった資格情報を、Key Vaultとアクセス権の設計で一元的に管理します。
セキュリティ・監査
記録と最小権限
アクセスログと権限の棚卸しで、誰がどの秘密情報にアクセスできるかを示せます。
開発者
値を知らずに開発できる
コードには参照先だけを書きます。開発を外部に委託する場合も、委託先に値を渡さずに構築できます。
運用担当
更新作業を減らす
シークレットの更新と証明書の自動更新で、配布と再設定の手作業を減らします。
AI・DX推進
AIエージェントを安全に広げる
モデルや外部APIへの接続情報を統一した方法で扱い、エージェントの追加に合わせて権限を管理します。
10/活用シーン
業務Webシステム・生成AI/RAG・AIエージェント/MCP・データ基盤・CI/CDでの活用イメージ
01
業務Webシステム・パートナーポータル
管理する秘密情報 データベースの接続文字列、外部APIのキー、TLS証明書
設計のポイント App ServiceやFunctionsからマネージドIDで参照し、プライベートエンドポイントで接続元を限定します。
02
生成AI・RAGアプリケーション
管理する秘密情報 モデル、AI Search、Cosmos DBなどへの接続情報
設計のポイント アプリケーションごとにシークレットを分け、RAGの構成要素ごとに権限を設計します。
03
AIエージェント・MCP連携
管理する秘密情報 外部API、MCPサーバー、SaaSのキーと証明書
設計のポイント エージェントのIDとRBACを組み合わせ、エージェントが使えるキーを必要な範囲に絞ります。Agent 365でのエージェントの統制とも組み合わせます。
04
データ基盤・データ連携
管理する秘密情報 業務システム、DWH、ストレージへの接続情報
設計のポイント Microsoft Fabricなどのデータ基盤と連携する処理で、接続情報をKey Vaultで管理します。
05
CI/CD・自動デプロイ
管理する秘密情報 デプロイ用の資格情報、サービスプリンシパル
設計のポイント パイプラインからKey Vaultを参照し、CIの変数やリポジトリに値を残さない流れにします。
06
外部委託・グループ共通基盤
管理する秘密情報 委託先や複数の事業会社が使う接続情報
設計のポイント Key Vaultを分け、委託先やグループ会社ごとに参照できる範囲を分離します。
適合する顧客・適合しにくい顧客
適合する顧客
- Azure上で業務システムや生成AIアプリケーションを運用している、または構築予定
- APIキーや接続文字列が、コードや設定ファイルに残っている
- AIエージェントやMCP連携で、外部APIの資格情報が増えている
- 監査で、秘密情報へのアクセス記録を求められている
- 開発を外部委託しており、委託先に値を渡さずに構築したい
適合しにくい顧客
- Azureを利用する予定がない
- 暗号鍵のHSM運用だけを、単独で委託したい
- アプリケーションの改修を伴わず、保管場所だけを移したい
導入検討のDiscovery質問
→
APIキー、パスワード、接続文字列は、現在どこに保管していますか。
→
秘密情報を更新する頻度と、更新にかかる作業は把握していますか。
→
証明書の期限は、誰がどのように管理していますか。
→
Azure上のアプリケーションは、マネージドIDを使っていますか。
→
生成AIやAIエージェントが使う外部APIのキーは、どのように渡していますか。
→
監査で、秘密情報へのアクセス記録を求められたことはありますか。
11/想定ROI
シークレット更新・証明書更新・監査対応・権限失効の工数試算
中規模のAzureアプリケーション群(シークレット80件、証明書20枚)を想定した年間工数の試算です。実際の効果は、PoVで現行の作業工数を測ったうえで見積もります。
項目と前提
年間工数(現状 → 導入後)
削減
シークレットのローテーション80件を年4回更新。1件あたり配布・再設定に45分 → 参照構成で10分
240時間 → 約53時間
約78%
証明書の更新20枚を年1回更新。1枚あたり3時間 → 自動更新と確認で0.5時間
60時間 → 10時間
約83%
監査・インシデント時のアクセス調査年4回。1回あたり16時間 → ログ集約後4時間
64時間 → 16時間
75%
退職・異動時の資格情報の失効年24回。1回あたり2時間 → IDと権限の棚卸しで0.5時間
48時間 → 12時間
75%
合計で年間約412時間から約91時間への削減を想定しています。漏えい時の調査・再発行・影響範囲の確認にかかる費用は、試算に含めていません。
12/エコシステム
Entra ID・Private Link・App Service・Azure DevOps・Foundry・Agent 365との連携
Key Vaultは、IDの基盤、ネットワーク、アプリケーションの実行環境、開発の流れ、AIの基盤とつながって効果を発揮します。
ID・認証
Microsoft Entra ID
ユーザー、アプリケーション、マネージドID、AIエージェントのIDで、Key Vaultへのアクセスを認証します。
Entra ID統合開発 →
開発の流れ
Azure DevOps・GitHub
パイプラインからKey Vaultを参照し、デプロイ時に秘密情報を露出させません。
GitHub導入支援 →
AI基盤
Microsoft Foundry
生成AIやAIエージェントの構成で、モデルや外部連携の接続情報をKey Vaultで管理します。
Foundry エージェント →
エージェント統制
Agent 365
エージェントの登録・ID・権限・監査の統制と、Key Vaultによる秘密情報の管理を組み合わせます。
Agent 365 →
13/他の手段との違い
環境変数・設定ファイル・CIのシークレット・自前HSMとの違いと使い分け
手段
特徴と限界
Key Vaultとの関係
環境変数・設定ファイル
手軽に使えるが、値がサーバーやリポジトリに残り、誰が参照したかを追いにくい
Key Vaultへの参照に置き換え、値はKey Vaultに集約します。
CI/CDのシークレット変数
パイプラインの中では安全に扱えるが、実行時のアプリケーションからは使えない
アプリ独自の暗号化保存
暗号化はできるが、復号の鍵をどこに置くかという問題が残る
鍵の保管と暗号処理をKey Vaultに任せ、独自の実装を減らします。
自前のHSM
鍵を物理的に管理できるが、機器の調達・運用・冗長化の負担が大きい
要件に応じて、PremiumやManaged HSMのマネージドサービスを選べます。
パスワード管理ツール
人が使うパスワードの共有に向くが、アプリケーションからの取得には向かない
人の利用と、アプリケーション・AIエージェントの利用を分けて設計します。
14/ガバナンス
シークレット運用の統制:権限の棚卸し・ローテーション・削除保護・監査ログ・期限通知
導入後に秘密情報を安全な状態で保ち続けるには、運用の決まりが必要です。当社は、次の6つの論点を運用設計書にまとめます。
論点 1
権限の棚卸し
ロールの割り当てを定期的に見直し、退職・異動・委託終了に合わせて削除します。
論点 2
ローテーション
シークレットごとに更新の周期と担当を決め、利用側が参照を続けられる構成にします。
論点 3
削除保護
論理的な削除と消去保護を有効にし、復元の手順を決めておきます。
論点 4
監査ログ
アクセスログの保管期間と、異常なアクセスを検知する監視のルールを決めます。
論点 5
期限の通知
シークレットや証明書の期限が近づいたら、担当者に通知する仕組みを置きます。
論点 6
漏えい時の対応
漏えいが疑われたときの無効化、再発行、影響範囲の確認の手順を、事前に決めます。
15/はじめ方
導入のSTEP:棚卸しから設計・移行・運用定着まで
STEP 1秘密情報の棚卸しコード、設定ファイル、CI変数に残る秘密情報と、利用しているアプリケーションを洗い出します。
STEP 2アーキテクチャ設計コンテナーの分け方、ID、RBAC、ネットワーク、ログの設計をまとめます。
STEP 3構築Key Vault、プライベートエンドポイント、マネージドID、監視を構築します。
STEP 4アプリケーションの移行アプリケーションとパイプラインを、Key Vaultの参照に切り替えます。
STEP 5運用の定着棚卸し、ローテーション、期限通知、漏えい時の手順を運用に組み込みます。
STEP 6対象の拡大生成AIやAIエージェントなど、新しいアプリケーションにも同じ設計を適用します。
スタートプラン:HWS Agent Campで、セキュアなAIエージェントを2日間で試作
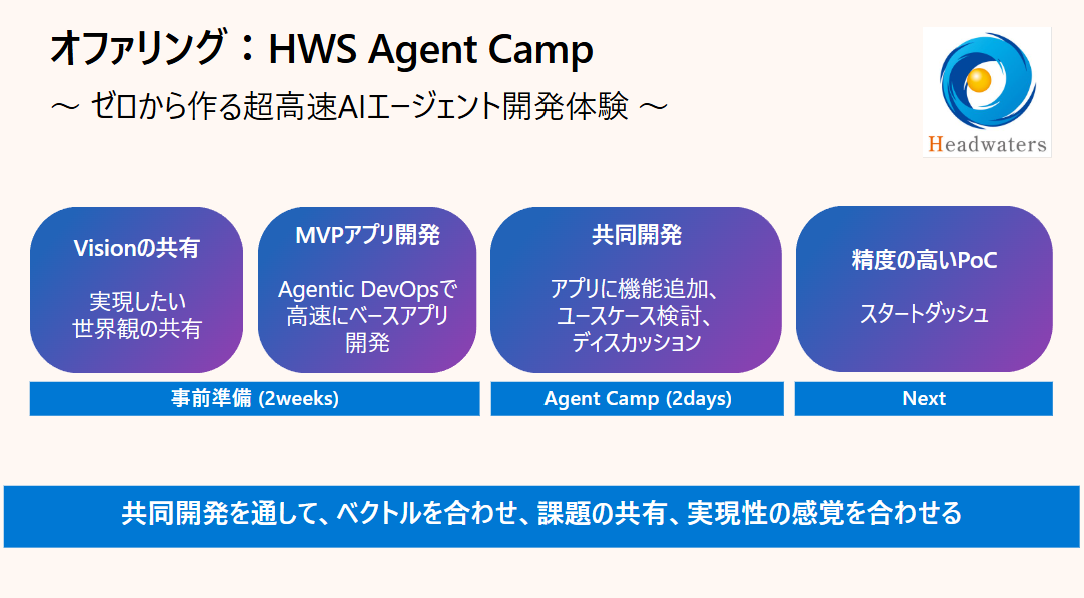
HWS Agent Campは、生成AIの活用・内製化を目指す企業向けに、専門エンジニアが伴走する2日間の集中ハッカソンです。通常3〜6ヶ月かかるAIエージェント開発を、約2週間の事前準備のうえで2日間に凝縮し、本格的なプロトタイプを構築します。試作の段階から、モデルや業務システムへの接続情報をKey Vaultで管理する構成を取り入れ、本番に向けたセキュリティ設計の論点を整理できます。
16/当社について
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。厳格な技術要件と導入実績を満たしたパートナーのみに付与される称号で、2領域の同時取得は国内でも限られています。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは同分野において最も優れた実績をあげたとの評価を受け、初代受賞パートナーとなりました。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
17/関連ソリューション
Azureで、パートナー向け
ポータルをゼロトラスト設計。
Mizuno Partner Hubの構築事例. クラウドアーキテクチャ設計から運用設計までを担当し、Key Vault・Private Link・Entra IDによるゼロトラスト設計で機密情報を保護しました。

複数のAIエージェントを、
自社環境に早期構築する。
SyncLect AI Agent. お客様のクラウド環境にAIエージェントプラットフォームを構築し、Entra ID・Key Vault・Private Linkによるセキュアな環境を提供します。
AIエージェントの権限と
実行を守る。
Agentic Security. AIエージェントの権限、ツール接続、実行時のリスクを対象に、セキュリティの設計と運用を支援します。
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、AIエージェントの本格的なプロトタイプを構築します。
18/よくあるご質問
Q. Azure Key Vaultとは何ですか。
A. APIキー、パスワード、接続文字列、証明書、暗号鍵などの秘密情報を、Azure上で安全に保管し、アクセスを制御するMicrosoftのクラウドサービスです。
Q. シークレット・キー・証明書は、どう違いますか。
A. シークレットはAPIキーやパスワードなど任意の文字列、キーは暗号化や署名に使う暗号鍵、証明書はTLS/SSL証明書です。アプリケーションの秘密情報管理では、まずシークレットの管理から始めることが多くあります。
Q. アプリケーションのコードを変更する必要はありますか。
A. 秘密情報の読み込み方法を、Key Vaultの参照に切り替える変更が必要です。App Serviceなどでは、アプリ設定からKey Vaultを参照する方法もあり、改修の範囲は構成によって異なります。
Q. Key Vaultにアクセスするための資格情報は、どこに置きますか。
A. Azure上のアプリケーションはマネージドIDを使うことで、Key Vaultに入るための資格情報をコードに持たせずに済みます。
Q. AIエージェントやMCP連携でも使えますか。
A. 使えます。当社は、AIエージェント基盤で外部APIやMCP連携に必要なAPIキー・証明書をKey Vaultで管理し、Entra IDによるエージェントのID管理と組み合わせる構成を設計しています。
Q. StandardとPremiumのどちらを選べばよいですか。
A. アプリケーションのシークレット管理であれば、多くはStandardで始められます。HSMで保護した鍵が規制や契約で求められる場合は、PremiumやManaged HSMを検討します。
Q. 誤ってシークレットを削除した場合、復元できますか。
A. 論理的な削除が有効であれば、保持期間内に復元できます。消去保護を合わせて有効にし、保持期間中の完全な削除を防ぐ設計を推奨しています。
Q. Azure以外の環境のアプリケーションからも使えますか。
A. Entra IDで認証できれば、Azure以外の環境からもアクセスできます。ネットワークの経路と認証方法は、セキュリティ要件に合わせて設計します。
Q. GitHubのシークレットスキャンとは何が違いますか。
A. シークレットスキャンは、コードに混入した秘密情報を検出する仕組みです。Key Vaultは、秘密情報を保管して安全に渡す仕組みです。両方を組み合わせ、混入の検出と保管の一元化を進めます。
Q. 当社は何を支援できますか。
A. 秘密情報の棚卸し、Key Vault・Entra ID・Private Linkを含むアーキテクチャ設計、構築、既存アプリケーションとパイプラインの移行、ローテーションや監査の運用設計を支援します。生成AIやAIエージェントの基盤構築と合わせた設計も可能です。
Azure Key Vaultの導入・設計に関するご相談
秘密情報の棚卸し、Entra ID・Private Linkを含むアーキテクチャ設計、既存アプリケーションの移行、運用設計まで、貴社の状況に合わせてご提案します。
お問い合わせ