01/概要
Agentic Securityとは:AIエージェントの統制と、防御運用の自律化
Agentic Securityは、AIエージェントが利用するID、権限、データ接続、実行履歴を継続的に把握・保護しながら、セキュリティ運用そのものにもAIエージェントを活用する、企業のAI本番活用を支えるセキュリティ運用基盤です。脅威の検知、影響分析、対処、検証までを一連の運用サイクルとして高度化し、リスクの低い処理は自動化、業務への影響が大きい処理や重要な判断は人による承認へ切り替えます。
AIの利用を制限するのではなく、統制を維持しながらAIの本番展開を広げる。
プレスリリース原文を見る →

02/注目される背景
AIエージェントの本番活用拡大:ID・権限・データ接続・実行履歴の統制需要
生成AIやAIエージェントの活用は、情報検索や文章生成にとどまらず、企業データや業務システムへアクセスし、外部サービスと連携しながら、判断・実行を伴う業務へ広がりつつあります。企業のAI活用も、実証実験や業務効率化の段階から、AIエージェントを業務プロセスやシステムへ組み込む本番活用の段階へ移行しつつあります。
49.6%
世界のAIエージェント市場の年平均成長率(2033年に向けて)
Grand View Research
49.9%
日本のAIエージェント市場の年平均成長率(2033年に向けて)
Grand View Research
81%
12〜18カ月以内にAIエージェントが自社のAI戦略へ一定以上組み込まれると回答した経営層
Microsoft 2025 Work Trend Index
69%
セキュリティ上の懸念でAIエージェントの導入が遅れていると回答
Okta
国内サイバーセキュリティ市場は2026年度に2兆1,220億円へ拡大すると予測されており(矢野経済研究所)、AIエージェントとセキュリティ運用が重なる領域には新たな需要が生まれています。ただし、この数値は国内サイバーセキュリティ市場全体の規模であり、Agentic Security単独の市場規模を示すものではありません。
業界の潮流
防御側のAgentic化:探索・判断・対処・検証を担うセキュリティ運用
AIを保護対象に加えるだけでなく、セキュリティ運用そのものをAgentic化する動きが広がっています。Microsoftは2026年のBuildで、コード、AIエージェント、データ、AIモデルを開発ライフサイクル全体で保護する方向性を示し、複数のモデルと専門AIエージェントを束ねてコードの脆弱性発見から悪用可能性の検証までを行う仕組み(Microsoft MDASH)を紹介しました。NVIDIAを中心に発足したOpen Secure AI Allianceは、AIエージェントをモデル、ハーネス、ガードレールから成る複合システムと捉え、安全性はID、権限、ログ、評価を含むスタック全体に依存すると整理しています。競争力の中心は単一のモデルではなく、複数のモデルとエージェントを統率する設計へ移っています。
参考:Microsoft Build 2026、Microsoft Security(MDASH)、NVIDIA Open Secure AI Alliance
導入時の一度きりの確認- AIエージェントの追加や接続変更に、運用が追随できない
- セキュリティ上の懸念がAI導入の遅れにつながる
- リスク判断や対処手順が特定の担当者に閉じる
Agentic Security- ID・権限・データ接続・実行履歴を継続的に把握
- 検知・影響分析・対処・検証を一連の運用サイクル化
- 運用知識をスキル・ルール・テンプレートとして再利用
03/構成要素
Agentic Security Harnessと企業OS:用語の定義と、保護する5つの対象領域
Agentic SecurityとはAIを守るだけでなく、守る側もAIエージェント化する新しい防御領域です。AIの利用を制限するための仕組みではなく、企業がAIを安全に本番活用するためのセキュリティ運用基盤を指します。
Agentic Security HarnessとはAgentic Securityを実現するアーキテクチャです。複数の防御AI、既存のセキュリティ製品、企業固有の業務ルール、人による承認を束ね、検知から検証までを一連の運用サイクルとして機能させる実装アプローチです。
企業OSとは一般的なコンピューターの基本ソフトウェアではなく、業務知識、判断基準、権限、データ、AIを組織横断で再利用可能にする知識・実行基盤を指します。
データ・ID・権限・コード・業務システム:まず取り組む5つの保護領域
当社は、企業内の次の5領域を対象に、技術検証と顧客企業とのユースケース創出を進めています。
領域 1データAIエージェントがアクセスするデータと、その接続
領域 2IDAIエージェントが利用するID
領域 3権限付与される権限と、その変化
領域 4コードAIが関与するコードと開発プロセス
領域 5業務システムAIエージェントが連携・実行する業務システム
04/仕組み
検知・影響分析・対処・検証の運用サイクル:Agentic Security Harnessの動き
ID、権限、データ接続、実行履歴を継続的に把握したうえで、脅威の検知、影響分析、対処、検証までを連携して実行します。単一のAIモデルや製品にセキュリティ対応を委ねず、企業ごとに異なる業務、データ、権限、リスク許容度に応じて設計します。
1把握AIエージェントが利用するID、権限、データ接続、実行履歴を継続的に把握
2検知脅威を検知し、運用サイクルの起点とする
3影響分析検知した事象が業務・データへ及ぼす影響を分析
4対処リスクの低い処理は自動化し、影響の大きい処理は人の承認へ切り替え
5検証対処後の結果を検証し、運用知識として標準化
既存セキュリティ製品・業務ルール・人の承認との連携構造
既存のセキュリティ製品や専門人材は置き換えず、活かして高度化します。
連携する要素
Agentic Security Harnessでの位置づけ
AIエージェント
保護の対象であると同時に、セキュリティ運用そのものにも活用する
既存のセキュリティ製品
置き換えず、運用サイクルの一部として連携させる
企業固有の業務ルール
業務、データ、権限、リスク許容度に応じた判断基準として組み込む
人による承認
業務への影響が大きい処理や重要な判断で、自動処理から切り替える
自動化の範囲・停止条件・人へ戻す判断:Harness Architectureの設計
Harnessという概念は業界で広く使われています。当社の強みは、顧客固有の業務、データ、権限、AI、防御、人の判断を横断し、複数の技術を一つの防御サイクルとして成立させる設計能力です。この考え方は、ハーネスエンジニアリングとコンテキストエンジニアリングの実践を土台にしています。脅威探索、判定基準、停止条件、承認条件、検証手順をスキル、ルール、テンプレート、ワークフローとして企業OSへ蓄積し、次の部門・顧客へ再利用します。
任せる範囲どこまでAIに任せるか
停止条件どの条件で処理を停止するか
人へ戻す判断どの判断を人へ戻すか
05/コード領域
AIコードセキュリティ:脆弱性スキャンの探索・検証・修正を担う防御AI
AIが関与するコードと開発プロセスの保護では、コードの脆弱性を探索・検証し、修正まで進める防御AIが選択肢になります。次の3サービスは、仕組みと得意な範囲が異なり、多層防御として組み合わせて使います。
サービス
仕組み
Agentic Securityでの位置づけ
100を超える専門AIエージェントが、コードの脆弱性を探索・検証・実証するMicrosoft Securityのスキャナー(Defender連携)
コードの深いバグを、検証・実証まで行う防御AIとして位置づける
コードベースの脆弱性を推論で探索し、敵対的に検証して、修正パッチまで提案するAnthropicのAIセキュリティ機能
探索から修正案までを担う防御AIとして、GitHub・Claude Codeの開発フローに接続する
シークレットの流出防止と、コード・依存関係の脆弱性対策をGitHub上で行う機能群(CodeQLを含む)
開発の標準フローに組み込む基盤の層として、他の防御AIと組み合わせる
3つの違いと、多層防御としての推奨構成は、情報漏えい対策としてのAIコードセキュリティ比較にまとめています。
06/特長
特長 1/3
継続把握:ID・権限・データ接続・実行履歴の見える化と、運用サイクルの高度化
AIエージェントの利用拡大に伴って増加するID、権限、データ接続、実行履歴を継続的に把握し、脅威の検知、影響分析、対処、検証までを一連の運用サイクルとして高度化します。
特長 2/3
統制設計:リスクに応じた、自動化と人による承認の切り替え
企業はリスクの低い処理を自動化しながら、業務への影響が大きい処理や重要な判断については、人による承認へ切り替えることができます。AI活用を止めずに、統制を維持したまま本番展開を広げられます。
特長 3/3
知識の資産化:運用知識の企業OSへの蓄積と、部門・グループ会社への横展開
Agentic Securityの運用から得られた知見を、再利用可能なスキル、ルール、テンプレートとして標準化し、企業OSへ蓄積します。顧客企業内の他部門、グループ会社、別業務への横展開を可能にし、案件ごとに得られた知識を標準資産として再利用することで、新たな環境への導入期間と個別開発工数を段階的に削減することを目指します。
企業OSへ蓄積する5つのセキュリティ運用知識
1脅威の検知方法
2リスクの判定基準
3自動対処の範囲
4人へ承認を求める条件
5対処後の検証方法
スキル、ルール、テンプレートとして標準化し、AIエージェント、判断ルール、承認フローとともに継続的に拡充します。
継続需要と防御知識が積み上がる循環
導入後も、継続監視、評価、ポリシー更新、防御AIの追加・改善、標準資産の再利用が続きます。
1企業内のAIエージェントが増える
2管理すべきID・権限・接続・実行が増える
3継続監視・評価・ポリシー更新が必要になる
4運用から防御知識が蓄積される
5有効な知識を標準資産化し、次の部門・顧客へ再利用する
6導入期間と個別開発工数が下がり、展開速度が上がる
07/顧客価値
AI活用を止めない統制:本番展開の拡大と、防御ノウハウの組織資産化
AIの利用を制限して安全性を確保するのではなく、AIの活動領域の拡大にセキュリティ対応力を追随させます。リスクの低い処理は自動化、影響の大きい処理は人による承認とすることで、統制を維持しながら本番展開を広げられます。セキュリティ運用の知見は組織全体で再利用できる資産になります。
変える対象
従来
導入後に起きる価値
AI活用
セキュリティへの懸念から、AIの導入や本番展開が遅れる
統制を維持しながら、AIの本番展開を広げられる
セキュリティ運用
導入時に一度確認して終わりになり、追加・変更に追随しにくい
検知・影響分析・対処・検証を継続サイクルとして回す
自動化と承認
自動化の範囲と人の判断が整理されていない
低リスクは自動化、影響が大きい処理は人の承認へ切り替える
運用知識
リスク判断や対処手順が特定の担当者に閉じる
スキル・ルール・テンプレートとして標準化し、組織資産にする
導入
環境ごとに個別開発が必要
標準資産の再利用で、導入期間と個別開発工数を段階的に削減することを目指す
経営・事業責任者AIの利用を止めずに、統制を維持した本番展開を広げられる
セキュリティ運用担当既存の製品や専門性を活かしながら、運用サイクルを高度化できる
AI・DX推進AIエージェントの追加に、セキュリティ対応力を追随させられる
08/適性・展望
導入適性チェックとDiscovery質問:Physical AIへの拡張を含む対象領域
適合する顧客- AIエージェントを業務プロセスやシステムへ組み込む段階にある
- AIエージェントのID・権限・データ接続が増え続けている
- セキュリティ上の懸念で、AIの本番展開が止まっている
- 既存のセキュリティ製品や専門人材を活かしたい
- リスク判断や対処手順が特定の担当者に依存している
- 自動化の範囲と人の承認条件を設計したい
適合しにくい顧客- AIの利用を禁止・制限すること自体が目的である
- 単一の製品やAIモデルに、対応のすべてを委ねたい
- 人の承認を介さない、完全無人の運用を期待している
- 承認の責任者や判断基準を決められない
Agentic Securityの導入検討に向けたDiscovery質問
→AIエージェントを業務プロセスやシステムへ組み込む計画はありますか。
→AIエージェントが利用するID、権限、データ接続を、誰が管理していますか。
→自動で処理してよいものと、人の承認が必要なものの線引きは決まっていますか。
→現在利用しているセキュリティ製品と、専門人材の体制を教えてください。
→セキュリティ上の理由で、AI活用が止まっている領域はありますか。
→将来、ロボットや製造設備など物理的な動作へAIを接続する予定はありますか。
将来の拡張
Physical AIへの拡張:保護領域の広がりと実行前制御
今後、ロボット、車両、製造設備、カメラ、センサー、エッジデバイスなどと接続し、AIの判断が物理的な動作へ反映されるPhysical AIの普及が見込まれます。当社はPhysical AI Harnessで進めてきた実行前制御の考え方をAgentic Securityへ接続し、安全条件、設備の状態、業務ルールに照らして評価したうえで、必要に応じて動作を停止、または人へ判断を戻せる仕組みへ発展させます。
デジタル領域の誤判断情報漏えい、不正アクセス、業務処理の誤りにつながります。
Physical AIの誤判断・不正な指示設備停止、製品不良、事故、事業継続への影響など、物理的な損失へ発展する可能性があります。
09/効果測定
PoVによる現行運用の測定:セキュリティ運用工数と統制状況の指標
本サービスは技術検証とユースケース創出の段階にあり、削減率や投資回収期間の数値は掲載していません。まず対象領域の現行運用を測定し、次の指標を実測値に置き換えて評価します。指標は測定候補であり、実績値や効果の保証ではありません。実際の効果は、対象領域、AIエージェントの数、既存のセキュリティ製品、リスク許容度によって異なります。
→検知・対処 検知から対処までのリードタイム、自動対処率、人の承認へ戻した件数
→統制 把握できているAIエージェント・ID・権限の数、権限逸脱件数
→検証 対処後の検証の実施率、再発件数
→運用工数 対象領域のセキュリティ運用に要する担当者工数
→知識再利用 標準化したルール・テンプレート数、他部門への横展開数
→導入期間 新たな環境への導入期間、個別開発工数
10/他の手段との違い
既存セキュリティ製品・専門人材・診断サービス・単一モデルとの違いと使い分け
企業ごとに異なる業務、データ、権限、リスク許容度に応じて、どこまでAIに任せ、どの条件で処理を停止し、どの判断を人へ戻すかを設計する点が、単一の製品やAIモデルに委ねる方式との違いです。
他の手段
主な特徴
Agentic Securityでの扱い
既存のセキュリティ製品
検知・防御などの個別機能
置き換えず、運用サイクルの一部として連携させる
専門人材による運用
高度な判断と対処
置き換えず、判断の知見を標準化して組織全体で再利用する
診断・レッドチーミング中心のサービス
AIシステムの診断、脆弱性評価、ガバナンス支援
補完関係。業務AIの設計・開発・運用に入り込み、防御AIと既存基盤、人の判断を継続的に動かす
単一のAIモデル・製品への委任
一つのモデルや製品で対応
任せる範囲、停止条件、人へ戻す判断を、企業ごとに設計する
AI利用の制限
利用を絞ることで安全性を確保
制限せず、統制を維持しながら本番展開を広げる
11/ガバナンス
承認設計と責任分界:実行・停止・人への確認の制御
リスク判断、対処手順、承認条件、検証方法を標準化し、AIが自動で実行する範囲と、人へ承認を求める条件を明確にします。Physical AI領域でも、AIの判断を物理的な動作へ移す前に、実行、停止、人への確認を制御する考え方を適用します。体制・ルール・データまで含めた全社の統制設計は、AIガバナンス構築支援と組み合わせて進められます。
AIが自動で行う範囲- リスクの低い処理の自動化
- ID・権限・データ接続・実行履歴の継続的な把握
- 標準化した判定基準と対処手順にもとづく対応
人による承認へ戻す判断- 業務への影響が大きい処理
- 重要な判断
- あらかじめ定めた承認条件に該当する処理
提供状況・範囲について当社はAgentic Security市場へ参入し、現在は企業内のデータ、ID、権限、コード、業務システムを対象とした技術検証と、顧客企業とのユースケース創出を進めています。Agentic Security Harnessは、Agentic Securityを実現するアーキテクチャとしての位置づけです。既存のセキュリティ製品や専門人材を置き換えるものではありません。Physical AI領域への展開は、将来的な構想です。
12/導入ステップ
技術検証・ユースケース創出から標準化・横展開までの5段階導入
まず企業内のデータ、ID、権限、コード、業務システムを対象に小さく検証し、運用から得られた知識を企業OSへ蓄積・標準化して拡充します。
STEP 1対象領域の整理データ、ID、権限、コード、業務システムの現状と優先順位を整理
STEP 2技術検証選定した領域で、検知から検証までの運用サイクルを検証
STEP 3ユースケース創出顧客企業とともに、自動化の範囲と承認条件を設計
STEP 4標準化運用知識をスキル・ルール・テンプレートとして企業OSへ蓄積
STEP 5横展開他部門、グループ会社、別業務へ展開。将来はPhysical AI領域も視野
13/はじめ方
スタートプラン:HWS Agent Campでの2日間のプロトタイプ検証
HWS Agent Campは、生成AIの活用・内製化を目指す企業向けに、専門エンジニアが伴走する2日間の集中ハッカソンです。通常3〜6ヶ月かかるAIエージェント開発を、約2週間の事前準備のうえで2日間に凝縮し、本格的なプロトタイプを構築します。Agentic Securityの検討では、対象領域の1業務を題材に、AIエージェントの試作と、権限・承認条件の設計を検証できます。

JRE MALL様(東日本旅客鉄道):ECモール運営の業務適用
ECモール運営の実業務を題材に、「データ取得→分析→提案」の流れをMicrosoft Foundry上でAIエージェントとして設計し、動作を検証しました。業務に組み込む際の設計観点、データ整備、構築・運用に必要な役割分担を整理しています。
事例を見る →リモートロボティクス様:音声でロボットを遠隔操作
Microsoft AI Co-Innovation Lab KOBEで、音声コマンドによるロボット・カメラの遠隔操作プロトタイプを開発しました。音声認識からFunction Callingによるデバイス制御までの流れを検証しています。
事例を見る →
14/当社について
AIエージェントの構築・運用から防御まで接続できる、当社の立ち位置
AI駆動開発・DevSecOpsGitHubのセキュリティ機能を含むAI駆動開発・DevSecOps領域に取り組み、コードが生まれる段階から本番運用までを保護する文脈を持っています。
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。厳格な技術要件と導入実績を満たしたパートナーのみに付与される称号で、2領域の同時取得は国内でも限られています。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは同分野において最も優れた実績をあげたとの評価を受け、初代受賞パートナーとなりました。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
Agentic Work Flowで正答率99%を達成
ヘッドウォータースは、複数のAIエージェントが連携するAgentic Work Flowにおいて、正答率99%という高い精度を達成しています。AIエージェントの品質を担当者の経験に依存させず組織として再現する取り組みの実績であり、運用知識を標準化して再利用するAgentic Securityの考え方とも通じるものです。
15/関連ソリューション

実行前制御を、
Physical AIの保護へ。
Physical AI Harness. AIの判断を物理的な動作へ移す前に評価し、必要に応じて停止または人へ判断を戻すフィジカルAI安全実装基盤。この考え方をAgentic Securityへ接続します。

100超の専門AIが、
コードの脆弱性を実証する。
Microsoft MDASH. 100を超える専門AIエージェントが、コードの脆弱性を探索・検証・実証するMicrosoft Securityのスキャナー。仕組み、成果の読み方、Defender・GitHub連携、提供条件を整理しています。

推論でコードを調べ、
修正案まで提案する。
Claude Security. Anthropicが提供する、コードベースの脆弱性を推論で探索し、敵対的に検証して、修正パッチまで提案するAIセキュリティ機能。GitHubとClaude Codeとの連携、運用設計を解説します。
GitHub上で、
シークレットとコードを守る。
GitHub Advanced Security. シークレットの流出防止(Secret Protection)と、コード・依存関係の脆弱性対策(Code Security)をGitHub上で行う機能群。CodeQL、提供プラン、導入の進め方と当社の支援を解説します。
3つの手段を、
多層防御で組み合わせる。
情報漏えい対策としてのAIコードセキュリティ比較. Microsoft MDASH・Claude Security・GitHub Advanced Securityを比較し、穴を見つけてから直すまでの時間を縮める多層防御の推奨構成を提案します。
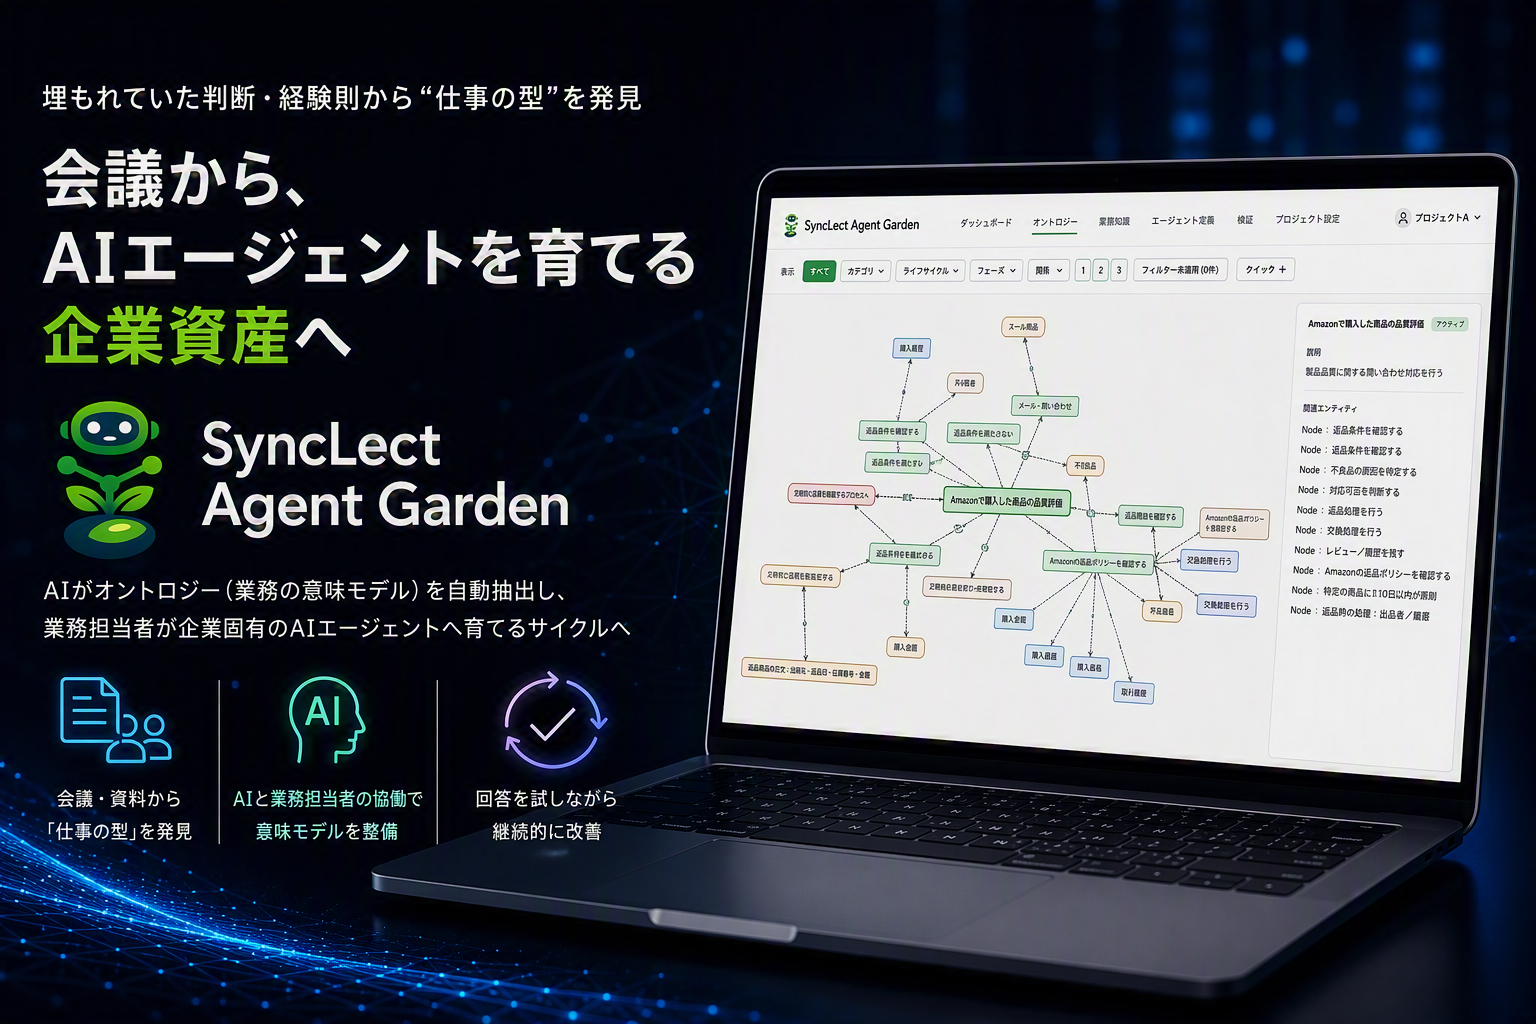
運用知識を、
AIエージェントの業務資産へ。
SyncLect Agent Garden. Teams会議や業務資料の判断・経験則を抽出し、AIエージェント向けの業務資産へ変換します。判断基準や承認条件の標準化と組み合わせられます。
AIを止めずに、
安全に本番で使い続ける。
AIガバナンス構築支援. AI Agent CoEによる体制・ルール整備、Purview・Fabricによるデータガバナンスまで一体で支援。Agentic Securityは、このうちエージェント統制を担います。
16/よくあるご質問
Q. Agentic Securityとは何ですか。A. AIエージェントが利用するID、権限、データ接続、実行履歴を継続的に把握・保護しながら、セキュリティ運用そのものにもAIエージェントを活用する、企業のAI本番活用を支えるセキュリティ運用基盤です。
Q. AIの利用を制限する仕組みですか。A. いいえ。AIの利用を制限するための仕組みではなく、統制を維持しながらAIの本番展開を広げるための運用基盤です。
Q. Agentic Security Harnessとは何ですか。A. Agentic Securityを実現するアーキテクチャです。AIエージェント、既存のセキュリティ製品、企業固有の業務ルール、人による承認を連携させ、検知、影響分析、対処、検証を一連の運用サイクルとして機能させます。
Q. 既存のセキュリティ製品や専門人材は不要になりますか。A. 不要にはなりません。置き換えるのではなく、それらを活かしながら、AIエージェント時代に求められるセキュリティ運用を高度化します。
Q. すべてAIが自動で対処しますか。A. いいえ。リスクの低い処理は自動化し、業務への影響が大きい処理や重要な判断は人による承認へ切り替えます。どこまでAIに任せるかは、企業ごとに設計します。
Q. セキュリティ診断やレッドチーミングのサービスですか。A. いいえ。個別の診断や単発のサービスではなく、業務AIの設計・開発・運用に入り込み、複数の防御AI、既存基盤、人の判断を継続的に動かす運用基盤です。診断などの専門サービスとは補完関係にあります。
Q. 特定の製品やベンダーの導入支援ですか。A. いいえ。特定製品の紹介ではなく、複数の防御AI、既存のセキュリティ製品、企業固有の業務ルール、人による承認を束ねる設計が中心です。Microsoft FoundryやCopilot StudioなどMicrosoftのプラットフォーム上でAIエージェントを構築・運用してきた知見を活かします。 Q. 企業OSとは何ですか。A. 一般的なコンピューターの基本ソフトウェアではなく、業務知識、判断基準、権限、データ、AIを組織横断で再利用可能にする知識・実行基盤を指します。
Q. 現在の提供状況を教えてください。A. 当社はAgentic Security市場へ参入し、まず企業内のデータ、ID、権限、コード、業務システムを対象に、技術検証と顧客企業とのユースケース創出を進めています。詳細はお問い合わせください。
Q. Physical AIにも対応していますか。A. 将来的な展開として視野に入れています。Physical AI Harnessで進めてきた実行前制御の考え方をAgentic Securityへ接続し、AIの判断を物理的な動作へ移す前に、実行、停止、人への確認を制御する領域への拡張を目指します。 Q. 最初は何から始めればよいですか。A. 対象領域を1つ選び、現行の運用を測定することから始めます。短期間で試作と権限・承認条件の設計まで検証したい場合は、2日間のHWS Agent Campも利用できます。
Agentic Securityについてのご相談
AIエージェントのID・権限・データ接続の現状整理から、技術検証、ユースケースの検討まで、貴社の状況に合わせてご提案します。