PART 1基礎知識GitHub Advanced Securityとは何か。背景、機能、仕組み、提供条件、他の手段との違いを、初めての方向けに整理します。
01/概要
GitHub Advanced Securityとは:シークレット流出の防止と、コード・依存関係の脆弱性対策をGitHub上で行うセキュリティ機能群
GitHub Advanced Security(GHAS)は、GitHubが提供する、アプリケーションセキュリティの機能群です。APIキーなどのシークレットの流出を防ぐ機能と、コードや依存関係の脆弱性を見つけて直す機能を、開発者が普段使うGitHubの作業の流れ(プッシュ、プルリクエスト、Securityタブ)の中で使えます。2025年4月1日に、「GitHub Secret Protection」と「GitHub Code Security」の2つの独立した製品に分割され、GitHub Teamプランでも購入できるようになりました。
セキュリティ担当だけでなく、開発者自身が、書いている最中に指摘を受け取り、修正案とともに直せる点が特長です。以下は、GitHubが公開している一次情報です。
GHASの要点
正式名称GitHub Advanced Security(GHAS)
提供元GitHub
構成GitHub Secret Protection と GitHub Code Security の2製品(2025年4月1日に分割)
主な機能シークレットの流出防止、CodeQLによる脆弱性検出、Copilot Autofixによる修正案、依存関係の管理
動く場所GitHubの作業の流れの中(プッシュ、プルリクエスト、Securityタブ)
対象Team・Enterpriseプランの組織のプライベート・内部リポジトリ。公開リポジトリは、一部の機能が無料
混同しやすい名称の整理
名称
意味
GitHub Advanced Security(GHAS)
GitHubのアプリケーションセキュリティ機能群の総称。2025年4月1日に、2つの独立した製品へ分割された。
GitHub Secret Protection
APIキーやパスワードなどのシークレットの流出を、push protectionとsecret scanningで防ぐ製品。
GitHub Code Security
code scanning(CodeQL)、Copilot Autofix、security campaigns、依存関係の確認など、コードの脆弱性を見つけて直す製品。
CodeQL
GitHubのセマンティックなコード解析エンジン。code scanningの中核。
Copilot Autofix
code scanningのアラートに対する修正案を、AIが生成する機能。GitHub Copilotの契約は不要。
Dependabot
依存関係の既知の脆弱性を通知し、更新のプルリクエストを自動で作成する機能。
GitHub Advanced Security for Azure DevOps
Azure DevOps上で提供される同系統の機能。Secret ProtectionとCode Securityの個別購入にも対応。
02/注目される背景
開発のセキュリティ対策が注目される理由:シークレット流出・脆弱な依存関係・AI生成コードの増加
ソフトウェアは、自社のコードに加えて、多数のライブラリと、AIが生成するコードの上に成り立っています。変更の量と頻度が増えるほど、完成後の検査だけでは追いつかず、書く時点・変更を取り込む時点で守る考え方(シフトレフト)が広がっています。
→シークレットの流出:APIキーやトークンが誤ってコミットされると、リポジトリの複製やCIを通じて広がる
→依存関係の脆弱性:利用しているライブラリに既知の脆弱性があっても、気づかないまま出荷される
→コードの脆弱性:インジェクションなど、書き方に起因する欠陥が、レビューをすり抜ける
→レビューの限界:変更の量が増えるほど、人の目だけでは見きれない
→AI生成コードの増加:AIコーディング支援で、コードの量と変更の頻度が増える
→責任の分散:セキュリティ担当と開発者の間で、指摘の受け手と直し手が曖昧になる
完成後の検査と人の目が中心の運用- シークレットが公開されてから、気づく
- 脆弱性の指摘が、リリース直前にまとまって届く
- 担当者ごとに、確認の観点が異なる
- 修正の方法を調べるところから始まる
作る時点で守る運用- 送信の時点でシークレットを止める
- プルリクエストの上で、指摘と修正案を受け取る
- 組織で同じ基準を、設定として適用する
- 指摘の状況を、組織全体で把握できる
03/視点別の理解
経営・セキュリティ・開発・GitHub管理・監査・AI推進、6つの立場から見たGHAS
GHASは、立場によって見える論点が異なります。自分の役割に近い視点から読み始めてください。
経営・事業責任者
事故の起点を、作る時点で断つ
シークレットの流出と脆弱性の混入を、開発の流れの中で防ぎます。製品は2つに分かれ、必要な範囲から段階的に始められます。課金はactive committerの数に応じた従量です。
セキュリティ(CISO・AppSec)
組織全体の状況と、一括の是正
security overviewで組織全体のアラートを把握し、security campaignsで特定の種類の脆弱性を期限と担当を決めて解消します。設定は、security configurationsで標準化できます。
開発者
プルリクエストの上で、修正案まで受け取る
push protectionが送信の時点で止め、code scanningの指摘はプルリクエストに表示されます。Copilot Autofixが、修正案を添えます。
GitHub管理者・基盤
有効化・設定・課金の管理
組織・リポジトリ単位で有効化し、security configurationsで標準の設定を適用します。GHESで従量課金を使う場合は、GitHub Connectが必要です。
監査・リスク管理
例外と対応履歴の記録
push protectionの回避の承認、アラートの却下の理由、対応履歴を残せます。AIの利用をGitHub Copilot経由に集約すれば、誰が・いつ・何を行ったかを追えます。
AI・DX推進
AI生成コードの共通の検査層
人が書いたコードも、AIが書いたコードも、同じプルリクエストの流れで同じ基準の検査を通せます。推論型のAIスキャナーの結果も、同じ受け皿に集められます。
04/機能の全体像
GHASの主な機能:Secret Protectionの4機能・Code Securityの4機能・共通のsecurity overview
2つの製品は、個別に導入できます。それぞれの機能が何をするのかを、身近なたとえとあわせて並べます。
機能
何をするか
身近なたとえ
Secret scanning(Secret Protection)
リポジトリ内のAPIキー・トークンなどのシークレットを検出し、アラートを出す。
金庫の鍵が落ちていないか、見回る
Push protection(Secret Protection)
シークレットを含むpushを、送信の時点で止める。
投函する前に、封筒に鍵が入っていることに気づいて止める
AIによる検出(Secret Protection)
決まった型を持たないシークレットも、モデルで見つけてアラートにする。
形の決まっていない落とし物も、見分ける
Delegated bypass(Secret Protection)
push protectionを回避する場合の承認を、管理者が定めた担当に委ねる。
例外の承認を、決まった責任者に回す
Code scanning(Code Security)
新規・変更したコードの脆弱性とコーディングエラーを検出し、マージ前に示す。
提出前の書類に、校閲を入れる
Copilot Autofix(Code Security)
code scanningのアラートに対する修正案を、AIが生成する。
校閲が、赤字だけでなく修正の文案も添える
Dependency review・Dependabot(Code Security)
依存関係の変更に含まれる脆弱性をプルリクエストで示し、Dependabotが更新のプルリクエストを作る。
部品表を見て、リコール対象の部品を知らせる
Security campaigns(Code Security)
組織全体で、特定の種類の脆弱性を、期限と担当を決めて一括で解消する。
全社の一斉点検と、是正のキャンペーン
Security overview(共通)
組織全体のアラートの状況を、1つの画面で確認する。
全社の安全パトロールの一覧表
機能の範囲と提供条件は、GitHub Docsの記載に基づきます。
05/仕組み
開発の流れのどこで、何が動くか:push・プルリクエスト・マージ後・組織運用の4つの場面
GHASは、独立した検査の工程ではなく、開発の流れの各場面に組み込まれています。場面ごとに、動く機能と、結果を受け取る人が異なります。
場面
動く機能
結果
主な受け手
コミット・push
push protection
シークレットを含むpushを止め、本人に除去を促す
開発者
プルリクエスト
code scanning(CodeQL)、Copilot Autofix、Dependency review
脆弱性のアラートと修正案、危険な依存関係の追加を、プルリクエスト上に表示
開発者・レビュアー
マージ後・継続
secret scanning、Dependabot、定期のcode scanning
既存の資産に潜むシークレットや、脆弱な依存関係を通知
開発者・セキュリティ担当
組織の運用
security overview、security campaigns、security configurations
組織全体の状況把握、一括の是正、設定の標準化
セキュリティ担当・GitHub管理者
06/CodeQL
CodeQLとは:code scanningの中核となる、GitHubのセマンティックなコード解析エンジン
CodeQLは、コードをクエリで調べる解析エンジンで、GitHub社内のセキュリティ部門とコミュニティが作ったクエリが標準で用意されています。結果は、プルリクエストとリポジトリのSecurityタブに表示されます。
特長 1
コードをクエリで調べる
GitHubのセマンティックなコード解析エンジンで、脆弱性の特徴をクエリとして記述して調べます。標準のクエリは、GitHub Security Labとコミュニティが開発しています。
特長 2
既定の設定で始め、必要に応じて調整
default setupは、スキャンする言語、クエリの種類、実行のきっかけを自動で決めます。重要なリポジトリは、advanced setupでカスタムクエリを加えられます。
特長 3
精度を重視したクエリ
標準のクエリは、精度の高いものが採用されます。クエリはコードなので、自社の文脈に合わせて調整し、誤検知を減らせます。
推論型スキャナーとの違いCodeQLは、あらかじめ定義したクエリでコードを解析する方式です。AIが推論して脆弱性を探す方式のスキャナーとは性格が異なり、両者は併用できます。
GitHub自身が社内でCodeQLをどう運用しているかは、How GitHub uses CodeQL to secure GitHubで公開されています。
07/具体例
典型的な3つの場面:シークレットの混入・インジェクション・脆弱な依存関係
GHASが働く典型的な流れを、専門用語を補いながら紹介します。
例 1
シークレットの混入
流れ 開発者がAPIキーを含むコミットをpushすると、push protectionが送信を止め、除去して再度pushします。
たとえ 鍵を挟んだまま封筒を投函しようとして、窓口で止められる。
ポイント 一度公開されると、複製やCIに残り、失効や影響の調査が必要になります。送信の時点で止める価値は、ここにあります。
例 2
SQLインジェクション
流れ 利用者の入力が、問い合わせ文にそのままつながるコードをプルリクエストに出すと、code scanningがアラートを出し、Copilot Autofixが修正案を示します。開発者は確認して取り込みます。
たとえ 宛名欄に書かれた文字が、そのまま命令として実行されてしまう。
ポイント 指摘と修正案が、レビューの場で同時に届きます。
例 3
脆弱な依存関係
流れ ライブラリを追加するプルリクエストで、Dependency reviewが既知の脆弱性を示し、Dependabotが更新のプルリクエストを提案します。
たとえ リコール対象の部品が混ざっていないかを、受け入れ時に確認する。
ポイント 自社のコードを書き換えなくても、部品の更新で解消できる場合があります。
08/提供プラン
製品構成・対象プラン・課金の考え方:公表されている条件
GHASは公開から条件が見直されてきました。最新の内容はGitHubの発表とChangelogで確認してください。
製品の構成- GitHub Secret Protection:push protection、secret scanning、AIによる検出、セキュリティインサイトなど
- GitHub Code Security:code scanning、Copilot Autofix、security campaigns、Dependency Review Actionなど
- 2製品は、片方だけでも導入可能
対象のプラン- GitHub Team、GitHub Enterprise Cloud、GitHub Enterprise Server(個別提供はGHES 3.17以降)
- 2025年4月以降、Teamプランでも購入可能
- Azure DevOps向けにも、同じ2製品を提供
課金の考え方- active committer(直近に変更を加えた開発者)の数に応じた課金
- 従量課金で、長期の契約を前提としない
- 金額は、GitHubの料金ページで確認
- GHESで従量課金を使う場合は、GitHub Connectが必要
知っておきたい点- 公開リポジトリでは、code scanningやCopilot Autofixなどが、既定で利用可能
- Copilot Autofixは、GitHub Copilotの契約が不要
- 機能は、有効にしたリポジトリ・組織に対して動く
- 組織のシークレットの露出状況を調べる「secret risk assessment」が、無料で提供されている
09/他の手段との違い
サードパーティのAppSecツール・Dependabot・手動レビュー・推論型AIスキャナーとの違いと使い分け
GHASは、GitHubの作業の流れに組み込まれている点が特長です。他の手段とは、置き換えるのではなく、役割を分けて組み合わせます。
手段
主にできること
GHASとの関係
サードパーティのAppSecツール
専用の画面と設定で、幅広い検査を行う
GHASは、GitHubの作業の流れにそのまま組み込まれる点が特長です。code scanningは、外部のツールの結果を取り込めるため、併用できます。
Dependabot(依存関係の更新)
依存関係の既知の脆弱性を通知し、更新のプルリクエストを作る
依存関係に特化した機能です。コードの脆弱性とシークレットの検出は、Code SecurityとSecret Protectionが担います。
手動のコードレビュー
設計や業務の文脈を踏まえた判断
人は設計と業務ロジックの判断に集中し、定型的な欠陥は自動の検査に任せます。
pre-commitフック・自作スクリプト
手元の端末での簡易な検査
端末ごとの設定に依存します。push protectionは、GitHub側で一律に効きます。
推論型のAIスキャナー(Claude Security、Microsoft MDASHなど)
AIが推論して、複数ファイルにまたがる深い欠陥を探し、検証する
置き換えず併用します。CodeQLは決めた型を高い精度で確認し、推論型は型に現れない欠陥を探します。結果は、code scanningのアラートとして集約できます。
動的検査・ペネトレーションテスト
動作中のアプリケーションを攻撃して確認する
ソースコードを調べるGHASとは対象が異なり、互いに補完します。
10/AI時代の位置
AI駆動開発とGHAS:AI生成コードの検査ゲート・AI操作の経路の保護・推論型スキャナーの集約
AIが書くコードが増えるほど、人が書いたコードと同じ基準で、機械的に検査する層の価値が高まります。GHASは、その共通の受け皿になります。
位置 1
AI生成コードの検査ゲート
GitHub Copilot Coding Agentなどが書いたコードも、プルリクエストの流れでcode scanningとsecret scanningを通します。人が書いたコードと、同じ基準を適用します。
位置 2
AIが操作する経路の保護
AIエージェントがGitHubを操作する経路でも、シークレットの混入を防ぐ設計が必要です。GitHub MCPサーバーを介した操作を対象にしたpush protectionが、公式ドキュメントに解説されています。
位置 3
推論型スキャナーの結果を集約
Microsoft Defenderは、GitHub Code Securityとネイティブに統合されています。Microsoft MDASHの検証済みの指摘は、コードスキャンのアラートとして表示され、Claude SecurityプラグインはSARIF形式で結果を出力します。
位置 4
Agentic DevOpsの安全の層
AIエージェントがSDLC全体で自律的に動くほど、セキュリティの確保が前提になります。GHASは、その共通の検査の層として機能します。
11/用語集
GHASの理解に役立つ用語集:脆弱性・シークレット・依存関係・CI/CDの基本用語
GHASGitHub Advanced Securityの略称。Secret ProtectionとCode Securityの総称。
GitHub Secret Protectionシークレットの流出を防ぐ製品。push protectionとsecret scanningを含む。
GitHub Code Securityコードの脆弱性を見つけて直す製品。code scanningとCopilot Autofixを含む。
CodeQLGitHubのセマンティックなコード解析エンジン。
code scanning新規・変更したコードの脆弱性を、プルリクエストなどで検出する機能。
secret scanningAPIキーやパスワードなどのシークレットを検出する機能。
push protectionシークレットを含むpushを、送信の時点で止める機能。
Copilot Autofixcode scanningのアラートに対する修正案をAIが生成する機能。
Dependabot依存関係の脆弱性の通知と、更新のプルリクエストの作成を行う機能。
Dependency reviewプルリクエストに含まれる依存関係の変更の脆弱性を確認する機能。
security campaigns特定の種類の脆弱性を、期限と担当を決めて一括で解消する取り組み。
security overview組織全体のセキュリティアラートの状況を確認する画面。
security configurations組織やEnterpriseに、検査の設定を一括で適用する仕組み。
active committer直近の一定期間に、変更を加えた開発者。GHASの課金の単位。
シフトレフト検査を、開発の後工程から前工程へ前倒しする考え方。
SASTプログラムを実行せず、コードを読んで問題を探す検査。
SCA利用している部品(ライブラリ)の既知の脆弱性を検査する手法。
SARIF静的解析ツールの結果を表す、標準のファイル形式。
CVE公開された脆弱性に付く、共通の識別番号。
GitHub ActionsGitHub上でビルド・テスト・検査などを自動化する仕組み。
PART 2導入の検討導入を考える際の論点を、運用、活用シーン、進め方、統制の順に整理します。
12/導入の進め方
運用設計の6つの論点:有効化の範囲・CodeQLの設定・例外運用・受け皿・一括是正・修正の承認
論点 1
有効化の範囲
組織・リポジトリ単位で有効化します。security configurationsで標準の設定を組織全体に適用し、未適用のリポジトリを減らします。
論点 2
CodeQLの設定方式
既定はdefault setupで広く適用し、重要なリポジトリはadvanced setupで調整します。security configurationsでは、両方を許容する設定も選べます。
論点 3
例外の運用
push protectionを回避する場合の、承認者と判断の観点を決め、開発者に周知します。
論点 4
アラートの受け皿
優先度、担当、期限を決め、security overviewで状況を追います。却下する場合は、理由を残します。
論点 5
一括の是正
既存の資産に残る脆弱性は、security campaignsで種類ごとに、期限と担当を決めて解消します。
論点 6
修正案の承認
Copilot Autofixの提案は、人がレビューしてから適用します。適用は、プルリクエストの単位で行います。
13/活用シーン
SaaS・受託・AI駆動開発・規制業種・モダナイズ・OSS依存での活用イメージと適性
01
SaaS・Web開発
対象 APIキーやトークンを多く扱うリポジトリ
利用イメージ 公開や共有の前に、シークレットの混入を送信の時点で防ぎます。
02
受託開発・SI
対象 顧客ごとに分かれた、複数のリポジトリ
利用イメージ 組織の標準の設定を適用し、納品物の検査の基準をそろえます。
03
AI駆動開発の標準化
対象 AIコーディング支援を使った、変更量の多いリポジトリ
利用イメージ AIが書いたコードも、プルリクエストの流れで同じ検査を通します。
04
規制・内部統制が求められる業種
対象 金融、基幹業務など、変更の管理が重要な開発
利用イメージ 例外の承認とアラートの対応履歴を残し、統制要件に備えます。
05
レガシー移行・モダナイズ
対象 移行後に生成・変換されたコード
利用イメージ 移行した結果のコードを、同じ基準で検査し、品質ゲートの材料にします。
06
OSSの依存が多い開発
対象 多数のライブラリに依存するリポジトリ
利用イメージ 依存関係の追加と更新を、プルリクエストの上で確認します。
適合する顧客- ソースコードをGitHubで管理している
- GitHub Team、またはEnterpriseを利用している
- シークレットの混入を、事後でなく送信の時点で防ぎたい
- AI生成コードの検査を、標準の仕組みにしたい
- 指摘の受け手と直し手を、組織で決められる
適合しにくい顧客- ソースコードがGitHub以外にあり、移す予定がない
- 脆弱性やシークレット漏えいが、ゼロになることを求める
- ライセンスの金額や課金の単位を、固定したい
- 指摘に対応する担当者を、決められない
導入検討のDiscovery質問
→ソースコードは、GitHub.com、GitHub Enterprise Server、Azure DevOpsのどこで管理していますか。
→利用中のGitHubのプランは何ですか。active committerの数は、どれくらいですか。
→シークレットの混入や、脆弱な依存関係の対応は、これまでどう行ってきましたか。
→アラートを受け取り、優先度を決め、修正を承認する担当者は決まっていますか。
→AIコーディング支援を使った変更は、どの程度の割合ですか。
→既存のセキュリティツールがある場合、結果をどこに集約していますか。
14/導入ステップ
現状診断から運用定着までの5段階導入
小さく始め、組織の標準へ広げます。各段階で、次に進む判断材料となる成果物を残します。
STEP 1現状診断リポジトリ、言語、プラン、既存のツール、現在のアラートの状況を棚卸し成果物:診断レポート、優先順位
STEP 2パイロット1〜2リポジトリで、Secret ProtectionとCode Securityを有効化し、default setupで検証成果物:検証結果、設定案
STEP 3組織への展開security configurationsで標準化し、push protectionと例外の運用を整備成果物:標準設定、運用ルール
STEP 4AIとの連携AI生成コードの検査ゲートと、推論型スキャナーの結果の集約を設計成果物:検査ゲート、集約設計
STEP 5運用の定着security campaignsとsecurity overviewで、是正の進捗を追い、改善する成果物:運用手順、改善レポート
15/ガバナンス
統制する事項と記録:設定の標準化・例外の承認・アラートの監査
統制する事項- security configurationsによる、組織全体の検査設定の標準化
- push protectionを回避する場合の、承認者と判断の観点
- アラートを却下する場合の、理由の記録
- リポジトリと組織のロール(権限)の設計
- 検査の対象とするリポジトリの範囲
記録と監査- アラートの状況を、security overviewで組織全体から確認
- アラートの対応履歴を監査する機能
- GitHub上の変更履歴とレビューの記録
- AIの利用をGitHub Copilot経由に集約し、誰が・いつ・何を行ったかを追跡(当社の実運用)
機能の範囲についてGHASは、脆弱性やシークレットの漏えいをゼロにするものではありません。検出と是正を、開発の流れの中で早く回すための仕組みです。重要な判断と承認は、人の責任範囲として明示します。
PART 3当社の支援GitHubを軸に積み上げてきた当社のケイパビリティと、GHASの導入・運用の支援内容をご紹介します。
16/当社の強み
GitHubを軸にした当社のケイパビリティ:Agentic DevOps・AI駆動開発・統制・基盤連携
当社は、GitHubソリューションとして、GitHub Enterpriseの導入支援、DevOps伴走支援、GitHub Advanced Securityを活用したDevSecOpsに取り組んでいます。GitHubテクノロジーパートナー(2024年8月)に続いて、2025年10月にはGitHubチャネルパートナーに認定され、Agentic DevOpsソリューションの提供を開始しました。これらのケイパビリティは、GHASを導入した後の運用を、AIを含む開発の流れ全体へ広げる土台になります。
ケイパビリティ
概要
GHASとの組み合わせ方
詳細
Agentic DevOpsソリューション
AIエージェントの自律的な能力を、SDLC全体(企画・開発・テスト・デプロイ・運用)に適用する
セキュリティの確保を、開発から運用までの全体で担保する層としてGHASを組み込む
AI駆動開発/バイブコーディング CoE
GitHub Copilot Coding Agentの専門知識を持つCoEで、知見とリソースを一元管理する
AIが書いたコードを、code scanningとsecret scanningで検査する標準のゲートを置く
AIエンジニアリングOS「SAIDDar」
標準化した設計をGitHub Issueへ分解し、GitHub CopilotによるAIコーディングへつなぐ
Issue・プルリクエスト・レビューの流れに、検査と承認を組み込む
ガバナンス対応型AI駆動開発
AIの利用をGitHub Copilot経由に集約し、誰が・いつ・何を行ったかを追跡する
アクセス管理・変更管理・監査証跡の考え方を、GHASの記録と合わせる
AI-Rule as Code
法令・規制・社内ルールを構造化し、GitHubで版管理して変更を追跡する
セキュリティの基準も、同じ考え方でコードとして管理し、変更の履歴を残す
Azure AI Foundry × GitHub Actions(Agent Ops)
エージェントの品質・安全性の評価を、CI/CDに統合する
GitHub Actionsの流れに、スキャンのステップを加える
カスタムGitHub MCPサーバー導入ハンズオンラボ
GitHub MCPサーバーを活用した、AI駆動型のDevOps導入を伴走で支援する
AIがGitHubを操作する経路でも、シークレットの保護を設計に含める
マイグレーションAIエージェント
GitHub Copilotなどの生成AIを使い、設計書の作成やコード変換を自動化する
移行後のコードを、同じ基準で検査する
GitHub Enterprise導入支援・DevOps伴走支援
GitHubの導入から運用、GHASを活用したDevSecOpsまでを支援する
GHASの導入と運用の中核となる支援
Agentic Security
AIエージェントのID・権限・実行履歴を統制し、検知から検証までのセキュリティ運用にもAIエージェントを活用する
GHASの指摘を含む、検知から対処・検証までの運用の自律化へ広げる
17/当社の支援内容
GHAS導入・運用の支援:構成設計・シークレット運用・脆弱性運用・AI生成コードの検査・推論型スキャナーの併用
導入前の診断から、運用の定着まで、フォワードデプロイ(FDE)で現場に入って進めます。
まず現状を知りたい導入診断と構成設計
リポジトリ、言語、プラン、既存ツール、現在のアラートを棚卸しし、有効化の範囲とsecurity configurationsの標準を設計します。secret risk assessmentの結果も、診断に使います。
シークレットの事故を防ぎたいpush protectionと例外運用の設計
回避の承認者と判断の観点、アラートの受け手、失効の手順を決め、開発者に周知します。AIが操作する経路も、設計に含めます。
脆弱性を滞留させたくないCodeQL・Autofix・security campaignsの運用設計
default setupとadvanced setupの使い分け、アラートの優先付け、Copilot Autofixの提案の承認、既存の脆弱性の一括是正を、業務フローに組み込みます。
AI生成コードの検査を標準にしたいAI駆動開発の検査ゲート
GitHub Copilot Coding Agentなどが書いたコードを、プルリクエストの流れで検査し、人の承認を置く標準を作ります。AIの利用は、Copilot経由に集約して追跡します。
推論型スキャナーを併用したいClaude Security・MDASHなどの結果の集約
AIが推論して深い欠陥を探すスキャナーの結果を、code scanningのアラートへ集約し、トリアージと承認の流れを一本化します。
CI/CDとAI基盤をつなげたいGitHub ActionsとAgent Opsの連携
GitHub Actionsの流れに、スキャンとエージェントの評価のステップを加え、品質と安全性をCI/CDで確認します。
18/想定ROI
脆弱性アラートの対応・シークレット漏えいの事後対応・依存関係の更新レビューの削減効果
GHASの効果は、検査と是正にかかる工数の削減と、事後対応の減少に表れます。
指標
前提
導入前
導入後
削減
脆弱性アラートの対応工数
月200件のアラート。1件の調査と修正に60分を、Copilot Autofixの修正案で40分へ
200時間/月
133時間/月
約33%
シークレット漏えいの事後対応
月4件。1件の失効・影響調査・再発行に8時間を、push protectionによる事前の阻止で2時間へ
32時間/月
8時間/月
75%
依存関係の更新レビュー
月80件の更新。1件30分を、Dependabotの更新プルリクエストで15分へ
40時間/月
20時間/月
50%
代表的なリポジトリ1〜2件で、現行の工数を測定し、試算を実測値に置き換えてご判断いただけます。
19/当社について

GitHubチャネルパートナー認定とAgentic DevOpsソリューションの提供開始(2025年10月)
GitHubテクノロジーパートナー(2024年8月)に続いて、GitHubチャネルパートナーに認定されました。GitHub Copilot Coding Agentを用いたAI駆動開発、GitHub Copilotを活用したマイグレーションAIエージェント、Azure AI FoundryとGitHubを活用したAgent Opsなど、GitHubを活かしたサービスを、多くのエンタープライズ企業に提供しています。
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。Azure上のAI基盤構築から、GitHubを活用したエージェント駆動のDevOps自動化まで、Microsoftのエコシステムを横断してカバーします。

GitHub Copilot for Businessの全社導入(2023年4月)とCopilot内製化支援
AIプログラミングアシスタント「GitHub Copilot for Business」を、2023年4月に全社導入しました。自社での利用で得たナレッジをもとに、2023年11月から「Copilot内製化支援サービス」を提供しています。

Anthropic「Claude」を活用したガバナンス対応型AI駆動開発を本格推進(2026年3月)
GitHub Copilotを介してClaudeモデルを運用し、アクセス管理・変更管理・監査証跡を前提とした統制環境で、コーディング支援と設計書・仕様書の自動生成を行っています。大手事業者を含む複数の受注プロジェクトで実運用しています。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは初代受賞パートナーとなりました。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
20/はじめ方
スタートプラン:HWS Agent Campで、検査ゲートと指摘の取り扱いフローを2日間で試作・検証
HWS Agent Campは、生成AIの活用・内製化を目指す企業向けに、専門エンジニアが伴走する2日間の集中ハッカソンです。通常3〜6ヶ月かかるAIエージェント開発を、約2週間の事前準備のうえで2日間に凝縮し、本格的なプロトタイプを構築します。GHASを活用する第一歩として、AI生成コードの検査ゲートや、アラートの取り扱い(トリアージ・承認・修正依頼)を題材に、エージェントの試作と運用フローの設計を検証できます。

STEP 1事前準備(約2週間)対象のリポジトリ、言語、利用中のGitHubのプラン、指摘を受け取る担当者を明確にします。
STEP 22日間の集中開発顧客側のエンジニア・業務担当者と専門家が共同で、指摘の優先付けと承認の流れを試作します。
STEP 3検証・事業化検討プロトタイプを検証し、本格導入に向けたロードマップを策定します。
JRE MALL様(東日本旅客鉄道):ECモール運営の業務適用
ECモール運営の実業務を題材に、「データ取得→分析→提案」の流れをMicrosoft Foundry上でAIエージェントとして設計し、動作を検証しました。業務に組み込む際の設計観点、データ整備、構築・運用に必要な役割分担を整理しています。
事例を見る →リモートロボティクス様:音声でロボットを遠隔操作
Microsoft AI Co-Innovation Lab KOBEで、音声コマンドによるロボット・カメラの遠隔操作プロトタイプを開発しました。音声認識からFunction Callingによるデバイス制御までの流れと、ロボティクス領域に求められる低遅延・高信頼のリアルタイム制御を検証しています。
事例を見る →
21/関連ソリューション
GitHub導入から、
Agentic DevOpsまで。
GitHubソリューション. GitHub Enterpriseの導入支援、DevOps伴走支援、GitHub Advanced Securityを活用したDevSecOps、GitHub Copilot Coding Agentを活用したAI駆動開発までを支援します。
AIエージェントがSDLC全体を
進化させる。
Agentic DevOpsソリューション. GitHubチャネルパートナーとして、Microsoft Azure、GitHub Copilot、当社のAIエージェントとAI駆動開発のナレッジを組み合わせた、Agentic DevOpsを提供します。

ソフトウェア開発を、
AIで進化させる。
AI駆動開発. GitHub CopilotやMicrosoft Azureを活用し、開発組織の生産性向上と内製化を支援します。
Claudeを、統制の効いた
開発環境で使う。
Claudeを活用したガバナンス対応型AI駆動開発. GitHub Copilotを介してClaudeを、アクセス管理・変更管理・監査証跡を前提とした統制環境で運用し、複数の受注プロジェクトで実運用しています。
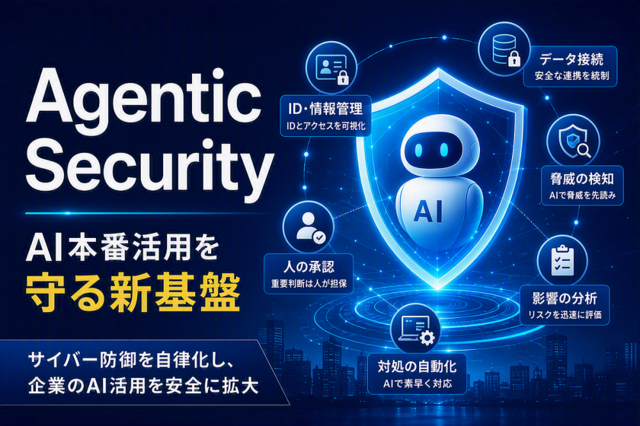
AIエージェントのID・権限・実行履歴を、
統制する。
Agentic Security. AIエージェントが利用するID・権限・データ接続・実行履歴を継続的に把握・保護し、検知から検証までのセキュリティ運用にもAIエージェントを活用する運用基盤です。

AI駆動開発を、
組織標準にする。
AI駆動開発(SAIDDar). 案件の改善を標準・テンプレート・エージェント定義へ還元し、人のレビューと責任者の確認を前提に、AI駆動開発を組織標準へ進めます。
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、AIエージェントの本格的なプロトタイプを構築します。
22/よくあるご質問
Q. GitHub Advanced Securityとは何ですか。
A. GitHubが提供する、シークレットの流出防止と、コード・依存関係の脆弱性対策を、GitHubの作業の流れの中で行うセキュリティ機能群です。2025年4月1日に、GitHub Secret ProtectionとGitHub Code Securityの2製品に分割されました。
Q. GHASは今も1つの製品ですか。
A. いいえ。GitHub Secret ProtectionとGitHub Code Securityの2つの独立した製品として購入します。GHASは、これらの総称として使われています。
Q. どのような脆弱性を見つけますか。
A. code scanningは、CodeQLのクエリで、インジェクションなどのコードの脆弱性とコーディングエラーを検出します。Dependabotは、依存関係の既知の脆弱性を扱い、secret scanningは、シークレットを検出します。
Q. push protectionとsecret scanningは何が違いますか。
A. secret scanningは、リポジトリ内のシークレットを検出してアラートを出します。push protectionは、シークレットを含むpushを、送信の時点で止めます。
Q. Copilot Autofixとは何ですか。GitHub Copilotの契約が必要ですか。
A. code scanningのアラートに対する修正案を、AIが生成する機能です。GitHub Copilotの契約は不要です。提案は、人がレビューしてから適用します。
Q. CodeQLの検査は、AIによる脆弱性スキャンとどう違いますか。
A. CodeQLは、あらかじめ定義したクエリでコードを解析します。AIが推論して探す方式のスキャナーとは性格が異なり、併用できます。結果は、code scanningのアラートとして集約できます。
Q. どのプランで利用できますか。
A. GitHub Team、GitHub Enterprise Cloud、GitHub Enterprise Serverで利用できます。Teamプランでも、2025年4月以降、購入できます。Azure DevOps向けの提供もあります。
Q. 費用はどのように決まりますか。
A. active committerの数に応じた従量課金です。金額は、GitHubの料金ページで確認してください。公開リポジトリでは、一部の機能が無料で利用できます。
Q. シークレットの混入が、すでに起きていないか知る方法はありますか。
A. GitHubは、組織のシークレットの露出状況を調べる「secret risk assessment」を、無料で提供しています。Securityタブから実行できます。
Q. AI生成コードにも使えますか。
A. 使えます。GitHub Copilot Coding Agentなどが書いたコードも、プルリクエストの流れで、人が書いたコードと同じ検査を通せます。
Q. Claude SecurityやMicrosoft MDASHと併用できますか。
A. 併用できます。Microsoft MDASHの検証済みの指摘は、GitHub Advanced Securityのコードスキャンのアラートとして表示され、Claude SecurityプラグインはSARIF形式で出力します。深い推論型のスキャナーと、CodeQLの継続的な検査を、役割を分けて組み合わせます。
Q. GHASを入れれば、脆弱性はなくなりますか。
A. なくなりません。GHASは、検出と是正を、開発の流れの中で早く回すための仕組みです。重要な判断と承認は、人の責任範囲として明示します。
Q. 当社は何を支援できますか。
A. 導入診断、有効化の範囲とsecurity configurationsの設計、push protectionと例外運用、CodeQLとAutofixの運用、AI生成コードの検査ゲート、推論型スキャナーとの併用設計を支援します。GitHub Enterprise導入支援とDevOps伴走、GHASを活用したDevSecOpsの実績に、Agentic DevOpsやAI駆動開発のケイパビリティを組み合わせます。
Q. 最初は何から始めればよいですか。
A. 対象のリポジトリを1〜2件選び、現状診断から始めます。短期間で、検査ゲートとアラートの取り扱いの流れまで試作して検証したい場合は、2日間のHWS Agent Campも利用できます。
GitHub Advanced Securityの導入に関するご相談
導入診断、構成設計、指摘を扱う運用の設計、AI生成コードの検査まで、貴社の状況に合わせてご提案します。
お問い合わせ