01/Entra IDとは
Microsoft Entra IDとは:誰が、何にアクセスし、何を実行できるかを管理する基盤
Microsoft Entra ID(マイクロソフト エントラ アイディー、旧称Azure Active Directory/Azure AD)は、Microsoftが提供するクラウド型のID・アクセス管理サービス(IDaaS)です。社員が1回のサインインで社内システムやSaaSを使えるようにするシングルサインオン(SSO)、パスワード以外の確認を加える多要素認証(MFA)、場所や端末の状態でアクセスを判断する条件付きアクセスなどを提供します。Microsoft 365やAzureを使っている企業では、すでにサインインの基盤として使われています。
これまでEntra IDは「社員のログインの基盤」として見られてきました。現在は、顧客や取引先のアカウント、業務アプリやシステム、さらに業務を代行するAIエージェントにもIDを持たせ、それぞれが何にアクセスし、何を実行できるかを1か所で管理する基盤に広がっています。
Entra IDで管理する4つの対象
社員社内システム・SaaSへのサインイン、MFA、端末と場所に応じたアクセス
顧客・取引先会員サービスやパートナーポータルの共通ID(External ID)
Microsoft
Entra ID認証・権限・記録
アプリ・システムパスワードやキーを持たずに、データベースやAPIへ接続(マネージドID)
AIエージェントエージェントごとのIDと権限、責任者、アクセスの記録(Agent ID)
Microsoft Learnの記載をもとに作図
Entra IDを使う6つのメリット
メリット 1
1つのIDで、社内外のシステムに入れる
シングルサインオンで、社内システムやSaaSごとのパスワードが不要になります。利用者の手間と、パスワードの使い回しによるリスクを同時に減らせます。
メリット 2
Microsoft 365・Azureと同じ基盤で管理できる
Microsoft 365やAzureを使っていれば、すでにEntra IDが動いています。新しいID基盤を別に用意せず、今ある基盤を広げて使えます。
メリット 3
状況に応じて、アクセスを止められる
社外の端末から、普段と違う場所から、といった条件で追加の確認を求めたり、アクセスを止めたりできます(条件付きアクセス)。
メリット 4
顧客や取引先のログインもまとめられる
会員サービスやパートナー向けポータルのアカウントも、社員と同じ考え方で安全に管理できます(External ID)。
メリット 5
AIエージェントにもIDと責任者を持たせられる
AIエージェントごとにIDを発行し、使えるデータや操作、責任者を決められます。AIが共通の強い権限で動く状態を避けられます(Agent ID)。
メリット 6
誰が何にアクセスしたかを記録できる
サインインや権限の変更が記録され、監査やトラブルの調査に使えます。不要になったアカウントや権限の棚卸しも進めやすくなります。
02/注目される背景
AIエージェントのID管理と、パスワードに頼らない認証への移行
AIエージェントが業務システムやデータに接続して作業するようになり、「そのAIは誰の権限で、何にアクセスしてよいのか」を管理する必要が出てきました。Microsoftは2026年4月、AIエージェント専用のIDを管理するMicrosoft Entra Agent IDの一般提供を開始しました。あわせて、パスキーによるパスワードを使わない認証や、オンプレミスのActive Directoryとの同期の方式など、Entra ID自体も大きく変わっています。
2026年の主な動き
2026年3月
パスキー(パスワードを使わない認証)の同期型とプロファイル管理が一般提供
2026年4月
AIエージェント専用のIDを管理する「Microsoft Entra Agent ID」が一般提供
2026年5月
エージェントの登録・管理をAgent 365へ集約。Entra IDはIDの基盤を担う
2026年5月
Azure AD B2CからExternal IDへの大規模移行を支える方式が一般提供
2026年6月
誤った変更から設定を戻せる「Entra Backup and Recovery」が一般提供
Microsoft Learn「Microsoft Entra releases and announcements」の記載をもとに作図
AIエージェントにもIDが必要になった
Microsoft Entra Agent IDは、AIエージェントの認証・権限・統制のための仕組みで、OAuth 2.0やMCP・A2Aといった標準の方式で使えます。責任者(スポンサー)の異動や退職に合わせた引き継ぎも自動化できます。
パスワードに頼らない認証へ
パスキー(FIDO2)など、なりすましに強い認証方式が一般提供になり、管理者向けから順に、パスワードを使わないサインインへ移行する流れが進んでいます。
オンプレミスとの同期方式の移行
MicrosoftはActive Directoryとの同期を、サーバー型のEntra Connect Syncから、クラウド型のEntra Cloud Syncへ段階的に移行すると発表しています。
社外向けIDの移行と、ID基盤の復旧
Azure AD B2Cを使う会員サービスには、External IDへの移行の方式が用意されました。誤った変更や攻撃から設定を戻すバックアップと復旧も一般提供になっています。
03/主な機能
Entra IDでできること:SSO・MFA・条件付きアクセスからAgent IDまで
主な機能を、業務での使い道とあわせて整理します。カッコ内は技術的な名称です。機能によって、必要なライセンス(Entra ID P1・P2、ID Governanceなど)が異なります。
できること内容業務での使い道
1つのIDで複数のシステムに入るシングルサインオン(SSO)
OpenID Connect・OAuth 2.0・SAMLに対応し、社内アプリや多くのSaaSと連携できる
パスワードの管理と入力の手間を減らし、使い回しを防ぐ
なりすましを防ぐ多要素認証(MFA)・パスキー
Authenticatorアプリ、パスキー(FIDO2)、証明書などで、パスワード以外の確認を加える
パスワードが漏れても、不正なサインインを防ぎやすくなる
状況でアクセスを判断する条件付きアクセス
利用者、端末の状態、場所、リスクの高さなどの条件で、許可・追加確認・ブロックを決める
社外からのアクセスや、普段と違うサインインを自動で制御できる
顧客・取引先のアカウントを管理するMicrosoft Entra External ID
会員サービスやパートナーポータルの登録・サインインを提供。メールやSNSのアカウントでも登録できる
社外向けサービスのログインを、自前で作らずに安全に用意できる
管理者の権限を必要なときだけ渡すロール・特権ID管理(RBAC・PIM)
役割ごとに権限を割り当て、強い権限は申請と承認で一時的に有効にする
常に強い権限を持つアカウントを減らし、誤操作や悪用を防ぐ
アプリがパスワードなしで接続するマネージドID
Azure上のアプリに自動でIDを持たせ、データベースやストレージへ接続する
接続文字列やAPIキーをコードに書かずに済む
AIエージェントにIDを持たせるMicrosoft Entra Agent ID
エージェントごとにIDを発行し、権限、責任者、条件付きアクセスを設定する
AIがアクセスできる範囲を絞り、後から確認できる
入社・異動・退職に合わせて権限を見直すID Governance(ライフサイクル・アクセスレビュー)
人事の情報と連動してアカウントを作成・停止し、定期的に権限の要否を確認する
退職者のアカウントや、不要な権限の放置を防ぐ
04/AIの権限設計
AIは誰の権限で動くのか:利用者の代理と、専用IDでの自律実行
AIを業務システムにつなぐとき、よく起きるのが「AIに接続した途端、全員が共通の強い権限でデータを見られてしまう」という問題です。これを防ぐには、AIがどの立場で動くかを最初に決めます。Microsoftも、利用者の代理で動く場合と、エージェントが自律的に動く場合を分けて、権限と条件付きアクセスの方針を示しています。
利用者がサインイン→AIが本人の権限を引き継ぐ→本人が見られる文書だけ
利用者の代理として動く
技術名:On-Behalf-Of(OBO)フロー
- 社内AIアシスタントや、文書を検索して答えるAI
- 利用者ごとに、見てよい文書やデータが違う
- AIが利用者以上の権限でデータを取得しない
例:部門別の規程を、その部門の社員にだけ回答する
定期実行・イベント→AI専用のIDで実行→許可した範囲だけ
専用のIDで自律的に動く
技術名:Microsoft Entra Agent ID
- 人の操作を待たずに、決まった業務を処理するAI
- AIごとに、使えるデータと操作を絞りたい
- AIの責任者を決め、異動や退職時に引き継ぎたい
例:夜間に請求データを集計し、報告書の下書きを作る
どちらの場合も、AIに渡す権限は業務に必要な範囲に絞ります。AIからAPIやデータへの入口をまとめるAzure API Management(AI Gateway)や、組織内のエージェントの登録と統制を担うAgent 365と組み合わせて設計します。
05/当社の支援内容
認証統合・権限設計・API/データ連携・棚卸しと運用改善の4つの支援
Entra IDの設定だけでは、業務アプリやAIが正しい権限で動くとは限りません。当社は、Entra IDの設計に加えて、業務アプリ・API・データ・AIの側の実装まで担当し、認証から実際のデータアクセスまでを一続きで設計します。
支援の流れ
支援 1認証の統合社員・社外ユーザーのSSO・MFA
支援 2権限の設計人・アプリ・AIの権限と条件
支援 3API・データとの連携本人権限・専用IDでのアクセス
支援 4棚卸しと運用改善アカウント・権限の見直しと自動化
支援 1
社員と社外ユーザーの認証統合
社内アプリやSaaSのサインインをEntra IDにまとめ、MFAと条件付きアクセスを設計します。会員サービスや取引先ポータルでは、External IDを含む社外向けの認証基盤を、アプリと一緒に構築します。
支援 3
API・データ・AIとの連携の実装
APIの入口でEntra IDのトークンを確かめ、利用者本人の権限を後ろのシステムへ引き継ぎます。文書検索やデータ参照では、Entra IDのグループと閲覧範囲を結びつけ、AI経由でも見てよい情報だけを返します。
技術解説:API Managementにおける認証と認可
支援 4
アカウントと権限の棚卸し・運用改善
使われていないアカウントや外部ゲスト、MFAの登録状況、強い権限の割り当てを洗い出し、確認と停止の作業をスクリプトで自動化します。導入後も、権限の見直しを運用に組み込みます。
06/構成
IDからデータまでの構成:利用者・認証・入口・業務アプリとAI・データ
Entra IDで確かめた「誰か」の情報を、APIの入口、業務アプリとAI、データの各層で使い、最後のデータアクセスまで同じ権限の考え方を通します。
構成例(顧客環境に合わせて構成)
利用者
社員
顧客・取引先
業務アプリ
AIエージェント
↕
認証・権限
Microsoft Entra ID
External ID
Agent ID
条件付きアクセス
誰かを確かめる
↕
APIの入口
API Management
AI Gateway
MCPサーバー
トークンを確かめ、本人の権限を引き継ぐ
↕
業務アプリ・AI
業務アプリ
Microsoft Foundry
Copilot Studio
Microsoft 365
↕
データ
AI Search
Microsoft Fabric
Databricks
Storage
Key Vault
APIキーや証明書はAzure Key Vaultに集め、アプリはマネージドIDで取りに行く構成にします。Microsoft 365のデータとの連携はMicrosoft Graphで、業務データはMicrosoft FabricやDatabricksで、Entra IDのグループと結びつけて扱います。
07/特長
IDの設定で終わらない統合開発:当社の4つの特長
特長 1/4
IDの設定だけでなく、アプリとデータの側まで実装
Entra IDの設定にとどまらず、業務アプリ、API、データ、AIの側でトークンと権限を正しく扱う実装まで担当します。認証から実際のデータアクセスまでを、1つのチームで設計します。
特長 2/4
社員向けから、顧客・取引先向けまで
社内のSSO・MFAに加えて、全国の販売パートナーが使うMizuno Partner Hubのような社外向けサービスで、Entra IDを含むゼロトラスト設計を担当しています。
特長 3/4
AIエージェントのIDと権限を、検証済みの方法で
Entra Agent IDで、権限がなければアクセスが拒否され、付与すると成功することを検証しています。利用者の権限を引き継ぐ方式と合わせ、AIの立場に応じた権限設計を選べます。
08/取り組み事例
Entra IDの導入・構築事例と、AIエージェントのIDと権限の技術検証
 取引先向けポータル
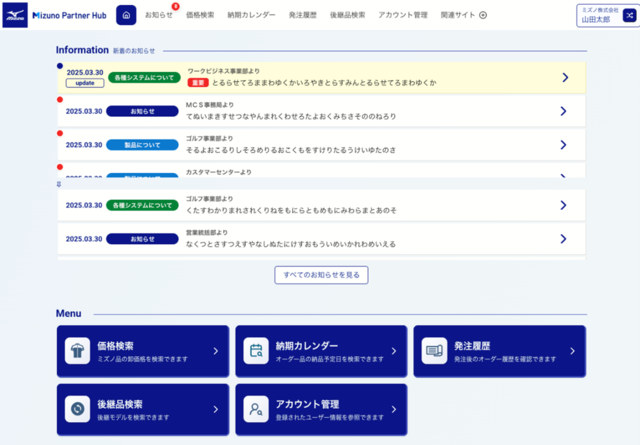
ミズノ様「Mizuno Partner Hub」:Entra IDを含むゼロトラスト設計
全国数千社・数万人規模の販売ネットワークを支える販売パートナー向けプラットフォームで、設計から運用までを支援しました。Entra ID、Azure Key Vault、Private Linkを組み合わせたゼロトラスト設計で機密情報を保護しています。
事例を見る →
 AIエージェントのID
Entra IDを活用したハイパーパーソナライゼーション基盤
ユーザー属性を安全に参照し、AIエージェントごとにEntra Agent IDを発行して、RBACとPIMで権限を管理する構成を発表しました。A2A通信やMCP連携はトークン認証で保護しています。
お知らせを見る →
 住民向けサービス
スマートシティポータルの認証基盤
住民がログインするサービスとID管理にEntra IDの社外向けIDを使い、自治体の取り組みに賛同する民間企業のデジタルサービスとシングルサインオンで連携する認証基盤を構築しました。
お知らせを見る →
 業務アプリの統合開発
デジタルスレッドアプリのEntra ID統合開発
製造業のサプライチェーン向けに、Entra ID、画像解析AI、モバイルアプリを統合開発し、認証されたユーザーの解析結果を業務データと安全に連携しています。
詳しく見る →
公開している技術検証
本人の権限を引き継ぐ連携
API Managementで利用者のトークンを確かめ、本人の権限で検索を呼び出す構成を整理しました。Databricksでも、本人の権限でエージェントを呼び出す方式を検証しています。
技術解説:OBOフローの解説
09/顧客価値
課題から価値へ:ログインの分散、社外ユーザー管理、AIの過剰権限
課題価値につながる仕組み得られる価値
システムごとにIDとパスワードがあり、問い合わせが多い
Entra IDでSSOとセルフサービスのパスワードリセットを整える
利用者の手間とヘルプデスクの対応を減らせる
社外ユーザーのIDが、システムごとに分散
External IDで社外向けの共通IDを用意し、アプリと連携する
社外向けサービスを早く、安全に立ち上げられる
AIに接続すると、共通の強い権限でデータが見えてしまう
本人の権限の引き継ぎ(OBO)と、AI専用のID(Agent ID)を使い分ける
AI経由でも、見てよい情報だけを返せる
アプリやAIの接続に、APIキーや接続文字列を配っている
マネージドIDとAgent IDで接続し、キーはKey Vaultに集める
キーの漏えいと、更新の手間を減らせる
退職者や外部ゲストのアカウントが残っている
棚卸しの自動化と、入退社に連動したアカウントの停止
放置アカウントからの侵入を防げる
役割別の価値
経営・DX企画
AI活用を、安全に広げられる
AIエージェントに渡す権限と責任者を決めた状態で導入でき、情報漏えいの不安を理由に活用が止まることを防げます。
情報システム
IDの管理を1か所にまとめられる
社員、社外ユーザー、アプリ、AIエージェントのIDと権限を同じ基盤で管理し、問い合わせと棚卸しの作業を減らせます。
セキュリティ・監査
誰が何にアクセスしたかを示せる
サインインと権限の記録、強い権限の一時付与、定期的な見直しで、監査やインシデントの調査に記録で答えられます。
事業部門・開発
サービスのログインを作り込まずに済む
社外向けサービスのサインインや本人確認をEntra IDに任せ、サービス本体の開発に集中できます。
10/活用シーン
社員向けSSO・取引先ポータル・会員サービス・社内AI・業務エージェント・グループ会社での活用イメージ
01
社員向け:社内システムとSaaSのSSO
経費精算、勤怠、営業支援などのシステムとSaaSを1つのIDにまとめ、MFAと条件付きアクセスで社外からの利用を守ります。
02
取引先向け:パートナーポータル
販売店や協力会社が使うポータルで、取引先ごとのアカウントと閲覧範囲を管理します。製品情報や納期の照会を安全に提供できます。
03
顧客向け:会員サービス・アプリ
メールやSNSのアカウントで登録できる会員サービスや、スマートフォンアプリの認証基盤を、External IDで構築します。
04
社内AI:本人の権限で答えるアシスタント
社内文書を検索して答えるAI(RAG)で、利用者の部門や役職に応じて、見てよい文書だけを根拠にして回答します。
05
業務エージェント:専用IDで自律的に処理
定期的な集計や照会を行うAIエージェントに専用のIDを持たせ、使えるデータと操作を絞ったうえで、責任者を決めて運用します。
06
グループ会社:複数のテナントの連携
グループ会社や買収先など、別々のEntra IDのテナントをまたいで、ユーザーやグループを同期し、共通のアプリを使えるようにします。
Entra ID統合開発の適性チェック
適合する顧客
- Microsoft 365・Azureを使っており、社内システムのIDを1つにまとめたい
- 取引先や顧客が使うポータル・サービスに、安全なログインが必要
- 社内AIや業務エージェントを、利用者ごとの権限で動かしたい
- IDの設定だけでなく、業務アプリやデータの側まで一緒に作りたい
- アカウントや権限の棚卸しを、手作業から自動化したい
適合しにくい顧客
- ライセンスの購入や、管理画面の初期設定だけを依頼したい
- Microsoft以外のID基盤に統一する方針が決まっている
- アプリやデータの側の改修を、一切行わない前提である
導入検討のDiscovery質問
→
社員は、いくつのシステムで別々のIDとパスワードを使っていますか
→
取引先や顧客が使うサービスに、ログインの機能はありますか。誰が管理していますか
→
社内AIや業務エージェントは、誰の権限でデータにアクセスしていますか
→
アプリやAIの接続に、APIキーや共通のアカウントを使っていませんか
→
退職者や外部ゲストのアカウントは、いつ、誰が停止していますか
→
監査で、誰が何にアクセスしたかを求められたことはありますか
11/想定ROI
ID管理の工数試算:問い合わせ、入退社、権限の棚卸し、AIの接続開発
社員1,000人、利用システム20、AIエージェント5件を想定した年間工数の試算です。
対象業務試算の前提削減工数(年間)
パスワード関連の問い合わせ
社員1,000人、月150件、1件15分。SSOとセルフサービスのリセットで件数を3分の1に
約300時間
入退社・異動の対応
年300件、1件あたり20システムの手作業で90分。人事の情報と連動した自動化で1件15分に
約375時間
権限とゲストの棚卸し
年4回、1回40時間。スクリプトによる抽出と確認の自動化で1回10時間に
約120時間
AIエージェントの接続開発
年5件、1件あたり認証と権限の実装に60時間。共通の権限設計とAgent IDの再利用で1件20時間に
約200時間
実際の効果は、システムの数、入退社と異動の件数、社外ユーザーの数で変わります。当社は、現状の棚卸しで作業の工数を測ったうえで、優先する範囲を決めます。
12/他の手段との違い
アプリごとのID管理・共通アカウントやAPIキー・他のIDaaS・設定のみの導入支援との違い
手段特徴と限界当社の支援を選ぶ場面
システムごとのID管理
システムごとに作れるが、パスワードが増え、退職時の停止漏れが起きやすい
Entra IDにまとめ、入退社と連動して一括で管理する
共通アカウント・APIキーでのAI接続
手早く接続できるが、AIが利用者以上の権限でデータを見られ、誰の操作か追えない
本人の権限の引き継ぎとAgent IDで、AIの立場に応じた権限にする
他のIDaaS
多くのSaaSと連携できるが、Microsoft 365・Azureのリソースとは別の管理になる
Microsoft 365・Azureを使う企業で、アプリ・データ・AIまで同じ基盤で統制したい場合
設定作業だけの導入支援
管理画面の設定は進むが、アプリやAIの側で権限が正しく扱われるとは限らない
業務アプリ、API、データ、AIの実装まで含めて、権限を一続きで設計する
13/ガバナンス
IDと権限の統制設計:最小権限、条件付きアクセス、特権、棚卸し、記録、AIの責任者
統制 1
最小権限
人・アプリ・AIエージェントのそれぞれに、業務に必要な範囲の権限だけを割り当てます。
統制 2
条件付きアクセス
端末、場所、リスクの高さに応じて、追加の確認やブロックを行います。AIエージェント向けの方針も設定します。
統制 3
強い権限の一時付与
管理者の権限は常時付与せず、申請と承認で必要な時間だけ有効にします(PIM)。
統制 4
棚卸しとライフサイクル
入社・異動・退職に合わせてアカウントと権限を見直し、使われていないアカウントや外部ゲストを停止します。
統制 6
AIエージェントの責任者
AIエージェントごとに責任者を決め、異動や退職のときに引き継ぎます。組織全体の方針は、AIガバナンスの支援で整えます。
14/はじめ方
導入のSTEP:棚卸しから設計・構築・運用まで
STEP 1現状の棚卸しシステムとSaaS、社外ユーザー、アプリとAIの接続方法、アカウントと権限の状態を洗い出します。
STEP 2設計と構築認証の統合、権限と条件付きアクセス、API・データとの連携を設計し、優先する範囲から構築します。
STEP 3展開と運用の定着対象のシステムとAIを広げ、棚卸しと権限の見直しを運用に組み込みます。
スタートプラン:HWS Agent Campで、権限を設計したAIエージェントを2日間で試作
HWS Agent Campは、専門エンジニアが伴走する2日間の集中ハッカソンです。約2週間の事前準備のうえで、AIエージェントのプロトタイプを構築します。試作の段階から、利用者の代理で動くか専用のIDで動くかを決め、本番に向けた権限設計の論点を整理できます。

15/当社について
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。2026年10月には、第三者機関ISSIによる「AI Platform on Microsoft Azure」の更新審査を完了しました。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」の初代受賞パートナーです。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
16/関連ソリューション
パートナー向けポータルを、
ゼロトラストで設計。
Mizuno Partner Hubの構築事例. クラウドアーキテクチャ設計から運用設計までを担当し、Key Vault・Private Link・Entra IDによるゼロトラスト設計で機密情報を保護しました。

エージェントの権限と
実行を、守る。
Agentic Security. AIエージェントのID・権限・ツール実行に伴うリスクを洗い出し、セキュリティの設計と対策を支援します。

Microsoft 365のデータを、
業務に生かす。
Microsoft Graph開発. Microsoft 365のユーザー、ファイル、予定などのデータにアクセスするAPIで、業務アプリやAIとの連携を開発します。
エージェント活用を、
組織で推進する。
AI Agent CoE. 全社でAIエージェントを推進する組織(CoE)の立ち上げと、共通基盤・統制・定着を支援します。
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、AIエージェントのプロトタイプを構築します。
17/よくあるご質問
Q. Microsoft Entra IDとは何ですか。Azure ADとの違いは。
A. Microsoftが提供するクラウド型のID・アクセス管理サービス(IDaaS)です。2023年にAzure Active Directory(Azure AD)から名称が変わりました。機能はAzure ADを引き継いでおり、Microsoft 365やAzureのサインインの基盤として使われています。
Q. Microsoft 365を使っていれば、すでにEntra IDを使っていますか。
A. はい。Microsoft 365のサインインにはEntra IDが使われています。Microsoft 365 E3にはEntra ID P1、E5にはP2が含まれており、条件付きアクセスや特権ID管理など、ライセンスによって使える機能が異なります。
Q. シングルサインオン(SSO)は、どのシステムと連携できますか。
A. OpenID Connect、OAuth 2.0、SAMLに対応したシステムやSaaSと連携できます。自社で開発した業務アプリも、これらの方式でEntra IDと連携するように実装します。
Q. 顧客や取引先のアカウントも管理できますか。
A. はい。社外向けのID管理にはMicrosoft Entra External IDを使います。会員サービスやパートナーポータルの登録・サインインを提供でき、メールやSNSのアカウントでの登録にも対応します。
Q. Microsoft Entra Agent IDとは何ですか。
A. AIエージェント専用のIDを発行・管理する仕組みです。2026年4月に一般提供になりました。エージェントごとに権限や責任者、条件付きアクセスを設定でき、どのエージェントが何にアクセスしたかを記録できます。
Q. 社内AIが、利用者の見てはいけない文書を答えないようにできますか。
A. できます。AIが利用者の代理として、本人の権限で文書を検索する構成(OBOフロー)にします。Entra IDのグループと文書の閲覧範囲を結びつけ、見てよい文書だけを回答の根拠にします。
Q. AIエージェントの権限は、本人の権限と専用のIDのどちらにすべきですか。
A. 利用者の依頼を受けて動くAIは本人の権限を引き継ぐ方式、人の操作を待たずに決まった業務を処理するAIは専用のIDを使う方式が基本です。どちらの場合も、使えるデータと操作を業務に必要な範囲に絞ります。
Q. Agent 365とは、どう関係しますか。
A. Agent 365は、組織内のAIエージェントを登録・可視化し、統制するための管理基盤です。Microsoftは、エージェントの登録と管理をAgent 365に集約し、Entra IDはAgent IDとしてIDの基盤を担うと説明しています。
Q. APIキーや接続文字列を、コードに書かずに済ませられますか。
A. Azure上のアプリはマネージドID、AIエージェントはAgent IDで接続でき、キーを持たずにデータベースやストレージへアクセスできます。外部サービスのキーはAzure Key Vaultで管理します。
Q. パスワードを使わないサインインに移行できますか。
A. Entra IDはパスキー(FIDO2)やWindows Hello、Authenticatorアプリなど、パスワードを使わない認証方式に対応しています。管理者など重要なアカウントから順に移行する計画を立てます。
Q. どのような環境で構築しますか。
A. 顧客の環境に合わせて構築します。Microsoft 365・Azureを中心に、業務アプリ、API Management、Microsoft Foundry、Copilot Studio、Microsoft Fabricなどと組み合わせます。
Q. 何から始めればよいですか。
A. システム、社外ユーザー、アプリとAIの接続方法、アカウントと権限の状態の棚卸しから始めます。AIエージェントの権限設計を短期間で試したい場合は、2日間のHWS Agent Campをご利用いただけます。
Microsoft Entra ID統合開発のご相談
社員・社外ユーザーの認証統合、AIエージェントの権限設計、API・データとの連携、棚卸しと運用改善まで、貴社の状況に合わせてご提案します。
お問い合わせ