01/概要
DevSecOpsとは:開発・運用の各工程にセキュリティを組み込むシフトレフトの実践
DevSecOpsは、開発(Development)と運用(Operations)の流れの中にセキュリティ(Security)を組み込み、設計から本番運用までの各工程で継続的にリスクを検知・修正する考え方です。リリース前にまとめて検査するのではなく、問題が生まれる工程のできるだけ早い段階(シフトレフト)で見つけ、開発者の普段の作業の中で直します。
工程
組み込むセキュリティ
主な技術
設計
セキュリティ要件の整理、データフローの可視化、脅威モデリング
開発
シークレット、コード、依存関係の脆弱性をプッシュとプルリクエストで検知・修正
CI/CD
品質・セキュリティゲート、標準ワークフロー、ランナーと権限の統制
クラウド
コードからデプロイ先のクラウド資産までのセキュリティ態勢を可視化
運用・監視
GitHubの監査ログとクラウドの脅威を検知し、対応を自動化
02/注目される背景
AI生成コード・ソフトウェアサプライチェーン・レガシーCI/CDが広げる開発のリスク
GitHub CopilotなどのAIによる開発が広がり、コードの量と変更の速度が増えています。オープンソースの依存関係やCI/CDのパイプライン、デプロイ先のクラウドも攻撃の入口になり、リリース前の検査や人手のレビューだけでは確認が追いつきません。開発の速度を落とさずに守るには、検知と修正を開発の流れそのものに組み込む必要があります。
AI生成コードの増加
AIによる開発でコードの量と変更の速度が増え、人手のレビューだけでは脆弱性の確認が追いつかない。シークレットの混入
APIキーや資格情報がリポジトリに混入し、公開や流出のあとで気付く。ソフトウェアサプライチェーン
オープンソースの依存関係に含まれる脆弱性が、更新されないまま本番に残る。レガシーなCI/CD
JenkinsやGerritなどの既存のCI基盤が部署ごとに作られ、権限と監査のルールが揃わない。開発とクラウドの分断
コードの指摘とクラウドの設定不備が別々に管理され、本番までのリスクを説明できない。検査が開発の後工程にある
リリース前にまとめて検査するため、手戻りが大きく、指摘が開発の作業として回らない。
03/構成要素
DevSecOpsの8つのレイヤー:脅威モデリングからAIによる修正・組織標準化まで
ツールの導入より前に、開発プロセスと脅威を可視化し、どの工程にどのセキュリティゲートを置くかを決めます。そのうえで、各レイヤーに技術を組み合わせます。
ASSESSMENT
診断・脅威モデリング
開発プロセスの現状を整理し、データフローの可視化とSTRIDEによる脅威モデリングで、脆弱性が生まれる工程とセキュリティゲートの置き場所を決めます。GOVERNANCEIDとGitHubガバナンス
GitHub EnterpriseのOrganization、権限、ブランチ、監査とトレーサビリティのルールを、Microsoft Entra IDと組み合わせて設計します。 PIPELINECI/CDの保護
GitHub Actionsの標準ワークフロー、品質とセキュリティのゲート、セルフホストランナーの運用を統制します。 MONITORING継続監視と自動対応
Microsoft SentinelでGitHub Enterpriseの監査ログを監視し、不審なアクセスや設定変更を検知して、Logic Appsで対応を自動化します。 AI REMEDIATION
AIによる修正
Copilot Autofixの修正案、Copilot Code Review、Coding Agentへの脆弱性修正の委任で、検知から修正までの時間を短くします。ENABLEMENT組織標準化と定着
SAIDDarで、セキュリティ要件、レビューとテストの観点、品質ゲートを組織の標準として再利用できる形にし、ハンズオンと運用ガイドで定着させます。
04/進め方
セキュアな開発ライフサイクル:設計・開発・CI/CD・クラウド・監視・AI修正
個別のツールを導入して終わりにせず、設計から運用までを1つのライフサイクルとしてつなぎます。検知した問題は開発チームの作業として戻し、その進め方を組織の標準として残します。
STEP 1設計セキュリティ要件と脅威モデルから、工程ごとのセキュリティゲートを設計します。
STEP 2開発プッシュとプルリクエストの段階で、シークレット・コード・依存関係の問題を見つけます。
STEP 3CI/CD標準ワークフローに品質とセキュリティのゲートを組み込み、ランナーと権限を統制します。
STEP 4クラウドデプロイ先のクラウド資産の態勢とIaCの設定を、コードの指摘と並べて管理します。
STEP 5監視GitHubの監査ログとクラウドの脅威を監視し、検知した問題をIssueとして起票します。
STEP 6AI修正と組織標準化AIが修正案を作り、開発者が承認します。得られた知見をSAIDDarで組織の標準に戻します。
検知から修正への流れ
プッシュ・PR→GHASの検知→Copilot Autofix→Defender for Cloud→Sentinel→GitHub Issue
プッシュとプルリクエストの段階でGHASが検知し、Copilot Autofixが修正案を示します。クラウドへのデプロイ後はDefender for CloudとSentinelが監視し、Logic AppsでGitHub Issueを起票して、修正を開発の流れに戻します。
05/当社の支援
開発基盤の刷新・開発フローへの組み込み・Agentic DevOpsまでの連続した支援
当社はGitHubの戦略パートナーとして、GitHub Copilot Coding AgentによるAI駆動開発や、Azure AI FoundryとGitHubを活用したAgent Opsを提供してきました。AIで開発の速度を上げる側と、そのコードを検証・修正・統制する側の両方を、1つの開発フローの中で設計します。
PLATFORM
開発基盤の刷新
既存のCI資産を棚卸しし、GitHub Actionsへの移行、Organizationと権限の設計、セルフホストランナーの運用まで、セキュアな開発基盤に作り替えます。SHIFT LEFT
開発フローへの組み込み
セキュリティの検知と修正を、プッシュ・プルリクエスト・CI/CDの中に置き、開発者の普段の作業として回るようにします。AGENTIC
AI駆動開発との連続性
AIによる開発の加速と、AIによる検知・修正・トリアージを同じ流れで設計し、その進め方をSAIDDarで組織の標準にします。
作る段階
Agentic DevSecOps
ソフトウェアと開発ライフサイクルを守ります。コード、依存関係、CI/CD、デプロイ先のクラウドまでが対象です。
使う段階本番で稼働するAIエージェントと、その権限・データ接続・実行を守ります。DevSecOpsで作ったエージェントを、運用の段階で引き継ぎます。
06/支援メニュー
8つの支援メニュー:現状診断からGitHubガバナンス・セキュアなCI/CD・内製化まで
お客様の開発環境と成熟度に合わせて、必要なメニューから組み合わせます。
01
DevSecOpsの現状診断
開発環境、プロセス、権限、CI/CD、監査、脆弱性対応の現状を整理し、成熟度とリスクを評価します。Microsoft SDLと脅威モデリングで、優先して置くセキュリティゲートを決めます。02
GitHub Enterpriseのガバナンス設計
Organizationとリポジトリの初期設定、権限、ブランチ戦略、監査ルール、管理者運用ガイドを作ります。閉域やオンプレミスが必要な場合はGitHub Enterprise Serverも対象にします。03GitHub Advanced Securityの導入・最適化
GitHub Advanced SecurityのSecret Protection、Code Security、Dependabot、CodeQL、Copilot Autofixを、組織共通のセキュリティ設定として展開します。 04
セキュアなCI/CDへの移行
JenkinsやGerritなどの既存CI資産を棚卸しし、GitHub Actionsへの移行方式、標準ワークフローのテンプレート、セキュリティゲート、ランナーの統制を設計します。05
Microsoftのクラウドセキュリティとの統合
Defender for Cloud、Microsoft Sentinel、Logic Apps、Entra IDで、GitHubからクラウドまでの可視化・監視・自動対応を設計します。07組織への定着と内製化
SAIDDarによる開発標準の整備、開発者・管理者向けのハンズオン、CCoEの育成、運用の移管まで支援します。 08
専門パートナーとの連携
ペネトレーションテストなどの専門的な検証は、必要に応じて専門パートナーと連携し、結果を設計と改善の実装に反映します。
07/特長
特長 1/4
ツールの導入より前に、開発プロセスと脅威を可視化
最初に行うのは、GHASの有効化ではなく現状の整理です。開発環境とプロセスのAS-ISを可視化し、Microsoft SDL、STRIDEによる脅威モデリング、DevOps脅威マトリクスを使って、脆弱性が生まれる工程を特定します。そのうえで、組織に合ったセキュリティゲートと例外運用を設計します。
特長 2/4
レガシーなCI/CDから、セキュアな開発基盤への移行
JenkinsやGerritなどの既存CI資産を棚卸しし、GitHub Actionsへの移行と標準ワークフロー、セルフホストランナーの運用モデルを設計します。先行部署への導入、標準化、横展開、自走化の段階で進め、権限・監査のルールと例外の扱いを体系化して運用を移管します。
特長 4/4
AIで開発を速めながら、AIで検証・修正し、組織標準として残す
当社はGitHub Copilot Coding Agentを用いたAI駆動開発を提供してきました。Copilot Autofixの修正案、Coding Agentへの大規模な脆弱性修正の委任、Copilot Code Reviewを、人の承認を含む流れに組み込みます。GHASが検出と修正を担い、SAIDDarが、どの基準でどの工程に組み込むかを組織の標準として残します。
08/顧客価値
課題・打ち手・価値の因果と、役割別の効果
よくある課題
DevSecOpsで行うこと
得られる価値
シークレットや脆弱性に、リリース後に気付く
プッシュとプルリクエストの段階で、GHASが検知・ブロックする
手戻りの小さい段階で直せ、流出の事後対応が減る
AIが書くコードのレビューが追いつかない
Copilot AutofixとCode Reviewで修正案を作り、開発者が承認する
レビューの範囲を広げながら、修正の判断は人に残せる
部署ごとにCI/CDと権限がばらばら
GitHub Actionsの標準ワークフローとOrganizationの統制に移行する
全社で同じセキュリティゲートと監査ルールを適用できる
コードとクラウドのリスクを別々に見ている
GitHubをDefender for Cloudに接続し、Sentinelで監査ログを監視する
開発から本番までのリスクを1つの画面で説明できる
セキュリティ対応が特定の担当者に依存する
SAIDDarで基準と手順を標準化し、ハンズオンで定着させる
人が入れ替わっても、同じ水準でセキュア開発を続けられる
CIO・CISO
AIによる開発を全社に広げても、セキュリティと監査の基準を保てることを、経営と監査に説明できます。開発チーム
指摘と修正案をプルリクエストの中で受け取り、普段の開発の流れで直せます。セキュリティ担当
組織共通のセキュリティ設定と監視を一元で管理し、判断が必要な指摘に集中できます。開発基盤・プラットフォーム担当
CI/CD、ランナー、権限を標準化し、部署ごとの個別対応と保守の手間を減らせます。
09/ユースケース
業界別ユースケースと、適合する企業・Discovery質問
PUBLIC SECTOR
官公庁・公共
閉域環境が求められる開発に、GitHub Enterprise Serverと厳格な権限統制を組み合わせ、監査の記録を残します。FINANCE
金融・保険
顧客情報を扱うシステムの開発で、セキュリティゲートと例外の承認を記録し、監査に対応します。MANUFACTURING
製造業
組込みや生産系を含む多数の開発チームで、既存のCI基盤をGitHub Actionsへ移行し、ルールを揃えます。RETAIL
流通・EC
顧客向けアプリの開発速度を保ちながら、シークレットの混入や依存関係の脆弱性を本番前に見つけます。SOFTWARE
ソフトウェア・SaaS
AI駆動開発で増えるコードを、GHASとAIによる修正で継続的に検査し、プルリクエストの流れで直します。IT OPERATIONS
IT運用・情報システム
社内システムの開発と運用を、GitHubからクラウドの監視まで同じ体系で管理し、インシデントの対応を自動化します。
適合する企業- GitHubやAzure DevOpsを利用している、または移行を検討している
- AI駆動開発を個人の利用から組織の標準へ広げようとしている
- 部署ごとにCI/CDや権限のルールが分かれている
- 開発とセキュリティの担当の間で、指摘の受け渡しが滞っている
適合しにくい企業- 自社でソフトウェアの開発や保守を行っていない
- ペネトレーションテストなど、単発の診断だけを求めている
- 開発基盤やルールの変更に、当面着手できない
最初の打ち合わせでお聞きすること
- 利用しているリポジトリ管理とCI/CDの基盤(GitHub、Azure DevOps、Jenkinsなど)を教えてください。
- リポジトリの数、開発者の数、開発チームの分かれ方はどのくらいですか。
- コードのセキュリティレビューや脆弱性の修正は、いつ、誰が、どの範囲で行っていますか。
- シークレットの混入や依存関係の脆弱性に、どのように気付いていますか。
- GitHub CopilotなどのAIによる開発を、どの範囲で利用していますか。
- 閉域環境、監査、業界規制など、開発基盤に求められる要件はありますか。
10/想定ROI
脆弱性修正・コードレビュー・依存関係更新・監査準備の工数試算
開発者200名、リポジトリ150件程度の企業を想定した年間の試算です。PoCで現行工数を測り、お客様の数値で置き換えます。
項目
前提
現状
導入後
削減(年)
脆弱性の修正
月80件。Copilot Autofixの修正案をもとに開発者が修正
3時間/件
1.5時間/件
約1,440時間
コードレビュー
月40件のプルリクエスト。AIのレビューで観点を事前に確認
2時間/件
1時間/件
約480時間
依存関係の更新
月60件。Dependabotのプルリクエストで更新
1時間/件
0.3時間/件
約500時間
CI/CDパイプラインの保守
部署ごとの個別ワークフローを標準テンプレートに統合
月50時間
月20時間
約360時間
シークレット混入の事後対応
年12件。プッシュの段階でブロック
16時間/件
4時間/件
約140時間
監査・報告の準備
年4回。GitHubの監査ログと指摘の対応状況を報告
60時間/回
20時間/回
約160時間
合計 年間約3,100時間の工数削減(試算)
GitHub・Microsoft製品のライセンスと、当社の支援費用は含みません。
11/他の手段との違い
セキュリティツールの単体導入・脆弱性診断の外部委託との違い
観点
ツールの単体導入
脆弱性診断の外部委託
当社のDevSecOpsソリューション
検査の時期
設定した範囲で継続的に検査する
リリース前などの時点で検査する
設計から運用までの各工程にゲートを置く
開発との接続
指摘が開発の作業として回らないことがある
報告書を受けて、修正は社内で対応する
指摘と修正案をプルリクエストやIssueで開発に戻す
CI/CDとクラウド
ツールの対象範囲に限られる
委託の範囲外になりやすい
CI/CDの移行からクラウドの監視までを1つの体系で設計する
AIによる開発
AI生成コードの扱いは利用者に任される
検査の対象は時点のコードに限られる
AIによる修正と、人の承認を設計する
組織への定着
設定した時点で止まりやすい
社内に知見が蓄積しにくい
SAIDDarとハンズオンで、社内で回せる状態にする
12/ガバナンス
セキュリティゲートと例外運用:AIによる修正と人の承認の責任分界
AIエージェントが修正案を作り、プルリクエストまで進める場面が増えるほど、どの指摘でマージを止め、誰が例外を承認するかを先に決めておく必要があります。組織共通の基準をリポジトリのルールとして適用し、例外は理由と期限を記録して見直します。
CIO・CISO
セキュリティゲートの基準、例外の扱い、AIに任せる範囲を決め、運用の結果を評価します。セキュリティ担当
組織共通のセキュリティ設定を管理し、指摘の重大度とマージを止める条件を決めます。開発チーム・リポジトリ管理者
AIが作った修正案をレビューし、承認・適用します。例外を申請するときは理由と期限を記録します。開発基盤・プラットフォーム担当
標準ワークフロー、ランナー、権限を管理し、ルールをリポジトリに適用します。クラウド基盤の管理者
Defender for Cloudの推奨事項に沿って設定を改善し、例外の理由を記録します。監査・リスク管理
GitHubの監査ログ、承認の履歴、例外の判断を確認します。
13/当社について
GitHub戦略パートナー・Microsoft Specializationの認定と、AI駆動開発の実績
GitHub戦略パートナー
GitHubとのパートナーシップを強化し、GitHubの戦略パートナーとして、AIエージェントでソフトウェア開発ライフサイクル全体を進めるAgentic DevOpsソリューションを提供しています。Agentic DevOps with Microsoft Azure and GitHub Specialization
Microsoft AzureとGitHubを活用したAI駆動型の開発・運用の専門性について、上位パートナー認定を取得しています。AI Platform on Microsoft Azure Specialization
第三者審査で全要件に適合し、更新認定を取得しました。Microsoft Solutions Partner for Digital & App Innovationの認定も受けています。Microsoft AI Innovation Partner of the Year 2024
マイクロソフト製品の活用でAI分野に革新を起こしたパートナーとして、初代の受賞パートナーに選ばれました。
14/はじめ方
スタートプラン:先行部署から全社展開・自走化までの5ステップ
全社の開発環境を一度に変えず、先行する部署やリポジトリで導入して標準を作り、横展開してから社内で運用できる状態へ移します。
STEP 1現状診断開発環境、プロセス、権限、CI/CD、監査、脆弱性対応を整理し、優先するセキュリティゲートを決めます。
STEP 2先行部署への導入対象の部署やリポジトリで、GHAS、標準ワークフロー、監視を動かし、現行工数と比べます。
STEP 3標準化先行部署の結果から、組織共通のセキュリティ設定、ワークフローのテンプレート、例外運用を定めます。
STEP 4横展開対象の部署とリポジトリを順に広げ、ハンズオンと運用ガイドで開発者と管理者を支援します。
STEP 5自走化と運用移管SAIDDarで標準を維持し、社内で運用と改善を回せる状態にして移管します。
AI駆動開発から始める場合HWS Agent Campの2日間の集中ハッカソンで、GitHubを使った開発の流れとセキュリティゲートを含めて試作できます。
15/関連ソリューション

GitHubを、
開発の中心に。
GitHubソリューション. GitHub戦略パートナーとして、Agentic DevOpsを含むGitHub活用の設計・導入を支援します。
AI駆動開発を、
組織標準にする。
AI駆動開発(SAIDDar). 提案・要件定義・設計・実装・レビュー・テスト・変更管理を、AIエージェントが実行できる組織標準にします。
100超の専門AIが、
コードの脆弱性を実証する。
Microsoft MDASH. 100を超える専門AIエージェントがコードの脆弱性を探索・検証・実証する、Microsoft Securityのスキャナーです。
推論でコードを調べ、
修正案まで提案する。
Claude Security. コードベースの脆弱性を推論で探索し、敵対的に検証して、修正パッチまで提案します。
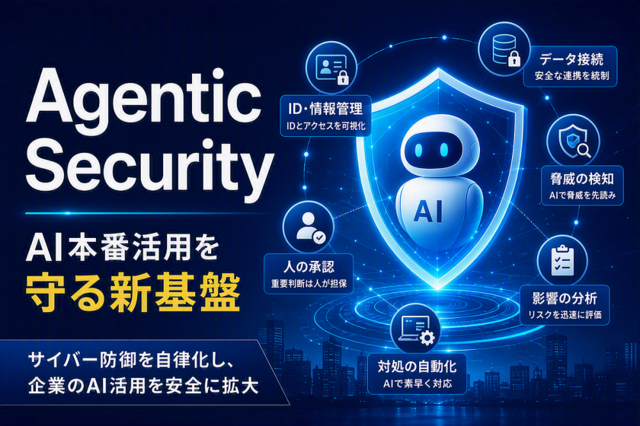
稼働するAIエージェントを、
運用の段階で守る。
Agentic Security. AIエージェントのID・権限・データ接続・実行履歴を把握・保護する運用基盤です。
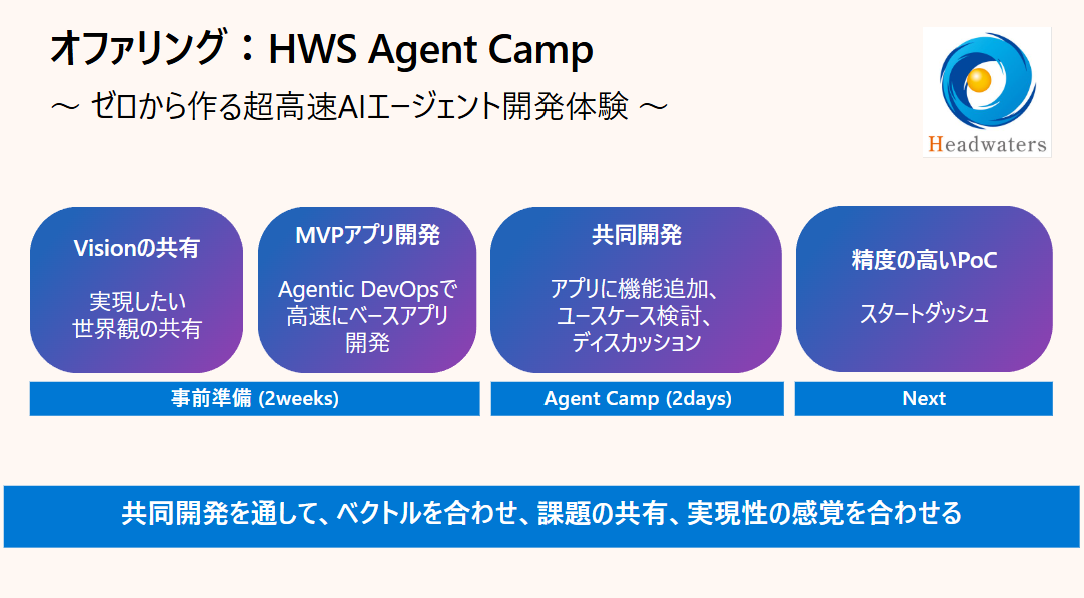
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソンで、AIエージェントのプロトタイプを構築します。
16/よくあるご質問
Q. GitHub Advanced Securityの導入だけを依頼できますか。A. ご相談いただけます。当社はGitHub Advanced Securityの導入から現場への実装まで支援しています。DevSecOpsソリューションでは、その前後の現状診断、CI/CD、クラウドの監視、組織への定着までを含めて設計します。 Q. JenkinsなどからGitHub Actionsへの移行も対象ですか。A. 対象です。既存のCI資産を棚卸しし、移行方式、標準ワークフローのテンプレート、セルフホストランナーの運用、権限と監査のルールを設計して、先行部署から段階的に移行します。
Q. Azure DevOpsを使っていても利用できますか。A. 利用できます。GitHub Advanced Security for Azure DevOpsを含め、お客様の開発基盤に合わせて設計します。
Q. AIが作った修正案を、そのまま適用してよいですか。A. 修正案は開発者がレビューし、承認してから適用する流れを推奨します。どの指摘でマージを止め、誰が例外を承認するかを、ガバナンスの設計で先に決めます。
Q. ペネトレーションテストも依頼できますか。A. ペネトレーションテストなどの専門的な検証は、必要に応じて専門パートナーと連携します。当社は結果を設計と改善の実装に反映します。
Q. Agentic Securityとの違いは何ですか。A. DevSecOpsはソフトウェアと開発ライフサイクルを守り、Agentic Securityは本番で稼働するAIエージェントと、その権限・データ接続・実行を守ります。作る段階と使う段階で役割を分けています。 Q. どこから相談すればよいですか。A. 開発プロセスの現状整理、GitHubの統制、CI/CDの移行、AI駆動開発のどの入口からでも相談できます。現状診断から始め、先行する部署やリポジトリを決めます。
DevSecOpsソリューションのご相談
開発プロセスの現状整理、GitHubの統制、CI/CDの移行、AI駆動開発のどの入口からでもご相談いただけます。