01/概要
Claude Securityとは:コードを研究者のように読み、脆弱性を検証し、修正案まで示すAIセキュリティ機能
Claude Securityは、Anthropicが提供する、コードベースのセキュリティ脆弱性をスキャンし、修正パッチを提案するClaudeの機能です。パターンの照合ではなく、ファイルやモジュールにまたがる相互作用とデータの流れを読んで推論し、各指摘をClaude自身が検証してから報告します。2026年4月30日にClaude Enterprise向けの公開ベータとして提供が始まり、2026年2月にリサーチプレビューとして発表された「Claude Code Security」が前身です。
利用はclaude.ai/securityから、GitHubのリポジトリ(またはディレクトリ・ブランチ)を選んで開始します。APIの組み込みや、エージェントの自作は必要ありません。以下は、Anthropicが公開している一次情報です。
Claude Securityの要点
正式名称
Claude Security(旧称 Claude Code Security)
提供元
Anthropic
機能
コードベースの脆弱性スキャン、指摘の検証、修正パッチの提案
入力と出力
GitHubのリポジトリ(またはディレクトリ・ブランチ)を入力し、信頼度・重大度・再現手順・修正案つきの指摘を出力
動作
修正は提案のみ。適用は、人がレビューして承認
提供形態
Claude Enterprise向けの公開ベータ(claude.ai/security)。Claude Code向けプラグイン(ベータ)も提供
混同しやすい名称の整理
名称
意味
Claude Security(claude.ai/security)
Claude Enterprise向けの、マネージドなスキャン機能。本ページの主題です。
Claude Securityプラグイン(Claude Code)
Claude Codeのセッション内で、手元のリポジトリを走査します。モデルは利用中のClaude Codeのものを使い、GitLabやBitbucket、外部から接続できないネットワーク内のコードも対象にできます。
Claude Code Security
Claude Securityの旧称です。2026年2月に、限定のリサーチプレビューとして発表されました。
「Claudeのセキュリティ」
Claudeを業務で使う際の、データ保護や権限管理などの話題を指す場合があります。本ページの機能とは別のテーマです。
02/注目される背景
AIによる脆弱性発見の加速:発見から悪用までの時間の短縮と、守る側の備え
Anthropicは、現在のモデルはすでにソフトウェアの欠陥を見つける力が高く、次の世代は欠陥を自律的に悪用する力も高まると述べています。脆弱性の発見と悪用の間の時間が縮まるなかで、守る側が最新のAIの力を、使いやすい形で使えるようにすることが、Claude Securityの狙いです。
→
AIによる発見の加速:現在のモデルは、ソフトウェアの欠陥を見つける力がすでに高い
→
発見から悪用までの短縮:次の世代のモデルは、欠陥を自律的に悪用する力も高まると見られている
→
文脈依存の欠陥:複数のファイルやモジュールにまたがる論理上の欠陥は、パターン照合では見つけにくい
→
誤検知の負担:ルール型のツールは、既知の型を拾う一方、指摘の真偽の確認に工数がかかる
→
バックログの増加:指摘が修正に進まず、対応待ちが積み上がる
→
継続的な調査の必要:単発の監査ではなく、定期的に調べ続ける体制が求められる
パターン照合と単発の監査が中心の運用- 既知の型に当てはまる欠陥は見つかるが、複数ファイルにまたがる論理上の欠陥は届きにくい
- 指摘の件数が多く、真偽の確認に工数がかかる
- 指摘が修正に進まず、バックログが増える
- 監査の時点以外の変更は、確認されない
コードを推論し、検証して、継続的に調べる運用- コンポーネント間の相互作用とデータの流れを読み、文脈を踏まえた欠陥を探す
- 指摘をClaude自身が反証し、信頼度を付けて報告する
- 全ての指摘に修正案が付き、人が確認して適用する
- 定期スキャンで、継続的に調べる
03/視点別の理解
経営・セキュリティ・開発・基盤管理・監査・AI推進、6つの立場から見たClaude Security
Claude Securityは、立場によって見える論点が異なります。自分の役割に近い視点から読み始めてください。
経営・事業責任者
未発見リスクと、修正までの時間
Anthropicは、スキャンから修正までの時間を最も重視しています。複数のチームが、スキャンからパッチの適用までを1回の作業で終えました。費用はトークンの実費のみで、追加のプラットフォーム費用はありません。
セキュリティ(CISO・AppSec)
信頼度と重大度つきの指摘
指摘には信頼度と重大度(High・Medium・Low)が付き、却下の理由を記録できます。Webhookやエクスポートで、既存の脆弱性管理の運用へ渡せます。
開発者
場所・再現手順・修正案までそろう
指摘ごとに、ファイルと行、影響、再現手順、推奨される修正が示されます。パッチはClaude Code on the Webで開き、文脈の中で修正できます。プラグインを使えば、手元やCIでPR差分だけをスキャンできます。
基盤・IT管理
有効化・GitHub連携・利用上限
組織のオーナーが組織設定で有効化し、Claude GitHub Appを導入します。GitHubのSSOの承認、IP許可リストへの追加、Claude Security専用の利用上限の設定が、準備の中心です。
監査・リスク管理
人の承認と、判断の記録
修正は、人のレビューと承認が前提です。却下の理由が記録され、後の確認者が過去の判断を追えます。対象は自社が権利を持つコードに限られ、Zero Data Retentionの対象外である点も確認が必要です。
AI・DX推進
マルチエージェント設計の実例
構成要素ごとの脅威モデル、研究者役のエージェント、独立した検証役、パッチの審査役という分業は、業務エージェントの設計にも通じます。モデルの外側の設計で、品質を支えています。
04/仕組み
Claude Securityのスキャンの流れ:棚卸し・脅威モデル・探索・補完・検証の5段階
リポジトリを指定すると、検証を経た指摘と修正案が出力されます。下の段階は、Claude Code向けプラグインの公開仕様に基づく構成です。1つのプロンプトに全てを任せず、構成要素ごとに専門の役割を持つエージェントが分担し、全体は同じ考え方で動きます。
段階
処理の内容
身近なたとえ
Inventory(棚卸し)
リポジトリを構成要素に分けます。全てのトップレベルのディレクトリは、調べるか、理由を付けて除外するかのどちらかにします。
建物をフロアごとに分け、点検しない階には理由を残す
Threat model(脅威モデル)
構成要素ごとに、入口、危険な出力先(シンク)、信頼境界、全文を読むべきファイルを整理します。
侵入されやすい入口と、守るべき金庫室に印を付ける
Research(探索)
構成要素と脆弱性カテゴリの組ごとに、研究者役のエージェントがコードを読み、データの流れを追います。
分野別の検査員が、担当の部屋を同時に点検する
Sweep(補完)
割り当てから漏れた箇所を、追加で調べて埋めます。
点検表の空欄を、最後に洗い出す
Verify(検証)
独立した検証役のエージェントが、各指摘を反証します。確認できた指摘だけが、レポートに載ります。
別の担当者が反証を試みる査読会
実効性を支える3つの設計
設計 1
研究者のように推論
既知のパターンを検索するのではなく、コンポーネント間の相互作用とデータの流れ、Gitの履歴を読み、ビジネスロジックを理解して欠陥を探します。
設計 2
敵対的な検証
各指摘について、Claude自身が結果に異議を唱える検証を、複数の段階で行います。誤検知を減らし、全ての指摘に信頼度を付けます。
設計 3
人が承認する修正
全ての指摘に推奨パッチが付きます。パッチは、書いたエージェントとは別のエージェントが審査し、テストがあれば実行します。適用は、人が判断します。
05/設計思想
スキャンから修正までの時間:検出品質・修正までの速さ・継続的なカバレッジ
Anthropicは、リサーチプレビューで数百の企業から得た知見として、3つの点を挙げています。1つ目は検出品質で、信頼できる高い信頼度の指摘が、セキュリティ業務を速くします。2つ目は、スキャンから修正までの時間で、複数のチームが、スキャンからパッチの適用までを1回の作業で終えました。3つ目は、単発の監査ではなく継続的なカバレッジで、定期スキャンの機能につながっています。
この構成は、AIエージェントを業務で安定して動かすための「ハーネスエンジニアリング」と同じ考え方です。モデルの賢さだけに頼らず、情報の整理、役割分担、検証、人の承認といったモデルの外側の設計で品質を支えています。当社は、Physical AI Harnessやコンテキストエンジニアリングで、この設計を扱っています。Claude Securityの構成要素を、ハーネスの5要素に当てはめると、次のように整理できます。
ハーネスの要素
Claude Securityでの対応
コンテキスト管理
リポジトリの構造の把握、構成要素ごとの脅威モデル、Gitの履歴の参照
ルール
脆弱性のカテゴリと重大度の基準、スキャン範囲の指定、自社コードに限る利用範囲
ツール接続
GitHub、Claude Code、Slack・Jira(Webhook)、CSV・Markdownでのエクスポート
評価と検証
敵対的な検証、信頼度の付与、パッチの独立した審査とテストの実行
安全と制御
読み取り専用の走査、パッチは自動適用しない、却下理由の記録、利用上限の設定
レビューの前提
Anthropicは、Claudeも誤りうるため、特に重要なシステムでは、提案されたパッチを適用する前に必ず確認するよう案内しています。
06/指摘の読み方
1件の指摘に含まれる情報・検出カテゴリ・重大度の基準・利用企業の声
スキャンの結果は、指摘ごとに、何が問題で、どこにあり、どう再現し、どう直すかがまとまった形で返ります。
1件の指摘に含まれる項目
タイトル
指摘の短い名前
詳細
何が問題で、なぜ重要か
場所
ファイルのパスと行番号。ソースへのリンク付き
影響
対処しないと、何が起こりうるか
再現手順
再現または確認するための、順番付きの手順
推奨される修正
解決のための指針と、修正パッチ
重大度・信頼度
High・Medium・Low。本物である確からしさを示す信頼度も付く
状態
Open・Dismissed・Resolved。却下した場合は、理由とメモも残る
カテゴリ・リポジトリ・ブランチ・作成日
分類と、どのコードに対する指摘かを示す情報
重大度の基準(指摘ごとに、コードでの悪用しやすさで判定)
High
認証なしのリモートの攻撃者が、既定の構成で、特別な前提なしに悪用できる
例:公開APIでの、認証なしのコマンドインジェクション
Medium
認証の内側で悪用できる、または1〜2個の現実的な前提(特定の権限、既知の識別子、利用者の操作)が必要
例:認証後に、テーブル構造を知っていれば成立するSQLインジェクション
Low
3個以上の前提が必要、ローカルでのみ成立、または具体的な攻撃経路が示されていない
例:ネットワークの近くから、数千回のリクエストが必要なタイミング攻撃
同じカテゴリでも、リポジトリによって重大度は変わります。重大度の設定は、現時点では変更できません。
検出するカテゴリと、身近な例
インジェクション
入力が、命令として実行される。SQL、コマンド、コード、XSS、XXE、ReDoSなど。
パス・ネットワーク
入力が、ファイルの場所や接続先を操作する。パストラバーサル、SSRF、オープンリダイレクトなど。
認証・アクセス制御
確認が欠けている、迂回できる、競合する。認証の迂回、権限昇格、IDOR、CSRFなど。例:注文番号を変えると、他人の注文が表示される。
メモリ安全性
範囲外への書き込み、整数の桁あふれ、解放済みメモリの利用。主にC/C++とRustのunsafe。
暗号
処理時間から秘密が漏れる、JWTのアルゴリズムの混同、MD5・SHA-1・DES・ECBなど弱い方式の利用。
デシリアライズ
信頼できないデータから、オブジェクトを組み立てる。多くは、任意のコード実行につながる。
プロトコル・エンコーディング
層ごとの解釈の食い違い、申告された長さを信用する。例:Hostヘッダーによるキャッシュの汚染。
複雑なロジックの欠陥
複数のファイルを読まないと分からない、業務上の論理の欠陥。パターン照合のツールが見逃しやすい領域。
利用企業の声
DoorDash(最高セキュリティ責任者)
新しいコードを生み出す規模と速さに合わせて、深い脆弱性を正確に見つけ、指摘をエンジニアの作業の流れの中へ届けられる。
Snowflake(プロダクトセキュリティエンジニア)
リサーチプレビューの段階で、新しく質の高い指摘があり、環境や顧客に影響が出る前に対処できた。
Hebbia(セキュリティ責任者)
重要なのは、指摘がチケットではなく、マージできるPRになるまでの速さ。Claude Securityのパッチで、実際の脆弱性を数分で塞げた。
Yuno(セキュリティ責任者)
スキャンの質が高く、脆弱性管理のプログラムへ直接つなぎ、実際の問題をトリアージの手間を減らして開発へ届けたい。
Anthropicの発表記事(2026年4月30日)に掲載された、各社の担当者のコメントの要約です。
07/成果の読み方
Claude Securityの公表実績:実運用・発見件数・企業の評価の見方と注意点
公表されている情報は、測り方によって意味が異なります。それぞれが何を示し、何を示さないのかを並べて整理します。ベンチマークのスコアや誤検知率の定量値は、現時点では公表されていません。
評価
結果
示していること
読むときの注意
リサーチプレビューでの実運用
数百の組織が、本番のコードに適用
実際のコードで動かした結果をもとに、定期スキャン、ディレクトリ指定、エクスポート、Webhookなどが加わった
件数や精度の統計は公表されていません
オープンソースでの発見
500件超の未知の高深刻度の脆弱性(2026年2月の発表時)
専門家のレビューを経たコードでも、未知の脆弱性が見つかった
Anthropicの発表による数値で、責任ある開示が進行中のものです。現在の製品の性能そのものではありません
利用企業の評価
複数のチームが、スキャンからパッチ適用までを1回の作業で完了
セキュリティ担当と開発担当の、日単位のやり取りが短縮された
企業ごとの感想であり、一般化できる数値ではありません
関連プログラムの実績
前身プログラムのパートナーが、2026年4〜7月に少なくとも129,000件の脆弱性を確認(うち33,000件超がHigh・Critical)
AIによる脆弱性の発見が、実運用の規模に達している
Cyber Verification Program全体の数値で、Claude Security単体の実績ではありません。出典は報道です
内容は、Anthropicの発表記事(2026年4月30日)、Claude Help Center、および報道に基づきます。自社コードでの結果を保証するものではありません。
08/他の手段との違い
静的解析・SCA・動的検査・手動レビュー・他のAIスキャナーとの違いと使い分け
Anthropicは、Claude Securityは従来のツールを置き換えるものではなく、既存の静的解析、依存関係の検査、コードレビューと併用する層と位置付けています。ルール照合は、既知の型を速く広く確認し、Claude Securityは、コードの文脈を読んで、その型に現れない欠陥を探します。
手段
主にできること
Claude Securityとの関係
静的解析(SAST)
既知のパターンやルールに沿って、網羅的に高速に検査
置き換えず併用します。Claude Securityは、文脈を読んで、パターンに現れない欠陥を補います。
依存部品の検査(SCA)
利用しているライブラリの、既知の脆弱性を照合
対象が異なります。Claude Securityは、自社のコードの中にある問題を調べます。
動的検査(DAST)・ペネトレーションテスト
動作中のアプリケーションを攻撃して、実際の挙動を確認
ソースコードを読んで調べます。実行時の挙動は、範囲外です。
手動レビュー・専門家の監査
設計や文脈を踏まえた、深い調査
人が届きにくい範囲へ調査を広げます。人は、判断と承認に集中できます。
Claude Code内のレビュー機能
コードを書く最中の指摘(セキュリティガイダンス)、ブランチの1回の確認(/security-review)、PR時のレビュー(Code Review)
深いスキャンの層です。Claude Securityは、リポジトリ全体を対象に、検証とパッチまで行います。
同種のAIコードスキャナー(Microsoft MDASHなど)
AIエージェントが推論し、検証・実証する方式
提供基盤が異なります。Claude SecurityはClaude EnterpriseとGitHub、MDASHはMicrosoft Defenderが中心です。利用中の基盤で選びます。
09/製品との連携
GitHub・Claude Code・Slack・Jiraなど、既存の開発・セキュリティ運用とのつながり
Claude Securityは、チームがすでに使っているツールに指摘を渡す設計です。GitHubのリポジトリを入力に、修正はClaude Codeで進め、通知や記録はWebhookやエクスポートで既存の運用へつなぎます。
入力
GitHub
GitHub.comとGitHub Enterprise Serverのリポジトリが対象です。Claude GitHub Appを導入し、対象への権限を付与します。
Help Center →
修正
Claude Code on the Web
指摘から、提案されたパッチをClaude Codeのセッションで開き、文脈の中で修正を進めます。
Help Center →
手元・CI
Claude Securityプラグイン
Claude Codeの中で、リポジトリ全体、PR・ブランチ・コミットの差分をスキャンします。Amazon Bedrock、Google Cloud、Microsoft Foundryでも動作します。
Claude Code Docs →
通知
Slack・Jira(Webhook)
プロジェクトごとのWebhookで、スキャン結果を既存の通知・チケットの仕組みへ送ります。
Getting started →
記録
CSV・Markdown・SARIF
指摘をCSVやMarkdownで書き出して、追跡や監査に使います。SARIF形式は、プラグインの出力で、GitHubのコードスキャンなどに取り込めます。
Claude Code Docs →
パートナー
セキュリティ各社・導入支援各社
CrowdStrike、Microsoft Security、Palo Alto Networks、SentinelOne、TrendAI、Wizが自社製品にClaudeの能力を組み込み、Accenture、BCG、Deloitte、Infosys、PwCが導入を支援しています。
Anthropic →
10/提供条件
対象プラン・対象リポジトリ・費用・データの取り扱い:公表されている条件
Claude Securityは公開ベータのため、条件は変更される場合があります。最新の内容はClaude Help Centerで確認してください。
利用の前提- 現在はClaude Enterprise向けの公開ベータ。TeamとMaxは近日提供と案内
- 組織のオーナーが、組織設定のClaude Securityを有効化
- GitHub.comとGitHub Enterprise Serverのリポジトリが対象
- Claude GitHub Appを導入し、対象リポジトリへの権限を付与
- GitHubがSSOを要求する場合は、別途Claudeアプリの承認が必要。IP許可リストを使う場合は、許可範囲の追加が必要
費用とデータ- スキャンはトークンの実費のみ。追加のプラットフォーム費用はなし
- Claude Security専用の利用上限を、別に設定可能
- Zero Data Retention(データを保持しない契約)の対象外。法令の要請や利用規約違反への対応で、データを保持する場合あり
- 大規模なリポジトリは、ディレクトリ単位でのスキャンを推奨
利用範囲- 自社が所有し、スキャンに必要な権利を全て持つコードのみ
- オープンソースを含む、第三者が所有・許諾したコードは対象外
- Claude Code向けプラグインは、手元で複製できるリポジトリを走査する別の提供形態
できないこと- 重大度の基準の変更(現時点では設定不可)
- GitHub以外のリポジトリのスキャン(マネージド版。プラグインは、GitLabやBitbucketも対象)
- 修正の自動適用。パッチは人が適用
- 毎回同じ結果を得ること。スキャンは確率的で、同じコードでも結果が異なる場合あり
スキャンに使うモデル
公開ベータの開始時は、Claude Opus 4.7でスキャンを実行していました。現在の製品ページでは、Claude Mythos 5.1でのスキャンと案内されています。利用者は、モデルへ直接アクセスしなくても、その結果を受け取れます。Opus 4.7には、高リスクなサイバー用途を検知してブロックする安全策があり、該当する業務の組織は、Cyber Verification Programの対象になります。
11/運用設計
指摘を成果に変える運用設計:トリアージ・承認・修正・監査の流れ
スキャナーを導入しても、指摘の受け手と判断の流れが決まっていなければ、指摘は滞留します。公表仕様から、運用で決めておくべき6つの論点を整理します。
論点 1
指摘の受け皿
リポジトリごとのオーナーと、優先度・対応期限の基準を決めます。重大度は、悪用のしやすさで判定されます。
論点 2
修正の承認
パッチは提案で、自動では適用されません。人のレビューと、PR単位でのテストを経て、マージします。
論点 3
結果のぶれ
スキャンは確率的で、同じコードでも結果が変わります。定期的に実行し、どのコードと設定に対する結果かを記録します。
論点 4
範囲とコスト
大規模なリポジトリは、ディレクトリ単位で範囲を絞ります。費用はスキャンの規模に比例するため、専用の利用上限を設定します。
論点 5
データの取り扱い
Zero Data Retentionの対象外で、対象は自社が権利を持つコードに限ります。GitHub側のSSOとIP許可の設定も確認します。
論点 6
却下の記録と監査
指摘を却下するときは、理由を残します。後の確認者が、過去の判断を信頼して引き継げます。
12/当社の支援内容
Claude Security導入に向けた準備と運用設計:GitHub・Claude Code・AI駆動開発の整備
Claude SecurityはAnthropicが提供する機能で、利用にはAnthropicの提供条件が適用されます。Claude Securityの入力はGitHubのリポジトリであるため、当社はGitHubソリューション(GitHub Enterprise導入支援、GitHub Advanced Securityを活用したDevSecOps、Agentic DevOps)の実績をもとに、導入の前提となる周辺の整備と、指摘を扱う運用の設計をフォワードデプロイ(FDE)で支援します。AIエージェント時代のセキュリティ運用は、Agentic Securityとも連続しています。当社自身も、Anthropic「Claude」を活用したガバナンス対応型AI駆動開発として、GitHub Copilot経由でClaudeを統制環境で運用し、複数の受注プロジェクトで実運用しています。モデルの選定は、技術検証(技術ブログ)に基づいて行っています。
利用開始の前に確認したい
導入準備の診断
組織設定での有効化、GitHub Appの導入、SSOの承認、IP許可、対象リポジトリ、利用上限を棚卸しし、利用条件に照らして、準備の抜けを洗い出します。
GitHubとClaude Codeの運用をそろえたい
開発基盤の連携設計
GitHub、Claude Code、CI/CDの流れの中で、いつ、どの範囲をスキャンするかを設計します。GitHub Advanced Securityを活用したDevSecOpsの実績をもとに、PR差分のスキャンと、定期的なリポジトリ全体のスキャンを組み合わせます。当社自身も、GitHub Copilot経由でClaudeを統制環境で運用しています。
指摘を滞留させたくない
トリアージ・承認フローの設計
指摘の優先付け、人のレビュー点、修正の承認、却下理由の記録を、ハーネスエンジニアリングの考え方で業務フローに組み込みます。リスクの低い処理は自動化し、重要な判断は人の承認へ切り替える設計は、Agentic Securityの考え方と共通です。
Azure環境でClaude Codeを使いたい
Microsoft Foundry上での実行
Claude Securityプラグインは、Microsoft Foundryなどのサードパーティの基盤でも動作します。モデルのバージョンの固定と、環境の整備を支援します。
レガシーコードを調べたい
移行・モダナイズの品質ゲート
移行前の既存コードと、移行後に生成されたコードを、スキャンの対象にします。判断点に人の承認を置いた工程と組み合わせます。
まず小さく試したい
1〜2リポジトリでの検証
対象を絞り、指摘の取り扱いの流れまで含めて、短期間で試作・検証します。結果をもとに、範囲を広げる順序を決めます。
13/活用シーン
Webサービス・基幹システム・製品開発・AI生成コード・受託・移行での活用イメージと適性
対象にするコードの種類によって、見るべき観点が変わります。
01
Webサービス・SaaS開発
対象のコード TypeScript、Python、Javaなどによる、API、認証・認可、入力処理
利用イメージ インジェクションや認証の迂回など、外部から狙われやすい種類を、リポジトリ全体で調べます。
02
権限制御が重い業務システム
対象のコード 金融、決済、会員基盤などの、権限と業務ロジックを含む処理
利用イメージ 他人のデータが見える、といった、業務ルールに起因する欠陥を調べます。
03
製品開発・組み込み
対象のコード C/C++、Rustを含む、ネットワーク処理、パーサ、ドライバ
利用イメージ メモリ安全性の不具合など、深く悪用されやすい種類を、出荷前に調べます。
04
AI生成コードの多い開発組織
対象のコード AIコーディング支援で変更量が増えた、リポジトリ
利用イメージ プラグインで、PRやコミットの差分を走査し、レビューの流れに組み込みます。
05
受託開発・SIの納品前確認
対象のコード 顧客へ納品する前の、自社が権利を持つコードベース
利用イメージ 納品前の追加の確認として、深い解析を加えます。
06
レガシー移行・モダナイズ
対象のコード 移行前の既存コードと、移行後に生成されたコード
利用イメージ 移行の前後で、潜在する不具合を確認し、品質ゲートの材料にします。
Claude Security導入の適性チェック
適合する顧客- ソースコードをGitHub.comまたはGitHub Enterprise Serverで管理している
- Claude Enterpriseを契約している、または検討している
- 自社が権利を持つコード資産が大きく、人手の監査が追いつかない
- セキュリティ担当と開発担当が、指摘と修正を一緒に扱える
- AI生成コードの増加に、検査の仕組みを合わせたい
適合しにくい顧客- GitHub以外にコードがあり、マネージド版で扱いたい
- オープンソースや委託先のコードを、スキャンしたい
- 重大度の基準を、自社の基準に合わせて変えたい
- データを保持しないZero Data Retentionが、必須の条件である
導入検討のDiscovery質問
→
ソースコードは、GitHub.comまたはGitHub Enterprise Serverで管理していますか。
→
Claude Enterpriseは、すでに契約していますか。Claude Codeは、どの範囲で使っていますか。
→
セキュリティレビューは、いつ、誰が、どの範囲で行っていますか。
→
指摘を受け取り、優先度を判断し、修正を承認する担当者は決まっていますか。
→
スキャンしたいコードの中に、オープンソースや委託先のコードは含まれていませんか。
→
Zero Data Retentionなど、データの保持に関する要件はありますか。
14/用語集
Claude Securityの理解に役立つ用語集:脆弱性・セキュリティ・Claudeの基本用語
Claude Security
Anthropicが提供する、コードの脆弱性を探索・検証し、修正パッチを提案するClaudeの機能。
Claude Code
ターミナルなどで動く、Anthropicのコーディング支援エージェント。
公開ベータ
一般の対象顧客に公開しつつ、機能や条件がまだ変わりうる提供段階。
リサーチプレビュー
限定された利用者に、先行して試してもらう提供段階。
Claude Opus / Mythos
Claudeのモデルの系列。Claude Securityのスキャンは、公開時はOpus 4.7、現在はMythos 5.1と案内されている。
Project Glasswing
Claude Mythos Previewを、限定のパートナーに提供して、防御に使う取り組み。
Cyber Verification Program
審査を経た組織が、サイバー分野の業務で、安全策を緩めたClaudeを使える制度。
脆弱性
ソフトウェアの欠陥のうち、攻撃に悪用されうるもの。
CVE
公開された脆弱性に付く、共通の識別番号。
ゼロデイ脆弱性
開発元が把握・修正する前の、未知の脆弱性。
誤検知(False positive)
実際には問題がないのに、問題があると報告すること。
敵対的検証
結果に異議を唱える立場から、指摘が本物かを確認する検証。
脅威モデル
どこから、どのように攻撃されうるかを整理した、設計図。
静的解析(SAST)
プログラムを実行せず、コードを読んで問題を探す検査。
SCA
利用している部品(ライブラリ)の、既知の脆弱性を検査する手法。
SARIF
静的解析ツールの結果を表す、標準のファイル形式。
Webhook
出来事が起きたときに、指定した先へ自動で通知を送る仕組み。
Zero Data Retention(ZDR)
入力したデータを、提供元に保持させない契約。Claude Securityは対象外。
15/はじめ方
スタートプラン:HWS Agent Campで、指摘の取り扱いフローを2日間で試作・検証
HWS Agent Campは、生成AIの活用・内製化を目指す企業向けに、専門エンジニアが伴走する2日間の集中ハッカソンです。通常3〜6ヶ月かかるAIエージェント開発を、約2週間の事前準備のうえで2日間に凝縮し、本格的なプロトタイプを構築します。Claude Securityのようなセキュリティ機能を活用する第一歩として、スキャン結果の取り扱い(トリアージ・承認・修正依頼)を題材に、エージェントの試作と運用フローの設計を検証できます。

STEP 1事前準備(約2週間)対象のリポジトリ、言語、利用中のGitHub環境、指摘を受け取る担当者を明確にします。
STEP 22日間の集中開発顧客側のエンジニア・業務担当者と専門家が共同で、指摘の優先付けと承認の流れを試作します。
STEP 3検証・事業化検討プロトタイプを検証し、本格導入に向けたロードマップを策定します。
JRE MALL様(東日本旅客鉄道):ECモール運営の業務適用
ECモール運営の実業務を題材に、「データ取得→分析→提案」の流れをMicrosoft Foundry上でAIエージェントとして設計し、動作を検証しました。業務に組み込む際の設計観点、データ整備、構築・運用に必要な役割分担を整理しています。
事例を見る →リモートロボティクス様:音声でロボットを遠隔操作
Microsoft AI Co-Innovation Lab KOBEで、音声コマンドによるロボット・カメラの遠隔操作プロトタイプを開発しました。音声認識からFunction Callingによるデバイス制御までの流れと、ロボティクス領域に求められる低遅延・高信頼のリアルタイム制御を検証しています。
事例を見る →
16/当社について

Anthropic「Claude」を活用したガバナンス対応型AI駆動開発を本格推進(2026年3月)
GitHub Copilotを介してClaudeモデルを運用し、アクセス管理・変更管理・監査証跡を前提とした統制環境で、コーディング支援と設計書・仕様書の自動生成を行っています。大手事業者を含む複数の受注プロジェクトで実運用しており、OpenAIモデルとClaudeモデルをタスクに応じて使い分けるマルチモデル戦略も実践しています。Microsoft FoundryやCopilot Studio上でのClaude活用も、今後の展開として掲げています。
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。厳格な技術要件と導入実績を満たしたパートナーのみに付与される称号で、2領域の同時取得は国内でも限られています。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは同分野において最も優れた実績をあげたとの評価を受け、初代受賞パートナーとなりました。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
17/関連ソリューション
Claudeを、統制の効いた
開発環境で使う。
Claudeを活用したガバナンス対応型AI駆動開発. GitHub Copilotを介してClaudeを、アクセス管理・変更管理・監査証跡を前提とした統制環境で運用し、コーディング支援と設計書・仕様書の自動生成を、大手事業者を含む複数の受注プロジェクトで実運用しています。

GitHub導入から、
Agentic DevOpsまで。
GitHubソリューション. GitHub Enterpriseの導入支援、DevOps伴走支援、GitHub Advanced Securityを活用したDevSecOps、GitHub Copilot Coding Agentを活用したAI駆動開発までを支援します。

ソフトウェア開発を、
AIで進化させる。
AI駆動開発. GitHub CopilotやMicrosoft Azureを活用し、開発組織の生産性向上と内製化を支援します。
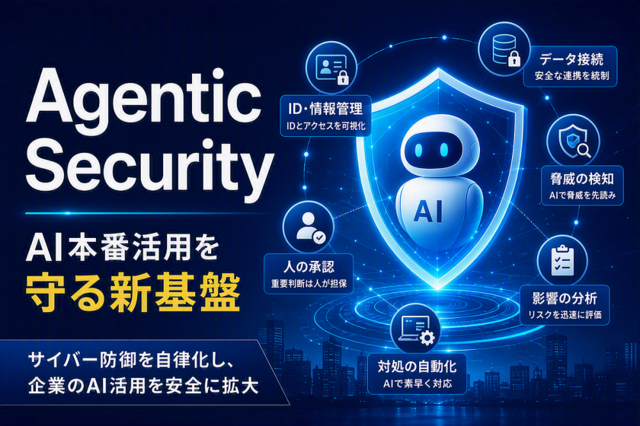
AIエージェントのID・権限・実行履歴を、
統制する。
Agentic Security. AIエージェントが利用するID・権限・データ接続・実行履歴を継続的に把握・保護し、検知から検証までのセキュリティ運用にもAIエージェントを活用する運用基盤です。リスクの低い処理は自動化し、重要な判断は人の承認へ切り替えます。

AI駆動開発を、
組織標準にする。
AI駆動開発(SAIDDar). 案件の改善を標準・テンプレート・エージェント定義へ還元し、人のレビューと責任者の確認を前提に、AI駆動開発を組織標準へ進めます。
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、AIエージェントの本格的なプロトタイプを構築します。
18/よくあるご質問
Q. Claude Securityとは何ですか。
A. Anthropicが提供する、コードベースの脆弱性をスキャンし、各指摘を検証して、修正パッチを提案するClaudeの機能です。GitHubのリポジトリを選ぶだけで使え、Claude Enterprise向けの公開ベータとして提供されています。
Q. Claude Code Securityとは違いますか。
A. 同じものです。Claude Code Securityは、2026年2月にリサーチプレビューとして発表されたときの名称で、現在はClaude Securityと呼ばれています。
Q. Claude Securityプラグインとは何が違いますか。
A. Claude Securityは、claude.ai/securityのマネージドな機能で、GitHubのリポジトリが対象です。プラグインは、Claude Codeの中で手元のリポジトリを走査する別の提供形態で、GitLabやBitbucketのコードも対象にでき、利用中のモデルを使います。
Q. どのような脆弱性を見つけますか。
A. インジェクション、パス・ネットワーク、認証とアクセス制御、メモリ安全性、暗号、デシリアライズ、プロトコルとエンコーディング、複雑なロジックの欠陥などです。複数のファイルを読まないと分からない、文脈依存の欠陥が得意とされています。
Q. 既存の静的解析を置き換えますか。
A. 置き換えません。既存の静的解析、依存関係の検査、コードレビューと併用する層です。
Q. コードを自動で修正しますか。
A. 修正は自動で適用されません。全ての指摘に推奨パッチが付き、人が確認して適用します。
Q. どのリポジトリが対象ですか。
A. マネージド版は、GitHub.comとGitHub Enterprise Serverのリポジトリが対象です。それ以外のホスティングは、現時点では対応していません。プラグインは、手元で複製できるリポジトリを対象にします。
Q. 費用はどのくらいですか。
A. スキャンはトークンの実費のみで、追加のプラットフォーム費用はありません。費用はスキャンの規模に応じて変わるため、専用の利用上限を設定できます。
Q. どのモデルでスキャンしますか。
A. 公開ベータの開始時はClaude Opus 4.7でした。現在の製品ページでは、Claude Mythos 5.1でスキャンすると案内されています。利用者は、モデルに直接アクセスしなくても、結果を受け取れます。
Q. 毎回、同じ結果になりますか。
A. なりません。スキャンは確率的で、同じコードでも結果が異なる場合があります。論理上の欠陥まで調べる深さと引き換えの性質で、定期的な実行と、どの時点のコードの結果かの記録で補います。
Q. オープンソースや委託先のコードをスキャンできますか。
A. できません。利用範囲は、自社が所有し、スキャンに必要な権利を全て持つコードに限られます。
Q. データは保持されますか。
A. Zero Data Retentionの対象外です。法令の要請や、利用規約違反への対応のために、データを保持する場合があります。
Q. 当社は何を支援できますか。
A. 利用条件の確認、GitHub(Enterprise導入、Advanced Securityを活用したDevSecOpsを含む)・SSO・IP許可の環境の準備、指摘のトリアージ・承認・記録の運用設計、AI生成コードを含む開発プロセスへの組み込みを支援します。Claude Security自体の提供と利用条件は、Anthropicによります。当社は、GitHub Copilotを介したClaudeの活用を、アクセス管理・変更管理・監査証跡を前提とした統制環境で、複数の受注プロジェクトに実運用しています。
Q. 最初は何から始めればよいですか。
A. 対象にするリポジトリを1〜2件選び、利用条件と環境の準備状況の確認から始めます。短期間で、指摘を扱う流れまで試作して検証したい場合は、2日間のHWS Agent Campも利用できます。
Claude Securityの導入に関するご相談
利用条件の確認、GitHub環境の準備、指摘を扱う運用の設計まで、貴社の状況に合わせてご提案します。
お問い合わせ