01/概要
Microsoft Sentinelとは:クラウドネイティブなSIEM・SOARと、AI時代のSecOps基盤
Microsoft Sentinel(旧称 Azure Sentinel)は、Microsoftが提供するクラウドネイティブのSIEM(セキュリティ情報イベント管理)です。Azure、Microsoft 365、オンプレミス、他社クラウドのログとアラートを集め、脅威の検知、調査、対応までを1つの基盤で扱います。SOAR(対応の自動化)の機能も備え、インシデントの初動を自動化できます。
Sentinelは、Microsoft Defender XDRやMicrosoft Security Copilotと組み合わせる前提で設計されています。提供元はMicrosoftで、当社は、ワークスペースとデータ接続の設計、検知の設計、自動化、運用の設計、AIによるSecOpsの高度化を支援します。
Sentinelの要点名称Microsoft Sentinel(2021年に Azure Sentinel から改称)
分類クラウドネイティブSIEM + SOAR
収集するデータMicrosoft 365・Azure・Defender・オンプレミス・AWS・外部製品のログ
主な機能分析ルール、インシデント管理、ハンティング、UEBA、プレイブック
クエリ言語KQL(Kusto Query Language)
組み合わせる製品Defender XDR、Security Copilot、Entra ID、Purview
02/注目される背景
クラウドネイティブSIEMの需要:ログの分散・増大と、人手に頼る運用の限界
業務の基盤がオンプレミス、Microsoft 365、Azure、他社クラウド、SaaSに広がり、ログの発生源と量が増え続けています。ログが製品ごとに分かれたままでは、1つの攻撃を複数の画面で追うことになり、調査に時間がかかります。SIEMは、分散したログを1か所に集めて相関させ、検知と調査を速める仕組みです。
→ログの分散:ID、端末、メール、クラウド、ネットワークのログが別々の製品に残る
→ログ量の増大:保管と検索のインフラ運用が、従来型SIEMの負担になる
→アラートの氾濫:件数が多く、重要なものを見分けるトリアージが追いつかない
→専門人材の不足:検知ルールの作成と調査が、特定の担当者に偏る
→攻撃の高速化:攻撃側もAIを使い、検知から対応までの猶予が短くなる
→AI利用の拡大:AIエージェントの行動も、監視と記録の対象になる
従来型のログ管理・手動運用- 製品ごとの画面でログを確認する
- サーバーの容量と保守を自社で持つ
- ルール作成と調査が担当者の経験に依存する
- 対応は手順書を見ながら人が実行する
クラウドネイティブSIEM + 自動化- ログを1か所に集め、横断して相関させる
- 容量の増減に合わせて利用でき、インフラ保守が不要
- 検知と調査にUEBAやAIの支援を使える
- 低リスクの対応はプレイブックで自動化できる
03/SIEM・SOAR・XDRの違い
SIEM・SOAR・XDRの役割と、Microsoftの製品の対応
3つの用語は重なる部分があります。守る範囲と役割で整理すると、次のとおりです。MicrosoftのSecOpsでは、SentinelがSIEMとSOAR、Defender XDRがXDRを担い、両者を連携させて使います。
用語
役割
Microsoftでの主な製品
SIEM
多様なログを集めて相関分析し、脅威の検知・可視化・調査を行う
Microsoft Sentinel
SOAR
検知後の対応手順を自動化し、複数のツールを連携させる
Microsoft Sentinel(プレイブック、Azure Logic Apps)
XDR
端末・ID・メール・クラウドアプリなど、製品群の信号を束ねて検知・対応する
Microsoft Defender XDR
04/できること
Sentinelの機能:収集・検知・調査・ハンティング・UEBA・自動化
Sentinelの機能は、ログを集める段階から、対応を自動化する段階まで続いています。
収集データコネクタMicrosoft製品、Azure、Windows・Linux、Syslog・CEF、REST API、AWSなどのログを取り込みます。
検知分析ルール定期実行と準リアルタイム(NRT)の分析ルール、異常検知、MITRE ATT&CKに沿ったカバレッジの確認ができます。
調査インシデント管理関連するアラートを1つのインシデントにまとめ、調査グラフで影響範囲を追います。
探索脅威ハンティングKQLのハンティングクエリ、ウォッチリスト、ブックマークで、検知されていない兆候を探します。
分析UEBAユーザーとエンティティの行動の基準を作り、通常から外れた動きを調査の優先付けに使います。
対応プレイブック(SOAR)Azure Logic Appsで、通知、チケット起票、アカウント制御などの対応を自動化します。
05/仕組み
Sentinelの処理の流れ:収集・正規化・検知・調査・対応の5段階
Sentinelは、Log Analyticsワークスペースにログを保管し、その上で検知から対応までを行います。各段階で、設計して決めておく項目があります。
段階
処理の内容
設計で決めること
収集
コネクタでログをワークスペースに取り込む
対象のログ、取り込み方法、保持期間
正規化
異なる形式のログを共通の形に整え、横断して検索できるようにする
パーサー、共通スキーマの利用
検知
分析ルールがログを調べ、アラートとインシデントを生成する
ルールの選定、閾値、MITRE ATT&CKとの対応
調査
インシデントの関連情報、エンティティ、時系列を確認し、ハンティングで掘り下げる
担当と優先度、調査手順
対応
プレイブックで通知・隔離・チケット起票などを実行する
自動化の範囲と、人が判断する点
06/データ統合
セキュリティデータの統合:Microsoft 365・Azure・オンプレミス・AWS・外部製品
Sentinelの価値は、どのデータをつなぐかで決まります。Microsoft製品だけでなく、オンプレミスや他社クラウド、外部のセキュリティ製品まで取り込み、横断して相関させます。コネクタの一覧と手順は、Microsoft Learnで公開されています。
領域
主な接続元
取り込みの方法
ID・Microsoft 365
Microsoft Entra ID、Defender for Endpoint・Identity・Office 365・Cloud Apps
標準コネクタ(Defender XDR連携を含む)
Azure
Azureアクティビティ、Defender for Cloud
標準コネクタ、診断設定
サーバー・端末
Windows、Linux
Azure Monitor Agent
ネットワーク・機器
ファイアウォール、プロキシ、各種セキュリティ製品
Syslog・CEF、REST API
他社クラウド
AWS(S3、CloudTrailなど)
AWSコネクタ
独自のログ
社内アプリ、業務システム
REST API、カスタムコネクタ
接続できるデータは追加され続けています。対象の最新の対応状況は、コネクタ一覧で確認してください。
07/検知設計
Detection EngineeringとThreat Hunting:KQL・分析ルール・UEBA・脅威インテリジェンス
Sentinelの検知は、標準のルールを有効にして終わりではありません。自社の環境と守りたい対象に合わせて、ルールを選び、調整し、検知できていない範囲を継続して埋めていきます。この一連の作業を、Detection Engineeringと呼びます。
検知分析ルールの設計定期実行・NRTのルールを、環境に合わせて選定・作成し、誤検知を調整します。
カバレッジMITRE ATT&CKでの評価MITRE ATT&CKの戦術・技術に対し、検知できている範囲と抜けを可視化します。 探索Threat HuntingKQLのハンティングクエリとウォッチリストで、検知前の兆候を仮説にもとづいて探します。
行動分析UEBAEntra IDやWindowsのログから、ユーザーとエンティティの通常の動きを学び、逸脱を優先付けに使います。
外部情報Threat Intelligence脅威インジケーターを取り込み、ログと照合して一致を検知します。
可視化Workbook検知状況、取り込み量、インシデントの傾向を、ダッシュボードで継続して確認します。
検索と分析の言語は、KQLです。SplunkなどからSentinelへ移行する場合は、検索処理(SPL)をKQLへ置き換え、検知ルールをMITRE ATT&CKの観点で評価し直します。
08/Defender XDR連携
Sentinel × Defender XDR:エンドポイント・ID・メール・クラウドを横断する統合SecOps
Microsoft Defender XDRは、端末、ID、メール、クラウドアプリ、クラウドインフラの信号を束ねて、検知と自動対応を行います。SentinelはXDRのインシデントとアラートを受け取り、Microsoft以外のログとあわせて相関させるSIEMとして働きます。調査と対応はDefenderポータルに集約でき、SOCの画面を分けずに運用できます。
観点
Defender XDR
Sentinel
守る範囲
Microsoft製品を中心に、端末・ID・メール・クラウドアプリ
Microsoft製品に加え、オンプレミス、AWS、外部製品のログ
主な役割
製品群の信号を束ねた検知と、自動の封じ込め
全体のログの相関、独自の検知、長期保管、自動化
使い分け
製品に近い信号の深い分析と、その場での対応
組織全体の横断分析と、運用の標準化
XDRとSIEMを分けて導入すると、どちらかが孤立しがちです。接続するインシデント、アラートの重複、権限、運用の担当を、導入の最初に設計します。
09/AIによるSecOps
Sentinel × Microsoft Security Copilot:生成AIによる調査と対応の支援
Microsoft Security Copilot(旧称 Copilot for Security)は、セキュリティ運用に生成AIを使うMicrosoftのサービスです。SentinelとDefenderのデータを使って、インシデントの要約、調査の手がかりの提示、KQLの作成の支援などを行います。
要約インシデントの把握関連するアラートとエンティティを自然な言葉で要約し、調査の入口を速くします。
調査手がかりの提示次に確認すべきログや、関連する脅威の情報を、質問形式で引き出します。
作成KQLとレポート自然言語の指示からクエリを作り、報告書の下書きを整えます。
位置づけ検知するSIEMに、調査を支援するAIを加える構成です。AIの出力は人が確認する前提で設計し、確認の点と記録の残し方を運用に組み込みます。
10/運用の自動化
SOARによるインシデント対応の自動化:プレイブックと自動化ルール
SentinelのSOARは、Azure Logic Appsのワークフロー(プレイブック)と、自動化ルールで構成されます。インシデントが作られたときに、通知、情報の付与、チケット起票、アカウントの無効化などを自動で実行します。
レベル
自動化の例
人が判断する点
低リスクの処理
インシデントへの情報付与、担当者への通知、チケット起票
自動化の可否の基準を決める
中リスクの処理
ユーザーの追加認証の要求、端末の隔離の提案
実行前の承認の有無
高リスクの処理
アカウントの無効化、ネットワークの遮断
必ず人が承認し、記録を残す
自動化は、範囲を広げるほど効果が出る一方で、誤った実行の影響も大きくなります。段階を決め、低リスクから適用するのが現実的です。
11/設計とコスト
導入のアーキテクチャ設計:ワークスペース・RBAC・保持期間・コスト
Sentinelは、取り込むデータの量に応じて費用が決まります。導入前に、ワークスペースの構成、アクセス制御、保持期間、取り込む対象を決めておくことが、後の運用とコストを左右します。
構成集中型・分散型・ハイブリッド組織やテナント、リージョン、法規制の要件に応じて、ワークスペースの数と配置を決めます。
権限RBACの設計閲覧、調査、設定変更の権限を分け、部門や委託先ごとのアクセス範囲を制御します。
保持ログの保持と分類検知に使うログと、保管のみのログを分け、保持期間を使い分けます。
取り込み対象とフィルタリング価値の低いログの取り込みを抑え、必要なものを優先して取り込みます。
複数テナントマルチテナント・MSSP複数のテナントや子会社、運用の委託を含む構成を、権限とあわせて設計します。
費用管理コストの可視化取り込み量の推移を継続して確認し、ルールとデータ源を見直します。
料金体系と最新の条件は、Microsoftの公開情報で確認してください。
12/他の手段との違い
従来型SIEM・ログ管理基盤・XDR単体・運用委託との違いと使い分け
目的によって適した手段は異なります。Sentinelは、Microsoft環境を中心に、クラウドと外部製品のログを横断する場合に向いています。
手段
主にできること
Sentinelとの関係
オンプレミス型のSIEM
自社でサーバーを持ち、ログを集約して検知する
容量と保守の負担をクラウドへ移せます。移行は、ルールの置き換えから始めます。
汎用のログ管理基盤
ログの検索、可視化、保管
セキュリティ向けの検知、インシデント管理、自動化が標準で備わります。
XDR単体
端末・ID・メールなど、製品群の検知と対応
XDRを補い、Microsoft以外のログも含めて横断で相関させます。
SOCの運用委託(MDR・MSSP)
監視と一次対応を外部に委託する
自社で基盤を持ち、運用の一部を委託する構成にも使えます。
13/当社の支援内容
Sentinelを中核にしたSecOpsの設計・実装・運用設計:6つの支援メニュー
Sentinelは、Microsoftが提供する製品で、利用にはMicrosoftの提供条件が適用されます。当社は、Microsoft Entra ID、Microsoft Foundry、GitHubを含むMicrosoft環境での開発・導入の知見をもとに、Sentinelの設計から運用の高度化までをフォワードデプロイ(FDE)で支援します。
環境を設計したいSentinel導入・アーキテクチャ設計
Log Analyticsワークスペース、テナント、リージョン、RBAC、保持期間、コストを含めて、Sentinel環境を設計します。
データをつなぎたいセキュリティデータ統合
Azure・Microsoft 365に加え、オンプレミス、AWS、Windows・Linux、Syslog・CEF、REST API、外部製品までをSentinelへ統合します。
検知を強くしたいDetection Engineering・Threat Hunting
KQL、分析ルール、NRT、UEBA、MITRE ATT&CK、脅威インテリジェンス、Workbookで、自社の環境に合わせた検知と探索を設計します。
XDRと統合したいDefender XDR × Sentinel統合
Defenderの端末・ID・メール・クラウドの信号とSentinelを統合し、検知・調査・対応を1つの流れにします。
対応を自動化したいSOAR・セキュリティ運用の自動化
プレイブックと自動化ルールで、インシデント対応を段階的に自動化し、人が判断する点を設計します。
AIで運用を高度化したいAI-powered SecOps・Agentic Security
Security CopilotとAgentic Securityを組み合わせ、検知・調査・影響分析・対処・検証の流れを高度化します。
14/Agentic Securityとの連携
Sentinelを観測・検知基盤にした、Agentic Securityによる防御運用の高度化
Agentic Securityは、セキュリティ運用を、検知、影響分析、対処、検証の一連のサイクルとして高度化する当社の取り組みです(発表)。低リスクの処理は自動化し、重要な判断は人へ切り替えます。Sentinelは、このサイクルの観測と検知を担う基盤です。
サイクル
Sentinelが担うこと
Agentic Securityで高度化すること
検知
ログの収集、分析ルール、UEBA、脅威インテリジェンス
検知の優先付けと、見落としの補完
影響分析
インシデントの調査グラフ、エンティティの関連付け
影響範囲の整理と、判断材料の提示
対処
プレイブック、自動化ルール
自動で実行する範囲と、人へ戻す判断点の設計
検証
Workbook、ハンティングによる再確認
対処後の状態確認と、検知の改善
AIエージェントの利用が増えるなかで、エージェントのID・権限・動作の記録も、観測の対象になります。これらの統制はAgent 365と組み合わせて設計します。
15/Microsoft Security全体
Microsoft Securityの構成:Entra・Defender・Sentinel・Purview・Security Copilot
Sentinelは単独の製品ではなく、Microsoft Securityの製品群の1つです。製品ごとの役割を押さえたうえで、つなぎ方を設計します。
製品・取り組み
役割
Microsoft Entra
IDとアクセスの管理、ゼロトラストの入口
Microsoft Defender
端末・ID・メール・クラウドの脅威対策(XDR)
Microsoft Sentinel
SIEM・SOAR・SOC。組織全体のログと検知、対応の中心
Microsoft Purview
データの保護とガバナンス
Microsoft Security Copilot
セキュリティ運用の生成AI
Agent 365
AIエージェントのID・権限・データ保護・監視の統制
Agentic Security
当社の、防御運用の高度化の取り組み
16/導入の進め方
導入・PoC・既存SIEMからの移行:5つのSTEP
現行の環境と守りたい対象を整理し、小さく試してから、範囲を広げます。
STEP 1現状の整理ログの発生源、既存のSIEM・XDR、守る対象、運用体制を確認します。
STEP 2設計ワークスペース、権限、保持期間、取り込む対象、コストの方針を決めます。
STEP 3PoC優先するデータ源と検知ルールを絞り、取り込みから対応までを試します。
STEP 4展開データ源とルールを広げ、自動化の範囲と運用手順を整えます。
STEP 5改善検知の抜けと誤検知、コストを見直し、運用を定着させます。
既存SIEMからの移行- 現行ルールの棚卸しと、優先度の判断
- 検索処理(SPL)などからKQLへの置き換え
- MITRE ATT&CKでの検知カバレッジの比較
- 並行稼働を経た切り替え
移行で決めておくこと- 移行するルールと、廃止するルール
- 過去ログの保管場所と期間
- 切り替えの判断基準と戻し方
- 運用担当の役割分担
17/活用シーン
Microsoft 365中心の組織・マルチクラウド・SOC高度化・AI利用の統制での活用イメージと適性
01Microsoft 365・Azure中心の組織
Entra ID、Defender、Azureのログを軸に、短期間で検知と調査の基盤を作ります。
02マルチクラウド・ハイブリッド環境
AWSやオンプレミスのログを加え、環境をまたぐ攻撃を横断して追います。
03SOCの高度化
手作業の調査と対応を、UEBA、プレイブック、Security Copilotで支援します。
04AIエージェントを使う組織
エージェントの動作の記録を取り込み、Agent 365と合わせて監視の対象にします。
05既存SIEMの更改
保守の負担とコストを見直し、クラウドネイティブな基盤へ移します。
06グループ・複数拠点の統合管理
複数のテナントや子会社のログを、権限を分けて一元的に扱います。
Sentinel活用の適性チェック
適合する顧客- Microsoft 365・Azure・Entra IDを利用している
- ログが製品ごとに分散し、横断した調査が難しい
- SOCの運用負荷や、人材の偏りに課題がある
- Defender XDRと合わせた運用を検討している
- 自動化とAIで、運用を高度化したい
適合しにくい顧客- ログ基盤を、全てオンプレミスに置く必要がある
- 24時間365日の監視を、全て外部へ委託したい
- 取り込む対象を決めずに、全ログを保管したい
- 運用の担当者を置けない
導入検討のDiscovery質問
→ログの発生源は、どのシステムとクラウドに分かれていますか。
→現在のSIEM・XDR・ログ管理の構成と、課題は何ですか。
→インシデントの調査と対応は、誰が、どの手順で行っていますか。
→取り込みたいデータの量と、保持期間の要件はありますか。
→自動化したい対応と、人が必ず判断する対応は何ですか。
→AIエージェントやAI生成コードの利用は、監視の対象に含めますか。
18/用語集
Sentinelの理解に役立つ用語集:SIEM・SOAR・XDR・KQLの基本用語
SIEMSecurity Information and Event Management。ログを集めて相関させ、脅威を検知・調査する仕組み。
SOARSecurity Orchestration, Automation and Response。対応の手順を自動化する仕組み。
XDR端末・ID・メール・クラウドなど、複数の領域の信号を束ねて検知・対応する仕組み。
SOCSecurity Operations Center。セキュリティの監視と対応を担う組織や機能。
SecOpsセキュリティ運用。検知、調査、対応の活動全体。
KQLKusto Query Language。Sentinelでログを検索・分析するクエリ言語。
Log AnalyticsワークスペースSentinelがログを保管し、検索する基盤。
データコネクタ外部のログ源からSentinelへデータを取り込む接続。
分析ルールログを調べ、条件に合うとアラートを生成する検知の定義。
NRT(準リアルタイム)ルール1分ごとに実行される、速い検知のための分析ルール。
UEBAユーザーとエンティティの行動を分析し、通常から外れた動きを見つける手法。
MITRE ATT&CK攻撃者の戦術と技術を整理した、公開のナレッジベース。
脅威インテリジェンス既知の攻撃者や不審な指標の情報。
ウォッチリスト検知やハンティングで参照する、資産やユーザーの一覧。
プレイブックAzure Logic Appsで作る、対応を自動化するワークフロー。
MSSP・MDRセキュリティの監視や対応を、外部の事業者へ委託する形態。
19/はじめ方
スタートプラン:HWS Agent Campで、検知から対応までの運用フローを2日間で試作・検証
HWS Agent Campは、生成AIの活用・内製化を目指す企業向けに、専門エンジニアが伴走する2日間の集中ハッカソンです。通常3〜6ヶ月かかるAIエージェント開発を、約2週間の事前準備のうえで2日間に凝縮し、本格的なプロトタイプを構築します。Sentinelの活用では、インシデントのトリアージ、調査の支援、対応の承認といった運用フローを題材に、エージェントの試作と設計を検証できます。
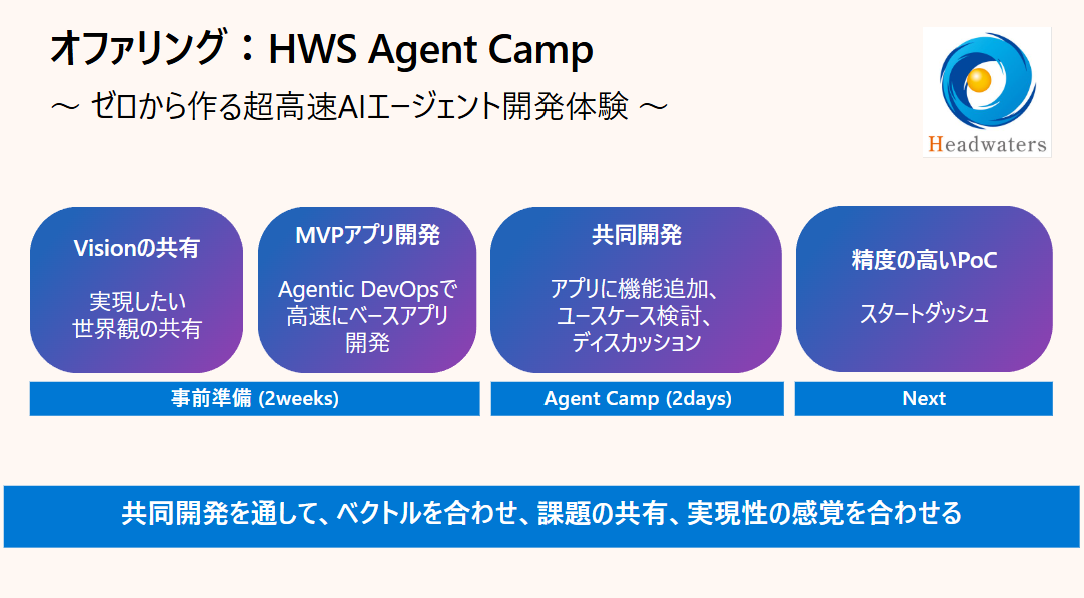
STEP 1事前準備(約2週間)対象のログ源、既存のSIEM・XDR、インシデント対応の手順、担当者を明確にします。
STEP 22日間の集中開発顧客側のエンジニア・運用担当者と専門家が共同で、トリアージと対応の流れを試作します。
STEP 3検証・事業化検討プロトタイプを検証し、本格導入に向けたロードマップを策定します。
JRE MALL様(東日本旅客鉄道):ECモール運営の業務適用
ECモール運営の実業務を題材に、「データ取得→分析→提案」の流れをMicrosoft Foundry上でAIエージェントとして設計し、動作を検証しました。業務に組み込む際の設計観点、データ整備、構築・運用に必要な役割分担を整理しています。
事例を見る →リモートロボティクス様:音声でロボットを遠隔操作
Microsoft AI Co-Innovation Lab KOBEで、音声コマンドによるロボット・カメラの遠隔操作プロトタイプを開発しました。音声認識からFunction Callingによるデバイス制御までの流れと、ロボティクス領域に求められる低遅延・高信頼のリアルタイム制御を検証しています。
事例を見る →20/当社について
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。厳格な技術要件と導入実績を満たしたパートナーのみに付与される称号で、2領域の同時取得は国内でも限られています。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは同分野において最も優れた実績をあげたとの評価を受け、初代受賞パートナーとなりました。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
21/関連ソリューション
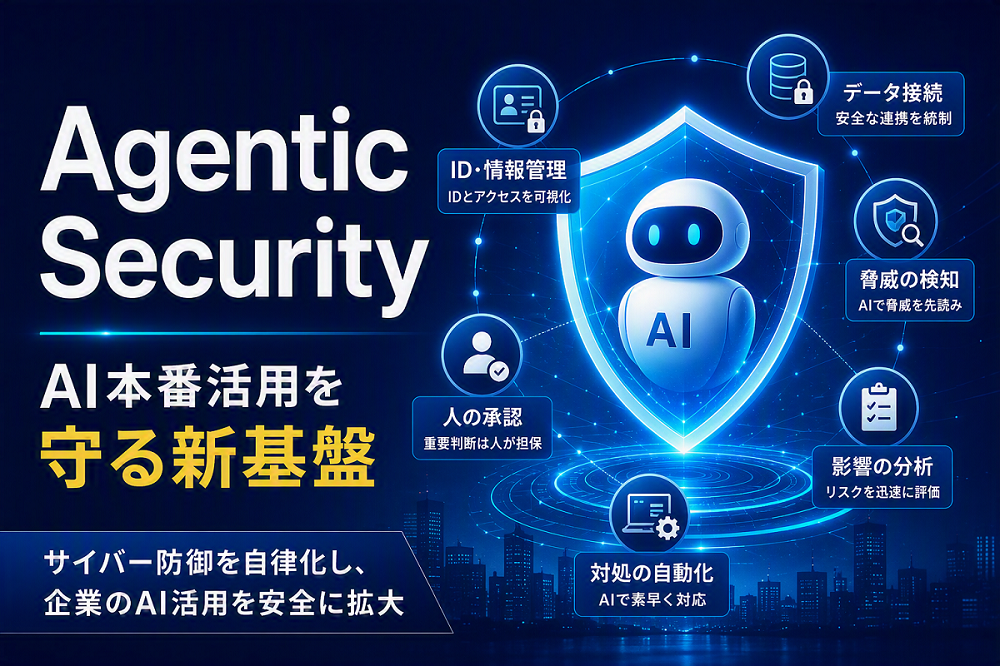
AI時代の防御運用を、
検知から検証まで高度化する。
Agentic Security. 検知・影響分析・対処・検証を一連のサイクルとして高度化し、低リスクの処理は自動化、重要な判断は人へ切り替えます。
AIエージェントのID・権限・
監視を統制する。
Agent 365. Entra・Purview・Defenderを組み合わせ、AIエージェントのID、権限、データ保護、監視を扱います。Sentinelでの記録の観測と合わせて設計します。
100超の専門AIが、
コードの脆弱性を実証する。
Microsoft MDASH. 100を超える専門AIエージェントが、コードの脆弱性を探索・検証・実証するMicrosoft Securityのスキャナー。Defenderとの連携を整理しています。
最初の1業務を、
2日間で試作する。
HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、AIエージェントの本格的なプロトタイプを構築します。
22/よくあるご質問
Q. Microsoft Sentinelとは何ですか。A. Microsoftが提供する、クラウドネイティブのSIEM(セキュリティ情報イベント管理)です。ログの収集、脅威の検知、調査、SOARによる対応の自動化までを1つの基盤で扱います。
Q. Azure Sentinelとは違うものですか。A. 同じ製品です。2021年にAzure SentinelからMicrosoft Sentinelへ名称が変わりました。
Q. SIEMとXDRは、どう使い分けますか。A. XDRは端末・ID・メール・クラウドなどの製品群の検知と対応を担い、SIEMは組織全体のログを横断して相関させます。MicrosoftではDefender XDRとSentinelを連携させて使います。
Q. Microsoft製品のログだけを対象にしますか。A. いいえ。Microsoft 365、Azure、Defender製品に加え、Windows・Linux、Syslog・CEF、REST API、AWSなどのログも取り込めます。
Q. KQLが書けないと使えませんか。A. 標準の分析ルールやブックを使い始められます。環境に合わせた検知の作成やハンティングでは、KQLの知識が役立ちます。当社は、ルールの設計と、運用の定着を支援します。
Q. 費用は、何で決まりますか。A. 主に、取り込むデータの量と保持期間で決まります。取り込む対象の選定、ログの分類、ワークスペースの構成が、費用に影響します。最新の料金は、Microsoftの公開情報で確認してください。
Q. Security Copilotは必須ですか。A. 必須ではありません。Sentinelは単独で利用できます。調査や報告の支援に生成AIを使いたい場合に、Security Copilotを組み合わせます。
Q. 自動対応は、全て自動で実行されますか。A. 範囲を選べます。低リスクの処理から自動化し、アカウントの無効化など影響の大きい処理は、人の承認を挟む設計が現実的です。
Q. 既存のSIEMから移行できますか。A. 移行できます。現行のルールを棚卸しし、検索処理をKQLへ置き換え、MITRE ATT&CKで検知の範囲を比較したうえで、並行稼働を経て切り替えます。
Q. 当社は何を支援できますか。A. Sentinel環境の設計、セキュリティデータの統合、検知の設計、Defender XDRとの統合、SOARによる自動化、Security CopilotやAgentic Securityを使った運用の高度化を支援します。Sentinel自体の提供と利用条件は、Microsoftによります。
Q. 最初は何から始めればよいですか。A. 優先するログ源と、守りたい対象を絞り、現状の整理から始めます。短期間で運用フローを試作したい場合は、2日間のHWS Agent Campも利用できます。
Microsoft Sentinelの活用に関するご相談
環境の設計、データ統合、検知と自動化、既存SIEMからの移行まで、貴社の状況に合わせてご提案します。