01/Microsoft Securityとは
Microsoft Securityとは:ID・端末・クラウド・データ・AIを横断して守る製品群
Microsoft Securityは、Microsoftが提供するセキュリティ製品群の総称です。IDとアクセスを管理するMicrosoft Entra、端末・メール・クラウドの脅威を検知して対処するMicrosoft Defender、ログを集めて分析・自動対応するMicrosoft Sentinel、データの分類と漏えい防止を担うMicrosoft Purview、端末とアプリを管理するMicrosoft Intune、生成AIで調査や要約を支援するMicrosoft Security Copilotなどで構成されます。Microsoft 365やAzureを使っている企業では、その一部がすでに契約に含まれていることも少なくありません。
これらの製品は、個別に導入するより、同じID・ログ・ポリシーの上でつないだときに効果が出ます。さらに現在は、業務アプリやAIエージェントそのものに、守る仕組みを最初から組み込むことが求められています。
Microsoft Securityの主な製品と役割
Microsoft
SecurityID・ログ・ポリシー
Microsoft Security公式サイトの製品紹介をもとに、主な製品の役割を整理
Microsoft Securityでそろえる6つのメリット
メリット 1
1つのIDとポリシーで、守りをそろえられる
Entra IDを起点に、社員・アプリ・AIエージェントのアクセス条件を一か所で決められます。製品ごとに別の管理画面とルールを持つ状態を減らせます。
メリット 2
端末からクラウドまで、横断して検知できる
Defenderの各製品が、端末・メール・ID・SaaS・クラウドの兆候を関連づけて一つのインシデントとして示します。点ではなく攻撃の流れで判断できます。
メリット 3
ログを集め、対応を自動でつなげられる
Sentinelに各製品と業務システムのログを集め、検知から起票・通知・初動対応までを自動化できます。担当者が画面を行き来する時間を減らせます。
メリット 4
データの持ち出しとAIへの流出を防げる
Purviewの秘密度ラベルと漏えい防止で、機密データの扱いを利用者と用途に合わせて制御できます。生成AIに渡すデータの管理にも使えます。
メリット 5
生成AIで、調査と報告の負荷を下げられる
Security Copilotなどの生成AIで、インシデントの要約、関連情報の収集、報告書の下書きを支援できます。少人数の運用チームでも対応の質を保ちやすくなります。
メリット 6
Microsoft 365・Azureの契約を生かせる
Microsoft 365やAzureの契約に、すでに一部の機能が含まれている場合があります。新しい製品を足す前に、使える機能を棚卸しして生かせます。
02/注目される背景
AIエージェントの普及で、守る対象と運用の速さが変わった
セキュリティ製品はそろっているのに、アラートの調査や報告書づくりに人手が追いつかない。社内でAIの利用が広がり、AIに渡すデータと権限の管理が新しい課題になった。多くの企業が、製品の導入から「つないで運用する」段階に入っています。MicrosoftもMicrosoft Securityの公式サイトで、エージェント型AIによる防御とAIそのものの保護を前面に掲げ、セキュリティのデータ・ツール・ワークフローを横断して推論するマルチエージェント型の仕組み(Project Perception)を紹介しています。
AIエージェントが、新しい「利用者」になった
業務システムやデータに接続して動くAIエージェントが増え、AIごとのID・権限・責任者・実行の記録を管理する必要が出てきました。人のアカウントと同じ考え方で統制することが求められています。
製品はあるのに、運用が追いつかない
アラートの一次調査、関連ログの突き合わせ、月次の報告書づくりに人手がかかり、検知した後の対応が遅れがちです。運用の自動化とAIの活用が課題になっています。
生成AIへのデータ流出を防ぎたい
社員が生成AIに機密情報を入力する、AIが本来見られない文書を回答に使う、といったリスクが現実の論点になりました。データの分類と、AIに渡す範囲の設計が欠かせません。
開発の段階から守る必要がある
AIでコードを書く機会が増え、脆弱性やシークレットの混入を早い段階で見つける仕組みが重要になっています。開発と運用のセキュリティを同じ流れで扱うことが求められます。
当社の取り組み
2026年8月、Agentic Security市場への参入を発表
既存のセキュリティ製品・業務ルール・人の承認を束ね、AIエージェントが防御運用を担う構成を示しました。Microsoft Securityは、その中核となる製品群です。
お知らせを見る →
03/主な製品
製品ごとにできること:Entra・Defender・Sentinel・Purviewから開発の保護まで
主な製品を、業務での使い道とあわせて整理します。製品によって必要なライセンスが異なるため、現在の契約で使える範囲の確認から始めます。
製品できること業務での使い道
Microsoft EntraEntra ID・Agent ID・External ID
SSO、多要素認証、条件付きアクセス、特権ID管理、社外ユーザーのID、AIエージェントのIDと権限を管理します。
人・アプリ・AIの誰が何にアクセスできるかを一か所で決める
Microsoft Defender XDREndpoint・Office 365・Identity・Cloud Apps
端末、メール、ID、SaaSの脅威を検知し、関連する兆候をまとめて調査・対処します。
攻撃の流れを一つのインシデントとして追い、初動を早める
Defender for CloudCSPM・CWPP・DevOpsセキュリティ
クラウドの設定不備や攻撃経路を可視化し、ワークロードを保護します。GitHubとの統合で開発段階の検出結果も集約します。
クラウドの危ない設定を優先度つきで直す
Microsoft SentinelSIEM・SOAR
各製品と業務システムのログを集め、KQLで分析し、Logic Appsで対応を自動化します。保持期間とコストの設計も行います。
検知から起票・通知・報告までを自動でつなぐ
Microsoft Purview秘密度ラベル・DLP・内部リスク・監査
データを分類してラベルを付け、持ち出しや共有を制御します。監査ログや電子情報開示にも対応します。
機密データの扱いを、利用者と用途に合わせて制御する
Microsoft IntuneMDM・MAM・準拠ポリシー
端末とアプリの設定・更新を配布し、準拠していない端末を条件付きアクセスで制限します。
管理された端末だけが業務データに触れる状態をつくる
04/5つの役割
製品を並べるのではなく、5つの役割で組み立てる
当社は、Microsoft Securityを「どの製品を入れるか」ではなく「何をできる状態にするか」で整理します。作る段階で守りを組み込み、状態を把握し、検知から対処までをつなぎ、AIで運用を軽くし、組織として改善を続ける。この5つの役割に、製品と業務システムを割り当てます。
ケイパビリティの全体像
役割 1安全に作る
ID・権限・APIの入口・鍵・閉域の設計と、開発段階の検査を、業務アプリとAIの実装に組み込みます。
Entra ID
Agent ID
API Management
Key Vault
Private Link
GitHub Advanced Security
↓
役割 2横断して把握する
クラウド・端末・データ・AIエージェントの状態とログを、同じ見方で把握できるようにします。
Defender for Cloud
Defender XDR
Intune
Purview
Agent 365
↓
役割 3検知から対処をつなぐ
Sentinel・Defenderの検知を、ServiceNowなどの業務システムでの起票・通知・対応までつなぎます。
Sentinel
KQL
Logic Apps
ServiceNow連携
↓
役割 4AIで運用を高度化する
調査・要約・レポート・起票・承認の流れを設計し、AIに任せる範囲と人が判断する範囲を決めます。
Security Copilot
Azure OpenAI
Microsoft Foundry
Human-in-the-Loop
↓
役割 5組織として改善し続ける
手順・教育・再検証・標準化の仕組みを整え、AIの利用ルールとセキュリティを一体で運用します。
AIガバナンス
AI Agent CoE
運用手順
定期レビュー
Microsoft Securityのブランドに限らず、API Management、Key Vault、Private Link、Azure Policyなど隣接するAzureのセキュリティ機能も、同じ全体像の中で設計します。
05/当社の支援内容
ID統制・AIエージェント統制・SecOps基盤・AI運用・データ保護・開発の保護の6つの支援
製品の設定だけでは、業務アプリやAIが安全に動くとは限りません。当社は、セキュリティ製品の設計に加えて、業務アプリ・API・データ・AIの側の実装まで担当し、守る仕組みと業務の仕組みを一続きで作ります。
支援の流れ
STEP 1現状の把握契約済みの機能、ログの状態、運用の手作業、AIの利用状況を洗い出す
STEP 2全体設計5つの役割に製品と業務システムを割り当て、優先順位を決める
STEP 3構築と連携製品の設定に加え、業務アプリ・API・データ・AIの側を実装する
STEP 4運用の高度化自動化とAIの範囲を広げ、手順と教育を整えて定着させる
支援 1
ID・アクセスの統制
SSO・多要素認証・条件付きアクセス・特権ID管理を設計し、業務アプリや社外向けサービスの認証まで統合します。アカウントと権限の棚卸しも運用に組み込みます。
Entra ID
External ID
PIM
条件付きアクセス
支援 2
AIエージェントの統制基盤
AIエージェントごとのID・権限・責任者、利用者の権限を引き継ぐ連携、登録と監査、実行経路の追跡を、PoCの成功条件に落として設計します。
Agent ID
Agent 365
Purview
API Management
支援 3
SecOps基盤(Sentinel・Defender)
ログの集約と保持・分析の設計、KQLによる検知ルール、Logic Appsでの自動対応、インシデント管理と役割別ダッシュボードを構築します。
Sentinel
Defender XDR
Logic Apps
KQL
支援 4
AIによるセキュリティ運用の高度化
インシデントの要約、レポートの生成、起票と承認の連携を設計します。Security Copilotの容量設計とコストの見積もりも、実測の経験をもとに行います。
Security Copilot
生成AI
レポート自動化
支援 5
データ保護とAIに渡すデータの設計
秘密度ラベル・漏えい防止・内部リスク・監査の方針を整理し、生成AIやエージェントが参照できるデータの範囲と権限を設計します。
Purview
秘密度ラベル
DLP
Microsoft Fabric
支援 6
開発とクラウドの保護(DevSecOps)
コード・シークレット・依存関係の検査を開発の流れに組み込み、検出結果をDefenderに集約して、GitHubのIssueで修正につなげます。
GitHub Advanced Security
Defender for Cloud
CSPM
06/構成
守りを組み込んだ構成:ID・入口・業務アプリとAI・データ・監視と対処
Entra IDで確かめた「誰か」の情報を、APIの入口、業務アプリとAI、データの各層で使います。各層のログはSentinelに集め、検知から業務システムでの対応までを自動でつなぎます。
構成例(顧客環境に合わせて構成)
利用者・端末
社員
取引先
AIエージェント
Intune管理端末
↕
IDとアクセス
Entra ID
Agent ID
条件付きアクセス
PIM
誰が、どの条件で、何にアクセスできるか
↕
入口
API Management
AI Gateway
Front Door
Private Link
トークンを確かめ、閉域で接続する
↕
業務アプリ・AI
業務アプリ
Microsoft Foundry
Copilot Studio
Microsoft 365
↕
データ
Purview
Microsoft Fabric
Storage
Key Vault
分類とラベルで、AIに渡す範囲を決める
↕
監視と対処
Sentinel
Defender XDR
Defender for Cloud
Logic Apps
ServiceNow
各層のログを集め、検知から対応までをつなぐ
APIキーや証明書はAzure Key Vaultに集め、AIからAPIやデータへの入口はAzure API Management(AI Gateway)にまとめます。開発段階の脆弱性やシークレットはGitHub Advanced Securityで検査し、結果をDefenderに集約します。
07/特長
製品の導入で終わらない:当社の4つの特長
特長 1/4
セキュリティを、作る側として組み込む
当社はAIや業務システムを開発する会社です。製品の設定にとどまらず、アプリ・API・データ・AIの側でIDとログを正しく扱う実装まで担当し、守る仕組みと業務の仕組みを一続きで作ります。
特長 2/4
AIエージェントの統制まで、一体で設計
Entra Agent ID、Agent 365、Purview、API Managementを組み合わせ、AIエージェントのID・権限・監査・実行経路を設計します。Agentic Securityとして、防御運用をAIで担う構成も示しています。
特長 3/4
SOC運用のAI活用を、検証から進める
検知ログからの報告書生成、月次推移の可視化、出力形式の比較、業務システム上の役割別の閲覧範囲など、SOC運用の高度化を顧客環境で検証しています。実測した結果から、次の段階の範囲を決めます。
特長 4/4
新しい製品への追随の速さと、Microsoftの上位認定
Security Copilotは提供開始当初から環境の構築と利用量の実測を行い、技術ブログで公開してきました。Azureの上位認定と、エンタープライズ向けAI開発の実績をもとに設計します。
08/取り組み事例
SOC運用の高度化、AIエージェントの統制、Security Copilotの技術検証
製造業
検証実施・次段階を提案中
大手製造業様:SOC運用の報告と対応管理をAIで高度化
検知ログのCSVから、検知状況・攻撃内容・送信元の分布・推奨対策を含む報告書をAIで生成し、月次推移のグラフ化と出力形式の比較まで検証しました。ServiceNow上での役割別の閲覧範囲もPoCで確認しています。次の段階として、Sentinelでの長期保存、Logic Appsでの集計・配信、経営層・CSIRT・SOC向けのダッシュボードを提案しています。
エネルギー
統制基盤の設計・検証計画
エネルギー企業様:AIエージェントの統制基盤
Entra ID、Agent 365、Purview、Azure Policy、Key Vault、API Management、ログとテレメトリを組み合わせた統制基盤を設計しました。利用者の権限に応じたアクセス、監査ログ、エージェントの登録と管理、実行経路の追跡を、PoCの成功条件として定義しています。
AIエージェントのID
公開発表
Entra IDを活用したハイパーパーソナライゼーション基盤
AIエージェントごとにEntra Agent IDを発行し、RBACとPIMで権限を管理する構成を発表しました。A2A通信やMCP連携はトークン認証で保護しています。
お知らせを見る →
防御運用の自律化
公開発表
Agentic Security市場への参入
既存のセキュリティ製品、業務ルール、人の承認を束ね、AIエージェントが調査・判断・対応を担う防御運用のアーキテクチャを発表しました。Microsoft Securityの製品群を中核に据えています。
お知らせを見る →
技術検証と自社での実践
技術検証
Security Copilotの環境構築
Azure上での容量の作成から、テナントへの関連付けまでを実施し、手順と注意点を技術ブログで公開しました。
Security Copilot導入支援
技術検証
利用量(SCU)の実測
実際のリクエストごとの消費量と、容量を超えたときの挙動を確認しました。容量設計とコスト見積もりの根拠にしています。
自社での実践
自社テナントでのID運用の改善
社内に発足したサイバーセキュリティ特別対策室を中心に、条件付きアクセスの設計と段階的な適用計画、未使用ゲストの棚卸し、手順書と社内周知の資料づくりまでを自社で進めています。
サイバーセキュリティ特別対策室の発足
09/顧客価値
課題から価値へ:使われない製品、追いつかない運用、AIの過剰権限
課題価値につながる仕組み得られる価値
契約済みのセキュリティ機能が使われていない
契約とログの状態を棚卸しし、5つの役割に割り当てて優先順位を決める
追加投資の前に、今ある機能で守れる範囲が広がる
アラートの調査と報告に人手がかかる
Sentinelにログを集め、要約・報告・起票をAIと自動化でつなぐ
初動が早くなり、担当者が判断に時間を使える
AIエージェントの権限と記録が見えない
エージェントごとのID・責任者・権限と、実行経路の記録を設計する
AIの活用を広げても、説明できる状態を保てる
生成AIへの機密情報の流出が心配
Purviewで分類とラベルを付け、AIが参照できる範囲を権限と結びつける
禁止ではなく、安全な範囲でAIを使える
開発段階の脆弱性や鍵の流出
GitHub Advanced Securityの検査を開発の流れに入れ、結果をDefenderに集約する
リリース前に問題を止め、修正までの時間を縮める
役割別の価値
CISO・情報システム部門
守りの全体像を、説明できる形に
製品ごとの状態ではなく、5つの役割で現状と次の打ち手を示せます。経営層への報告や投資判断の材料になります。
SOC・セキュリティ運用担当
調査と報告の手作業を減らす
ログの突き合わせ、インシデントの要約、月次報告の作成をAIと自動化で支え、判断と対処に集中できます。
開発部門
作りながら、守りを組み込む
認証・権限・鍵の扱いと、コードの検査を開発の流れに入れ、後からの手戻りを減らせます。
事業部門・AI推進
AIの活用を、止めずに広げる
データとAIエージェントの統制が整うことで、セキュリティの確認待ちで止まらずに活用の範囲を広げられます。
10/活用シーン
SOC運用・社内AI・業務エージェント・クラウド・開発・グループ会社での活用イメージ
01
SOCの月次報告をAIで作る
検知ログを集計し、攻撃の傾向、送信元、推奨対策を含む報告書の下書きをAIが作り、担当者が確認して配信します。
02
インシデントの一次調査を速くする
関連するサインイン、端末、メールの記録をまとめて要約し、対応の優先度を判断しやすくします。
03
社内AIの回答範囲を権限で絞る
利用者が見てよい文書だけを根拠に答えるよう、IDとデータのラベルを結びつけて設計します。
04
業務エージェントを台帳で管理する
エージェントごとのID・責任者・権限を登録し、何にアクセスし何を実行したかを追跡できるようにします。
05
クラウドの設定不備を優先度つきで直す
Defender for Cloudで攻撃経路と設定不備を可視化し、影響の大きいものから修正の計画を立てます。
06
グループ会社の守りをそろえる
テナントや拠点ごとに異なるルールを、共通のIDとポリシー、ログの集約でそろえていきます。
Microsoft Security支援の適性チェック
適合する顧客
- Microsoft 365・Azureを使っており、契約済みのセキュリティ機能を生かしきれていない
- アラートの調査や月次報告に人手がかかり、運用をAIで軽くしたい
- 社内AIや業務エージェントを、権限と記録を管理したうえで広げたい
- 製品の設定だけでなく、業務アプリやデータの側まで一緒に作りたい
- 開発の段階から、脆弱性やシークレットの流出を防ぎたい
適合しにくい顧客
- ライセンスの購入や、管理画面の初期設定だけを依頼したい
- 24時間365日の監視代行(SOCのアウトソース)だけを求めている
- Microsoft以外のセキュリティ基盤に統一する方針が決まっている
導入検討のDiscovery質問
→
契約中のMicrosoft 365・Azureで、使えるセキュリティ機能を把握していますか
→
アラートの調査と報告に、毎月どのくらいの工数をかけていますか
→
ログはどこに、どのくらいの期間保存していますか
→
社内で使われているAIエージェントと、その権限を一覧できますか
→
生成AIに渡してよいデータの範囲は決まっていますか
→
自動で対処してよい範囲と、人の承認が必要な範囲は決まっていますか
11/想定ROI
セキュリティ運用の工数試算:アラート調査、月次報告、棚卸し、監査対応
社員3,000人、セキュリティ運用担当3名、1日あたりのアラート20件を想定した年間工数の試算です。
対象業務試算の前提削減工数(年間)
アラートの一次調査
1日20件×15分の調査を、関連情報の自動収集と要約で半分に短縮(年間240日)
約600時間
月次セキュリティ報告
集計・グラフ・所見の作成に毎月約3人日かかる作業を、AI生成と確認で約1人日に
約24人日
アカウントと権限の棚卸し
四半期ごとに約5人日の確認作業を、自動の検出と一覧化で約1人日に
約16人日
監査対応の証跡準備
年2回、各10人日の準備を、ログと設定の自動収集で各4人日に
約12人日
上記は一般的な前提による試算で、当社の導入実績値ではありません。実際の効果は、アラートの件数と種類、ログの量、報告の頻度で変わります。当社は、現状の運用を棚卸しして工数を測ったうえで、自動化する範囲を決めます。
12/他の手段との違い
ライセンス導入のみ・製品ごとの設定代行・SOCのアウトソース・自社内製との違い
手段特徴と限界当社の支援を選ぶ場面
ライセンスの導入のみ
製品は使える状態になるが、設定・連携・運用は社内に残り、機能が生かされにくい
契約済みの機能を棚卸しし、使う順番と範囲を決めてから構築したい
製品ごとの設定代行
個々の製品は整うが、製品間や業務システムとのつながり、AIの側の実装までは扱わない
ID・ログ・データ・AIを一続きで設計し、業務アプリの側まで実装したい
SOCのアウトソース
監視と通報は任せられるが、社内の業務システムやAIへの組み込みは別に必要になる
検知から社内の対応までをつなぎ、運用そのものをAIで軽くしたい
自社のみでの内製
社内に知見が残る一方、製品の更新とAIの変化に追随し続ける負担が大きい
設計と立ち上げを伴走で進め、手順と教育を残して内製化したい
13/ガバナンス
統制の設計:最小権限、データ分類、ログ、自動対応の承認、AIの責任者
統制 1
ゼロトラストと最小権限
人・アプリ・AIエージェントのそれぞれに、業務に必要な範囲の権限だけを割り当て、アクセスのたびに条件を確かめます。
統制 2
強い権限の一時付与
管理者の権限は常時付与せず、申請と承認で必要な時間だけ有効にします(PIM)。
統制 3
データの分類と取り扱い
秘密度ラベルで分類し、共有・持ち出し・AIへの入力を、ラベルと利用者に応じて制御します。
統制 4
ログの保持と分析の設計
どのログを、どこに、どの期間保存するかを、調査の必要とコストの両面から決めます。
統制 6
AIエージェントの責任者
エージェントごとに責任者を決め、異動や退職のときに引き継ぎます。組織全体の方針はAIガバナンスの支援で整えます。
14/はじめ方
導入のSTEP:現状の把握から、検証・構築・運用の高度化まで
STEP 1現状の把握契約済みの機能、ログの状態、運用の手作業、AIエージェントの利用状況を洗い出し、5つの役割で整理します。
STEP 2検証と設計優先する業務を選び、AIによる報告や統制基盤などを小さく検証して、本番の設計に反映します。
STEP 3構築と運用の高度化優先する範囲から構築し、自動化とAIの範囲を広げながら、手順と教育を整えて定着させます。
15/当社について
Microsoft Azure の AI Platform/Agentic DevOps Specialization取得
ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。2026年10月には、第三者機関ISSIによる「AI Platform on Microsoft Azure」の更新審査を完了しました。
Microsoft AI Innovation Partner of the Year 2024 受賞
「AI イノベーション パートナー オブ ザ イヤー アワード」の初代受賞パートナーです。日本航空(JAL)様のSLM活用や大和証券様のAIオペレーター、JR西日本様の「Copilot for 駅員」など、エンタープライズ企業向けの大規模AIエージェント開発を数多く手がけてきた実績が評価の背景にあります。
16/関連ソリューション

エージェントの権限と
実行を、守る。
Agentic Security. AIエージェントのID・権限・ツール実行に伴うリスクを洗い出し、防御運用の自律化まで支援します。

100超の専門AIが、
コードの脆弱性を実証する。
Microsoft MDASH. コードの脆弱性を探索・検証・実証するMicrosoft Securityのスキャナー。Defender・GitHubとの連携を整理しています。
3つの手段を、
多層防御で組み合わせる。
AIコードセキュリティ比較. Microsoft MDASH・Claude Security・GitHub Advanced Securityを比較し、多層防御の推奨構成を提案します。
パートナー向けポータルを、
ゼロトラストで設計。
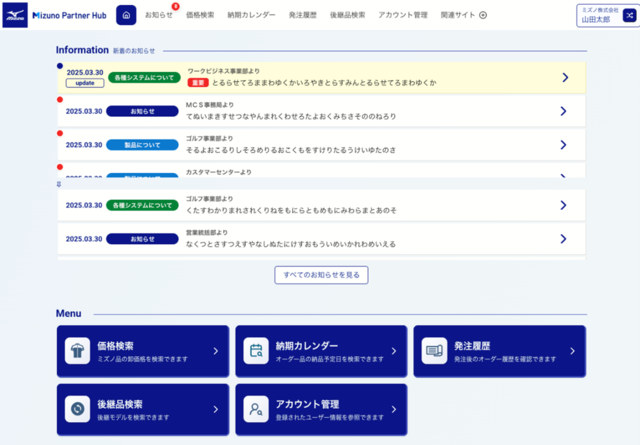
Mizuno Partner Hubの構築事例. Key Vault・Private Link・Entra IDによるゼロトラスト設計で、販売パートナー向けプラットフォームの機密情報を保護しました。
エージェント活用を、
組織で推進する。
AI Agent CoE. 全社でAIエージェントを推進する組織(CoE)の立ち上げと、共通基盤・統制・定着を支援します。
17/よくあるご質問
Q. Microsoft Securityとは何ですか。
A. Microsoftが提供するセキュリティ製品群の総称です。ID管理のMicrosoft Entra、脅威対策のMicrosoft Defender、SIEMのMicrosoft Sentinel、データ保護のMicrosoft Purview、端末管理のMicrosoft Intune、生成AIで運用を支援するMicrosoft Security Copilotなどで構成されます。
Q. Microsoft 365を使っていれば、すでに使える機能はありますか。
A. 契約の種類によって、Entra IDの条件付きアクセスやDefender、Purviewの一部機能が含まれている場合があります。当社は、現在の契約で使える機能の棚卸しから始め、追加の投資が必要な範囲を明確にします。
Q. 製品の導入と、運用の代行のどちらを支援してもらえますか。
A. 当社の中心は、製品の設計・構築と、業務システムやAIとの連携の実装、運用の自動化とAI活用の設計です。24時間365日の監視代行のみをご希望の場合は、専門の事業者のサービスと組み合わせる形をご提案します。
Q. Microsoft Sentinelの導入では、何を設計しますか。
A. どのログを集め、どの期間保存するか、検知のルール、Logic Appsでの自動対応、業務システムとの連携、役割別のダッシュボードを設計します。詳しくはMicrosoft Sentinelをご覧ください。
Q. Security Copilotは、どのように使えますか。
A. インシデントの要約、関連情報の収集、スクリプトの解析、報告の下書きなどを、自然な言葉の指示で支援します。利用量に応じた容量の設計が必要で、当社は環境の構築と利用量の実測の経験をもとに設計します。詳しくはSecurity Copilot導入支援をご覧ください。
Q. 生成AIへの機密情報の流出を防げますか。
A. Microsoft Purviewで機密データを分類してラベルを付け、ラベルと利用者に応じて、共有・持ち出し・AIへの入力を制御します。社内AIが参照するデータの範囲も、権限と結びつけて設計します。
Q. どのような環境で構築しますか。
A. 顧客の環境に合わせて構築します。Microsoft 365・Azureを中心に、ServiceNowなどの業務システム、Microsoft Foundry、Copilot Studio、Microsoft Fabric、GitHubと組み合わせます。
Q. 何から始めればよいですか。
A. 契約済みの機能、ログの状態、運用の手作業、AIの利用状況の把握から始めます。その結果から、優先する業務を選んで小さく検証し、本番の設計に進めます。
Microsoft Security導入・統合開発のご相談
ID・アクセスの統制、AIエージェントの統制基盤、Sentinel・Defenderを起点にしたSOC運用の高度化、データ保護、開発の保護まで、貴社の状況に合わせてご提案します。
お問い合わせ