01/Azure Front Doorとは
Azure Front Doorとは:Web・API・AIサービスの手前に置く、Microsoftのクラウドの入口
Azure Front Door(アジュール フロントドア)は、Webサイト、業務システム、API、AIサービスの手前に置き、利用者からのアクセスを最初に受け止めるMicrosoftのクラウドサービスです。世界中に置かれたMicrosoftの拠点で通信を受け、画面や画像を速く届け(CDN)、攻撃を入口で止め、正しい接続先へ振り分けます。
Webアプリケーションを守る仕組み(WAF、ウェブアプリケーションファイアウォール)と、大量の通信でサービスを止める攻撃(DDoS攻撃)への備えを、1つの入口にまとめられる点が特長です。裏側のサーバーをインターネットから直接見えなくする構成も取れるため、近年はセキュリティ対策の土台として使われています。当社はAzure PaaS開発の一部として、入口の設計から運用までを支援します。
Azure Front Doorを通したアクセスの流れ
利用者・外部取引先・会員・一般の利用者社外のシステムからの呼び出しAIサービスの利用者攻撃や不正なアクセス
→
 Azure Front Door(入口)世界中の拠点で通信を受け、近い場所から速く届ける大量の通信による攻撃を受け止めるWAFで不正な通信を止め、接続元を制限する正常に動いている接続先へ振り分け、記録を残す
→
裏側のサービス(配信元) Webアプリ(App Service)
 コンテナで動くアプリ(Container Apps)
 API(API Management)AIサービス・AIエージェントオンプレミスや他のクラウド
Microsoft Learn「Azure Front Door とは」の記載をもとに作図
Azure Front Doorを使うメリット
攻撃を入口で止められるWAFが、よく知られたWebへの攻撃や不正な通信を、裏側のサーバーに届く前に止めます。
大量の通信に耐えられる大量の通信でサービスを止める攻撃(DDoS攻撃)への基本的な備えが、最初から組み込まれています。
裏側のサーバーを隠せる裏側のサーバーへの直接のアクセスを断り、Front Door経由の通信だけを受け付ける構成にできます。
画面や画像を速く届けられる利用者に近い拠点から届け、よく使う画像などを一時的に保存して再利用します(CDN)。
止まりにくい接続先の状態を常に確かめ、正常に動いている接続先だけに通信を振り分けます。
証明書の更新を任せられる通信を暗号化する証明書を、Front Doorが発行し、自動で更新します。
料金プランはStandardとPremiumの2つです。Premiumでは、悪意のある自動プログラム(ボット)への対策や、裏側のサーバーとインターネットを通さずにつなぐPrivate Linkが使えます(プランの比較)。
02/注目される背景
Webサービスを狙う攻撃と国の注意喚起:システムの脆弱性の悪用とDDoS攻撃
Webサイトや業務システムを止める攻撃、システムの弱点(脆弱性)を突く攻撃は、毎年、国の機関から注意が呼びかけられている脅威です。インターネットに公開するサービスの入口をどう守るかは、企業にとって欠かせない対策になっています。
3位AIの利用をめぐるサイバーリスク2026年版で初めて選ばれました。AIサービスを公開する企業にとっても、入口の守りが論点になります。
4位システムの脆弱性を悪用した攻撃公開しているシステムの弱点を突く攻撃です。修正が終わるまでの間、入口で止める対策が役立ちます。
9位DDoS攻撃(分散型サービス妨害攻撃)多数の機器から一斉に大量の通信を送り、サービスを止める攻撃です。
出典:IPA「情報セキュリティ10大脅威 2026」[組織](2026年1月29日決定)
内閣サイバーセキュリティセンター(NISC)のDDoS攻撃への注意喚起
NISC(現・国家サイバー統括室)は2025年2月4日、2024年12月から2025年1月の年末年始に航空事業者、金融機関、通信事業者などへのDDoS攻撃が相次いだことを受け、注意喚起を出しました。今後も大規模な攻撃が起こる可能性を否定できないとし、被害を抑える対策と、被害を想定した対策を挙げています。すべての攻撃を未然に防げるものではないとしたうえで、身近な対策から進めるよう呼びかけています。
注意喚起が挙げる主な対策
被害を抑えるための対策海外などに割り当てられたIPアドレスからの通信の遮断DDoS攻撃の影響をなくす・減らすための専用の装置やサービスの導入CDN(コンテンツ配信ネットワーク)サービスの利用サーバーや通信回線の冗長化サーバーなどの設定の見直し
被害を想定した対策システムの重要度に基づく選別と分離平常時からの通信の監視と記録の保存異常な通信のときの通知の設定つながりにくいときに案内するページの設定連絡先一覧など発生時の対応手順の策定
NISC「DDoS攻撃への対策について(注意喚起)」(2025年2月4日)の記載をもとに作図
CDNやWAFの導入、海外からの通信の制限、平常時の監視、つながりにくいときの案内ページは、どれもインターネットの入口で行う対策です。Azure Front Doorは、これらを1つの入口で実現する手段の1つです(03 仕組み)。
03/仕組み
入口で守る5つの層:大量の通信・Webへの攻撃・ボット・裏側の保護・記録
Azure Front Doorのセキュリティ対策は、外側から順に5つの層で考えると分かりやすくなります。外側の層で止められなかった通信を内側の層で止め、すべての通信を記録します。
Azure Front Doorで入口を守る層(外側から)
層 1大量の通信を受け止める
通信の量で回線やサーバーをあふれさせる攻撃を、世界中の拠点で受け止めます。Front Doorに最初から組み込まれた備えです。DDoS攻撃への備え(ネットワークの層)
層 2Webへの攻撃を止める
Microsoftが用意する標準のルールで、よく知られた攻撃の手口を止めます。自社で決めるルールで、接続元のIPアドレス、国、一定時間のアクセス回数を制限できます。WAF:標準ルール(マネージドルール)・自社ルール(カスタムルール)・回数の制限
層 3悪意のある自動プログラムを見分ける
Microsoftの脅威情報をもとに、不正な自動プログラム(ボット)からのアクセスを見分けて止めます。ボット対策(Premium)
層 4裏側のサーバーを隠す
裏側のサーバーへの直接のアクセスを断り、Front Doorからの通信だけを受け付けます。Premiumでは、インターネットを通さずに裏側とつなげます。 Private Link(Premium)・Front Doorからの通信だけを許可する設定
層 5すべての通信を記録して見張る
アクセスとWAFの判定結果を記録し、異常な通信のときに通知します。セキュリティの監視基盤(Microsoft Sentinel)にも送れます。
 ログ・Azure Monitorでの監視と通知
守られた裏側のサービス(Webアプリ・API・AIサービス)
Microsoft Learn「Azure Front Door とは」「配信元への通信を保護する」の記載をもとに作図
注意喚起の対策と、Azure Front Doorでできること
注意喚起の対策
Azure Front Doorでできること
海外などからの通信の遮断
WAFの自社ルールで、国やIPアドレスの範囲を指定して通信を止める
専用の対策サービス・WAFの導入
Front Doorに組み込まれたDDoS攻撃への備えと、WAFを入口で使う
CDNサービスの利用
Front Door自体がCDNとして、世界中の拠点で通信を受けて分散する
サーバーや回線の冗長化
複数の接続先の状態を確かめ、正常な接続先へ自動で振り分ける
平常時の監視と異常時の通知
アクセスとWAFの記録を残し、Azure Monitorで通知を設定する
つながりにくいときの案内ページ
ルールの設定で、メンテナンス中や混雑時の案内ページへ切り替える
入口の対策でDDoS攻撃を完全に防げるわけではありません。回線やサーバーの冗長化、連絡体制の整備とあわせて備えます。
04/使いどころ
Azure Front Doorが向く場面と、API Management・Application Gateway・Entra IDとの役割分担
Azure Front Doorが力を発揮するのは、社外の利用者がインターネットからアクセスするサービスです。取引先や会員が使うポータル、公開しているWebサイト、外部に公開するAPI、AIサービスやAIエージェントの外部からの入口などが当てはまります。
取引先・会員向け取引先ポータル・会員サイト取引先や会員がログインして使うサービスの入口を守り、業務の時間帯に合わせて公開を切り替えます。
公開Webサイト企業サイト・EC・キャンペーンアクセスが集中する時期も速く表示し、攻撃による停止を防ぎます。
外部公開API取引先やアプリに公開するAPIAPI管理の手前に置き、不正な呼び出しや大量の呼び出しを入口で止めます。
AIサービスAIサービス・AIエージェントの外部からの入口AIを使うサービスを社外に公開するとき、入口の守りと接続元の制限をそろえます。
移行・刷新既存のWeb基盤のクラウド移行サーバーやWAF機器をクラウドの入口に置き換え、公開の方式を整理します。
複数の拠点・接続先複数のリージョンや接続先をまとめる複数の接続先を1つの入口にまとめ、障害時は正常な接続先へ切り替えます。
入口から裏側までの役割分担(構成例)
Azure Front Door社外からの入口。攻撃を止め、通信を振り分ける
→
→
→
顧客環境に合わせて構成します。社内だけで使うシステムでは、Application Gatewayや閉じたネットワークでの構成を選ぶ場合があります。
サービス
役割
向いている場面
Azure Front Door
世界中の拠点で通信を受ける、インターネットからの入口。WAFとCDNを含む
社外の利用者がいるWeb・API・AIサービス
 Application Gateway
1つの地域(リージョン)の中で通信を振り分ける入口。WAFを含む
社内向けや、閉じたネットワークの中のシステム
API Management
APIの公開・認証・利用量の管理
取引先や社内に公開するAPIを管理したい場合(API Management)
 Entra ID
利用者とアプリの本人確認と権限の管理
ログインや権限の管理をまとめたい場合(Entra ID)
05/当社の支援内容
入口の設計・WAFの設定と検証・裏側の保護・業務と連動した運用までの支援
Azure Front Doorは、置けば守れるサービスではありません。どの通信を許可し、どこで止め、止めた結果をどう確かめるかを決めて初めて、入口として働きます。当社は、設計・構築から、WAFの検証、業務の時間帯に合わせた運用の自動化までを支援します。
支援の流れ
支援 1入口の設計守る対象、利用者、プランを決める
→
支援 2・3WAFの設定と検証標準ルールと自社ルール、すり抜けの確認
→
支援 4裏側の保護とコード化直接のアクセスを断ち、構成をコードで管理
→
支援 5・6運用と監視業務と連動した切り替え、記録と通知
支援 1
公開入口の設計
守るサービス、利用者のいる場所、裏側の構成を整理し、StandardとPremiumのどちらを選ぶか、入口をいくつに分けるかを決めます。
組み合わせるサービス:Azure PaaS開発
支援 2
WAFのルール設計
Microsoftが用意する標準のルールと、接続元の制限や回数の制限などの自社ルールを組み合わせます。サービスごとに分けた設定にも対応します。
組み合わせるサービス:Agentic Security
支援 3
設定の検証とすり抜けの確認
IPv4とIPv6の両方の接続元、ルールの評価の順番などを、実際の通信と記録で確かめます。まず「検出だけ行う」設定で動かし、誤って止める通信がないかを見ます。
組み合わせるサービス:DevSecOps
支援 4 裏側の保護と構成のコード化
裏側のサーバーへの直接のアクセスを断ち、PremiumではPrivate Linkでつなぎます。入口の構成をコード(Terraform)で管理し、環境ごとに同じ構成を再現できるようにします。
組み合わせるサービス:Key Vault GitHub
支援 5 業務と連動した運用の自動化
営業時間やメンテナンス、夜間のデータ更新に合わせて、公開と案内ページを自動で切り替えます(Logic Apps)。
組み合わせるサービス:Power Platform
06/特長
安全な公開入口の設計・WAFの落とし穴まで確かめる検証・業務と連動した運用の自動化
特長 2/3WAFの落とし穴まで確かめる接続元の制限やルールの評価の順番など、設定したつもりで効いていない状態を、記録をもとに検証します。検証の結果は技術記事として公開しています。
特長 3/3業務の時間帯に合わせて公開を切り替える営業時間、メンテナンス、夜間のデータ更新に合わせて公開の状態を自動で切り替える仕組みを、お客様の本番の運用に組み込んでいます。
当社が検証で確かめた、WAF設定の2つの落とし穴
「設定したつもり」の制限が効いていない状態は、ログを見なければ気づけません。当社は、次のような挙動を自ら検証し、設計の確認項目にしています。
IPv4だけを止めて、IPv6から入れてしまう
起きたことIPv4のすべての接続元を拒否するルールを置いたのに、Front Door経由でアクセスできた。記録を見ると、IPv6のアドレスからのアクセスだった。
直し方IPv6のすべての接続元を拒否するルールを加え、両方を止める。設定後は記録で確かめる。
技術解説:WAFのカスタムルールでIP制限をする際の注意点
許可したIPからの通信が、標準ルールの検査を通らない
起きたこと特定の接続元を「許可する」ルールにすると、その通信には標準ルール(マネージドルール)の検査が行われなかった。
直し方「許可する接続元以外を拒否する」形のルールに変え、許可した接続元からの通信も標準ルールで検査する。
技術解説:IP制限をしながらマネージドルールを適用する方法
07/取り組み事例
取引先ポータルの公開制御・金融向けAI基盤の入口・AIエージェント基盤の外部接続口
当社は、公開しているお客様のシステムでの構築と運用、金融機関向けの基盤での構成づくり、AIエージェント基盤の設計で、Azure Front Doorを入口として使ってきました。
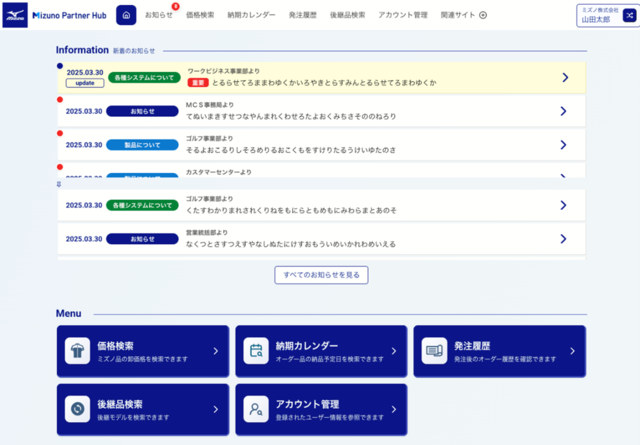
公開事例:取引先ポータル
ミズノ様 販売パートナー向けプラットフォーム「Mizuno Partner Hub」
全国数千社・数万人規模の販売ネットワークを支える取引先向けポータルで、クラウドの構成設計から運用設計までを支援しました。Azure Front Doorを入口に置き、Logic Appsで入口のルールを切り替えて、営業時間に合わせてメンテナンス中の表示へ自動で切り替えています。Private Link、Entra ID、Key Vault、Azure Monitorと組み合わせた構成です。
お知らせを見る

公開検証:WAF
WAFで接続元を制限しながら、標準ルールの検査も行う設定
接続元を許可するルールにすると標準ルールの検査が行われない挙動を確かめ、許可した接続元からの通信も検査する設定の方法を公開しました。
技術解説を見る(Zenn)
金融(構成づくり)コンタクトセンター向けAI基盤の入口
金融機関のコンタクトセンター向けAI基盤で、Premiumの入口、用途ごとに分けたWAFの設定、Private Linkによる裏側との接続を設計し、構成をコード(Terraform)で整えました。
08/顧客価値
攻撃によるサービス停止・裏側の露出・手作業の切り替え・設定漏れの解消と、役割別の効果
いまの課題
Azure Front Doorでの対応
得られる効果
攻撃でサービスが止まる不安がある
DDoS攻撃への備えとWAFを入口に置き、裏側に届く前に止める
サービスの停止と復旧対応のリスクが下がる
裏側のサーバーがインターネットから直接見えている
Front Doorからの通信だけを受け付け、PremiumではPrivate Linkでつなぐ
攻撃を受ける場所が入口の1か所にまとまる
メンテナンスのたびに公開を手作業で切り替えている
業務の時間帯に合わせ、公開と案内ページを自動で切り替える
夜間・休日の作業と切り替え漏れが減る
接続元の制限が効いているか確かめられていない
IPv4とIPv6の両方、ルールの順番を記録で検証する
設定したつもりの制限によるすり抜けを防げる
サービスごとに守り方がばらばら
入口とルールを1か所にまとめ、構成をコードで管理する
新しいサービスも同じ水準で守れる
役割別の効果
経営層・事業責任者公開サービスの停止のリスクを下げ、取引先や会員へのサービスを安定して提供できます。
事業部門・サービス責任者アクセスが集中する時期も表示が速く、メンテナンスの案内も自動で出せます。
情報システム部門入口のルールと記録を1か所で管理し、変更の履歴を残せます。
セキュリティ担当国の注意喚起が挙げる入口の対策を、記録と通知を含めて整えられます。
09/業界ユースケース
製造・小売・金融・EC・公共・AIサービスでの活用例と、向いている企業
業界
よくある状況
Azure Front Doorの使い方
製造・小売
取引先や販売店が使うポータルを、業務の時間帯に合わせて運用している
入口で守り、営業時間とメンテナンスに合わせて公開を自動で切り替える
金融
問い合わせ窓口やAIを使ったサービスを社外に公開し、裏側を厳しく守る必要がある
Premiumで裏側をインターネットから切り離し、用途ごとにWAFを分ける
EC・会員サービス
キャンペーンの時期にアクセスが集中し、不正なログインの試行もある
近い拠点から速く届け、回数の制限とボット対策で不正なアクセスを止める
公共・自治体
住民向けのサイトを安定して公開し続ける必要がある
海外からの通信の制限、案内ページへの切り替え、記録の保存をそろえる
サービス提供・API
取引先やアプリにAPIを公開している
API管理の手前に置き、不正な呼び出しや大量の呼び出しを入口で止める
AIサービス
AIを使うサービスやAIエージェントを社外から使えるようにしたい
外部からの接続口を1つにまとめ、本人確認や権限の管理と役割を分ける
向いている企業・取引先・会員・一般の利用者がインターネットから使うサービスがある・Azureでサービスを動かしている、または移行を考えている・サービスごとにばらばらな守り方を、入口でそろえたい・Front Door(Classic)を使っていて、移行が必要
別の方法が合う場合・社内だけで使い、インターネットに公開しないシステム(Application Gatewayや閉じたネットワークでの構成を検討します)・Web以外の通信(ファイル転送や独自の通信方式)が中心・24時間の監視と対応の代行だけを求めている(監視基盤の構築はMicrosoft Sentinelで支援します)
10/想定ROI
公開の切り替え・アクセス制限の変更・証明書の更新・攻撃時の初動の削減試算
取引先向けポータルと公開Webサイトを運用し、夜間の更新作業や接続元の制限の変更を手作業で行っている企業を想定した試算です。
作業
導入前
導入後
削減
公開とメンテナンス表示の切り替え
毎日2回 × 15分 × 年365日 = 年約180時間
業務の時間帯に合わせて自動で切り替え、例外だけ対応。年約20時間
▲89%
接続元の制限の変更
サービス5つ × 月2回 × 2時間 = 年240時間
入口のルールを1か所で変更し、コードで反映。年約60時間
▲75%
証明書の更新
サービス5つ × 年1回 × 4時間 = 年20時間
Front Doorが発行し、自動で更新。年約2時間
▲90%
攻撃が疑われるときの初動の調査
年6回 × 8時間 = 年48時間
入口の記録と通知から原因を絞り込む。年約18時間
▲63%
Azure Front Doorとログの保存には利用料がかかります。STEP 1で現行の作業時間と通信量を測り、貴社の条件で算出します。
11/他の手段との違い
自社のWAF機器・アプリごとの接続元の制限・Application Gatewayとの比較
公開サービスの入口を守る方法は1つではありません。当社は、利用者のいる場所、守る対象の数、運用の体制に合わせて方法を選び、組み合わせます。
方法
特徴
選ぶ目安
自社のWAF機器・サーバー
細かく制御できるが、機器の更新と、大量の通信に耐える回線の用意が必要
既存の設備を使い続ける場合に
アプリごとに接続元を制限
すぐに始められるが、サービスが増えるほど設定がばらばらになり、確認が難しい
公開するサービスが1つの場合に
Application Gateway+WAF
1つの地域の中で通信を振り分け、WAFで守る
社内向けや、閉じたネットワークのシステムに
他社のCDN・WAFサービス
入口で守れるが、Azureの裏側との閉じた接続や、Azureでの記録の一元化は別の作業が必要
Azure以外が中心の場合に
Azure Front Doorを当社が設計・運用
入口・WAF・裏側の保護・記録をまとめ、業務と連動した運用まで組み込む
Azureで社外向けのサービスを公開する場合に
12/ガバナンス
WAFの段階的な切り替え・ルール変更の承認と記録・構成のコード管理・ログの監視
入口のルールは、一度決めたら終わりではありません。新しいサービスの公開、取引先の追加、攻撃の変化に合わせて見直します。導入の最初に、次の点を決めます。
WAFの段階的な切り替え最初は「検出だけ行う」設定で動かし、誤って止める通信がないかを確かめてから「止める」設定に切り替えます。
ルール変更の承認と記録接続元の追加や例外の設定は、誰が承認し、どこに記録するかを決めます。
構成のコード管理入口の構成をコード(Terraform)で管理し、変更の履歴と見直しを残します(DevSecOps)。 裏側への直接のアクセスの禁止Front Doorを通らないアクセスを断つ設定を、すべての裏側のサービスでそろえます。
定期的な見直し新しいサービスの公開や攻撃の変化に合わせ、ルールと例外を定期的に見直します。
13/当社について
Microsoftの認定パートナーとしてのAzure PaaS開発・セキュリティ設計の支援
Microsoft AI Innovation Partner of the Year 2024
マイクロソフト製品の活用でAI分野に革新を起こしたパートナーに贈られる賞の初代受賞パートナーです(受賞のお知らせ)。
Microsoftの上位パートナー認定
Microsoft Solutions Partnerに加え、上位資格の「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」を取得しています(認定のお知らせ)。
Azure PaaSの設計・構築
Azure PaaS開発として、Webアプリ、API、AIサービスの基盤を、設計から運用まで支援しています。
14/はじめ方
現状の入口の棚卸しから試験導入・本番切り替えまでの5ステップのスタートプラン
最初は1つの公開サービスに絞り、WAFを「検出だけ行う」設定で動かして、止めるべき通信と止めてはいけない通信を確かめてから、本番の入口を切り替えます。
1
STEP 1 現状の入口の棚卸し
公開しているサービス、接続元の制限、証明書、手作業の切り替えを洗い出し、現行の作業時間と通信量を測ります。ROI試算の前提もここで確かめます。
2
STEP 2 入口の設計
プラン、入口の分け方、WAFのルール、裏側の保護の方法を決めます。
3
STEP 3 検出だけ行う設定での試験導入
1つのサービスで、WAFを「検出だけ行う」設定で動かし、記録から止めるべき通信と止めてはいけない通信を確かめます。
4
STEP 4 本番の切り替え
ルールを調整して「止める」設定に切り替え、裏側への直接のアクセスを断ちます。構成はコードで管理します。
5
STEP 5 運用の自動化と展開
業務の時間帯に合わせた切り替え、記録と通知を整え、他のサービスへ広げます。X-Tech FDEで現場に入り込んで伴走します。
15/関連ソリューション

AzureでWeb・API・AIの基盤を作る
Azure PaaS開発. Webアプリ、API、AIサービスの基盤を、Azureのサービスで設計・構築します。
16/よくあるご質問
Q. Azure Front Door(アジュール フロントドア)とは何ですか。
A. Webサイト、業務システム、API、AIサービスの手前に置き、利用者からのアクセスを最初に受け止めるMicrosoftのクラウドサービスです。世界中の拠点で通信を受けて速く届け(CDN)、WAFとDDoS攻撃への備えで攻撃を入口で止めます。
Q. WAF(ウェブアプリケーションファイアウォール)とは何ですか。
A. Webアプリケーションへの攻撃を見分けて止める仕組みです。Front DoorのWAFでは、Microsoftが用意する標準のルール(マネージドルール)と、接続元の制限などの自社ルール(カスタムルール)を組み合わせます。
Q. DDoS攻撃は完全に防げますか。
A. 完全に防ぐことはできません。Front Doorは大量の通信への基本的な備えとWAFによる対策を提供しますが、国の注意喚起でも、すべての攻撃を未然に防げるものではないとされています。冗長化、監視、案内ページ、連絡体制とあわせて備えます。
Q. StandardとPremiumの違いは何ですか。
A. Premiumでは、悪意のある自動プログラム(ボット)への対策と、裏側のサーバーとインターネットを通さずにつなぐPrivate Linkが使えます。守る対象と求める水準に合わせて選びます。
Q. Front Door(Classic)を使っています。対応は必要ですか。
A. Microsoftは、Front Door(Classic)を2027年3月31日に提供終了とし、StandardまたはPremiumへの移行を案内しています。当社は、設定の移行とWAFのルールの見直しを含めて支援します。
Q. Application Gatewayとは何が違いますか。
A. Front Doorは世界中の拠点で通信を受けるインターネットからの入口で、Application Gatewayは1つの地域の中で通信を振り分ける入口です。社外向けのサービスにはFront Door、社内向けや閉じたネットワークのシステムにはApplication Gatewayを選ぶことが多く、組み合わせる構成もあります。
Q. 国内向けのサービスでも使う意味はありますか。
A. あります。攻撃を入口で止める、海外からの通信を制限する、裏側のサーバーを隠す、証明書の更新を任せるといった効果は、利用者が国内だけでも得られます。
Q. オンプレミスや他のクラウドのサーバーにも使えますか。
A. 使えます。Front Doorの裏側には、Azureのサービスに加え、インターネットからつながるオンプレミスや他のクラウドのサーバーも置けます。
Q. AIサービスやAIエージェントの入口にも使えますか。
A. 使えます。当社は、AIエージェントの統制基盤でFront Doorを外部からの接続口に置き、APIの管理(API Management)や本人確認と権限(Entra ID)と役割を分けた構成を設計しています。
Azure Front Doorの設計・構築に関するご相談
公開サービスの入口の見直し、WAFの設定と検証、Classicからの移行、業務と連動した運用まで、貴社の状況に合わせてご提案します。
お問い合わせ
 記録・監視と