HOME/ビジネス/AIソリューション/Microsoft Defenderソリューション

Microsoft Defenderソリューション
AIエージェント・クラウド・⁠開発環境の統合セキュリティ

Microsoft社の「Microsoft Defender」を中核に、クラウドの態勢管理、GitHubと連携したDevSecOps、AIによるコードの脆弱性検査、AIエージェントのセキュリティ、検知から対応までの自動化を設計・⁠実装します。Microsoft Entra ID・Microsoft Purviewと組み合わせ、AI活用を広げながら守る仕組みを整えます。

01/概要

Microsoft Defenderとは:エンドポイント・ID・メール・⁠クラウドの脅威を検知・⁠対応するセキュリティ製品群

Microsoft Defenderは、PCやサーバー、ユーザーID、メール、SaaS、クラウドのワークロードまでを対象に、脅威の予防・⁠検知・⁠調査・⁠対応を行うMicrosoftのセキュリティ製品群です。個々の製品のシグナルをまとめて扱うXDR(拡張検出と対応)と、クラウド環境の設定不備や攻撃経路を管理するクラウドセキュリティの2つに大きく分かれ、SIEMのMicrosoft Sentinelと組み合わせて運用されます。

領域
役割
主な製品・機能
XDR
エンドポイント・ID・メール・SaaSのシグナルをまとめ、攻撃を検知・⁠調査・⁠対応する
Defender for Endpoint、Defender for Identity、Defender for Office 365、Defender for Cloud Apps
クラウドセキュリティ
クラウド環境とコードの設定不備・⁠攻撃経路を管理し、ワークロードを保護する
Defender for Cloud(CSPM、攻撃経路分析、ワークロード保護、DevOpsセキュリティ)
連携する製品
検知した脅威を相関分析し、調査と対応を自動化する
Microsoft Sentinel(SIEM)、Logic Apps(プレイブック)、Microsoft Entra ID、Microsoft Purview

02/注目される背景

AIエージェント・AI生成コード・⁠マルチクラウドで広がる攻撃対象領域

企業のAI活用は、社内文書を参照する生成AIから、企業データや業務システムに接続して判断・⁠実行を担うAIエージェントへと広がっています。開発の現場ではAIが書くコードが増え、クラウドの利用も複数の環境にまたがります。守る対象がエンドポイントやIDだけでなく、エージェント、コード、パイプライン、クラウドの設定にまで広がり、それぞれを別々の製品と担当で見ていると、全体のリスクを説明できなくなります。

AIエージェントの把握と統制

部門ごとに作られたAIエージェントや、許可されていないAIツールの利用(シャドーAI)を、誰も一覧できない。

AIが書くコードの脆弱性

AIによる開発でコードの量と速度が増え、人手のレビューだけでは脆弱性の確認が追いつかない。

シークレットと依存関係

APIキーなどの資格情報の混入や、脆弱なライブラリの利用が、本番に出るまで気付かれない。

クラウド設定の不備

複数のサブスクリプションやクラウドにまたがり、設定不備と攻撃経路の優先度が付けられない。

アラートの過多

製品ごとに通知が届き、調査に必要な情報が分散して、対応が担当者の経験に依存する。

検知が開発に戻らない

見つかった問題が開発チームの作業として起票されず、同じ種類の不備が繰り返される。

03/構成要素

統合セキュリティの6つのレイヤー:クラウド・DevSecOps・AIコード・AIエージェント・SecOps・IDとデータ

Defenderを中核に、開発から運用までの各レイヤーで何を守り、どの製品を組み合わせるかを整理します。

CLOUD SECURITY

Cloud Security

Defender for Cloudで、クラウドリソースの設定、セキュリティ態勢(CSPM)、攻撃経路を可視化し、改善の推奨事項を優先度順に示します。
DEVSECOPS

DevSecOps

GitHub Advanced Securityのコード・⁠シークレット・⁠依存関係のスキャン結果をDefender for Cloudに集め、コードとIaCのエージェントレススキャンと組み合わせます。
AI CODE SECURITY

AIコードセキュリティ

Microsoft MDASHの検証済みの指摘をDefenderに集約し、GitHub Copilotでの修正案と開発者のレビューにつなげます。
AGENT SECURITY

AIエージェントセキュリティ

Microsoft Agent 365で管理するAIエージェントに、Defenderの脅威検知、Entraの権限、Purviewのデータ保護を適用します。
SECOPS

SecOps

Defender XDRとMicrosoft Sentinelで脅威を相関分析し、Logic Appsのプレイブックで通知・⁠対応・⁠起票を自動化します。
IDENTITY & DATA

IDとデータ

Microsoft Entra IDで人とエージェントのアクセスを、Microsoft Purviewで機密データの分類と持ち出しを管理し、Defenderの検知と結び付けます。

04/進め方

セキュリティ運用のライフサイクル:資産の可視化から開発へのフィードバックまで

Defenderは、有効にするだけではアラートが増えるだけで終わりがちです。守る資産をつなぎ、優先度の付け方と対応の流れを決め、検知の結果を開発と運用の改善に戻す運用として設計します。

STEP 1資産と接続の把握Azureのサブスクリプション、GitHubのOrganization、エンドポイント、AIエージェントをDefenderに接続します。
STEP 2態勢評価セキュアスコアと推奨事項から、設定不備とコードの脆弱性の現状を把握します。
STEP 3攻撃経路と優先度攻撃経路の分析と業務上の重要度から、対応する順番を決めます。
STEP 4検知ルールとアラート設計通知先、重大度、抑制の条件を決め、担当者に届くアラートを絞り込みます。
STEP 5調査・⁠対応の自動化Sentinelの分析ルールとLogic Appsのプレイブックで、定型の調査と対応を自動化します。
STEP 6開発へのフィードバック検知した問題をGitHub Issueとして起票し、修正と再発防止を開発の流れに戻します。
検知から改善への流れ
GitHub・クラウド→Defender for Cloud→Microsoft Sentinel→Logic Apps→GitHub Issue
GitHubのスキャン結果とクラウドの態勢をDefender for Cloudに集め、Microsoft Sentinelで相関分析し、Logic Appsのプレイブックで通知やGitHub Issueの起票まで自動でつなぎます。

05/当社の支援

Defender × Entra × Purview:脅威・ID・データの役割分担で守るMicrosoft Security

Microsoft Defender自体の提供元はMicrosoft社で、当社は設計・⁠実装・⁠運用・⁠定着を担います。当社はMicrosoft FoundryやCopilot StudioでAIエージェントを開発し、GitHubでAI駆動開発を進めてきました。その開発環境とエージェントを、脅威を扱うDefender、IDとアクセスを扱うMicrosoft Entra ID、データとコンプライアンスを扱うMicrosoft Purviewの役割分担で守ります。

THREAT / PROTECTION

Microsoft Defender

エンドポイント、クラウド、コード、AIエージェントへの脅威を検知・⁠調査・⁠対応し、セキュリティ態勢を管理します。
IDENTITY / ACCESS

Microsoft Entra ID

人とAIエージェントのIDに、条件付きアクセスと最小権限を適用し、過剰な権限を見直します。
DATA / COMPLIANCE

Microsoft Purview

機密データを分類・⁠保護し、AIエージェントに渡すデータと持ち出しを統制し、監査の記録を残します。

06/支援メニュー

6つの支援メニュー:クラウド態勢管理からAIエージェントセキュリティまで

お客様の開発・⁠クラウド・AI活用の段階に合わせて、必要なメニューから組み合わせます。

01

クラウドセキュリティ態勢管理

Defender for CloudでAzureなどのクラウド環境を接続し、セキュアスコア、推奨事項、攻撃経路の分析をもとに、設定不備の改善計画と運用を設計します。
02

GitHub × Defender for CloudのDevSecOps

GitHubのOrganizationをDefender for Cloudに接続し、GitHub Advanced Securityのスキャン結果とコード・IaCのスキャンを一元監視します。検知はLogic Apps経由でGitHub Issueに起票します。
03

AIコードセキュリティ

Microsoft MDASHの利用条件の確認、Foundry・Entra ID・GitHub・Azure DevOpsを含む環境の準備、指摘のトリアージと承認・⁠記録の流れを、AI生成コードを含む開発プロセスに組み込みます。
04

AIエージェントセキュリティ

Microsoft Agent 365を軸に、エージェントの把握、過剰な権限の発見、リスクのある操作の検知、脅威の調査を、Defender・Entra・Purviewの組み合わせで設計します。
05

SecOps・監視と対応の自動化

Defender XDRとMicrosoft Sentinelの分析ルール、Logic Appsのプレイブックを設計し、通知・⁠調査・⁠対応・⁠起票までの流れを自動化します。
06

脅威モデリングとセキュア開発ライフサイクル

STRIDEによる脅威モデリング、コード・⁠シークレット・⁠依存関係のスキャン、ペネトレーションテストなどの専門サービスを、開発の工程ごとに組み合わせる計画を作ります。

07/特長

特長 1/4

GitHubからクラウドまでを横断するDevSecOps設計

クラウドの設定監視だけでなく、GitHubのリポジトリからAzureの実行環境までを、Defender for Cloudの1つの画面で扱えるように設計します。GitHub Advanced Securityで見つけたコードとシークレットの問題、IaCの設定不備、クラウドの攻撃経路を並べて優先度を決め、検知した問題はGitHub Issueとして開発チームに戻します。当社はGitHub認定パートナーとして、Agentic DevOpsの設計・⁠導入も支援しています。

特長 2/4

AIが書くコードを、AIで検査して人が承認する流れ

Microsoft MDASHが探索・⁠検証した脆弱性の指摘をDefenderに集約し、脅威の情報や実行時のシグナルと並べて優先度を付けます。修正案はスキャン結果(SARIF)をもとにGitHub Copilotで作り、開発者がレビューして適用します。複数の手段の違いはAIコードセキュリティ比較で整理しています。

特長 3/4

AIエージェントのID・権限・⁠データ・⁠実行までを守る

当社はMicrosoft FoundryやCopilot StudioでAIエージェントを開発してきました。そのエージェントをMicrosoft Agent 365で登録・⁠管理し、Defenderで脅威の検知と調査を、Entraで権限を、Purviewでデータの扱いを統制します。エンドポイントとSaaSの利用状況から、許可されていないAIツールの利用も把握します。

特長 4/4

検知を、開発と運用の改善につなげるSecOps

Defender XDRとMicrosoft Sentinelで相関分析した結果を、Logic Appsのプレイブックで通知・⁠対応・⁠起票まで自動化します。どこまでを自動で行い、どこで人が承認するかを先に決め、Agentic Securityの考え方に沿って、AIエージェントをセキュリティ運用そのものにも活用します。

08/顧客価値

課題・⁠打ち手・⁠価値の因果と、役割別の効果

よくある課題
Defenderを中核に行うこと
得られる価値
アラートが多く、優先度が付けられない
Defender XDRとSentinelで相関分析し、攻撃経路と業務の重要度で並べる
対応すべき事象から順に、少ない人数で対応できる
コードの脆弱性とクラウドの設定不備を別々に見ている
GitHubとクラウドをDefender for Cloudに接続し、一元監視する
開発から本番までのリスクを1つの画面で説明できる
AIが書くコードのレビューが追いつかない
MDASHとGHASで検査し、検証済みの指摘をトリアージして開発者が承認する
レビューの範囲を広げながら、修正の判断は人に残せる
社内のAIエージェントの権限と動作を把握できない
Agent 365で登録し、Defender・Entra・Purviewで脅威・⁠権限・⁠データを統制する
AIエージェントの全社展開を、統制を保ったまま進められる
検知した問題が開発に戻らない
Logic AppsでGitHub Issueに起票し、修正と再発防止を開発の流れに組み込む
同じ種類の不備が減り、セキュリティ対応が開発の作業として回る

CISO・経営層

クラウド、開発、AIエージェントにまたがるリスクを1つの体系で把握し、対策の優先度と投資の根拠を説明できます。

セキュリティ運用(SOC)

相関分析と自動化で、調査の手間を減らし、判断が必要な事象に集中できます。

開発チーム

コードとシークレットの問題を、GitHubのプルリクエストやIssueの中で受け取り、普段の開発の流れで修正できます。

AI推進・DX部門

AIエージェントの権限、データの扱い、脅威への備えを説明でき、PoCから本番・⁠全社展開への審査を通しやすくなります。

09/ユースケース

業界別ユースケースと、適合する企業・Discovery質問

FINANCE

金融・保険

顧客情報を扱う業務システムとAIエージェントに、ID・データ・⁠脅威の統制を揃え、監査に必要な記録を残します。
MANUFACTURING

製造業

設計・⁠生産のシステムと開発環境を横断して監視し、サプライチェーンを含む依存関係の脆弱性を管理します。
INFRASTRUCTURE

交通・インフラ

止められない業務システムで、自動対応の範囲と人の承認を分け、検知から復旧までの流れを整えます。
RETAIL

流通・EC

顧客向けアプリの開発速度を保ちながら、シークレットの混入やクラウドの設定不備を本番前に見つけます。
SOFTWARE

ソフトウェア・SaaS

AI駆動開発で増えるコードを、MDASHとGHASで検査し、修正をプルリクエストの流れで回します。
PUBLIC

公共・教育機関

多数の利用者とエンドポイントを抱える環境で、IDの保護と脅威の検知・⁠対応を一体で運用します。
適合する企業
  • Microsoft 365・Azure・GitHubを利用している、または利用を予定している
  • AIエージェントやAI駆動開発を、個別部門から全社へ広げようとしている
  • Defenderのライセンスはあるが、運用やアラート対応が定まっていない
  • 開発チームとセキュリティ担当の間で、指摘の受け渡しが滞っている
適合しにくい企業
  • Microsoft以外のセキュリティ製品群に統一しており、移行や併用の予定がない
  • 自社で開発やAIエージェントの運用を行っておらず、端末の保護のみを求めている
  • 検知の運用を担う担当者や体制を、当面置けない
最初の打ち合わせでお聞きすること
  1. Microsoft Defenderのどの製品とライセンスを、どの範囲で利用していますか。
  2. Azureのサブスクリプション、GitHubのOrganization、他のクラウドの利用状況を教えてください。
  3. アラートの通知先と、調査・⁠対応を担う担当者や外部委託先は決まっていますか。
  4. コードのセキュリティレビューは、いつ、誰が、どの範囲で行っていますか。
  5. 社内で作られているAIエージェントの数と、その権限・⁠データ接続を把握していますか。
  6. 自動で対応してよい処理と、人の承認が必要な処理の線引きはありますか。

10/想定ROI

アラート対応・⁠脆弱性管理・⁠監査準備の工数試算

従業員数千人規模、セキュリティ運用担当5名、開発リポジトリ100件程度の企業を想定した年間の試算です。PoCで現行工数を測り、お客様の数値で置き換えます。

項目
前提
現状
導入後
削減(年)
アラートの一次トリアージ
月1,500件のアラートを、相関分析と自動化で絞り込み
15分/件
6分/件
約2,700時間
脆弱性指摘の起票・⁠割り当て
月120件のコード・IaCの指摘を、GitHub Issueへ自動起票
30分/件
10分/件
約480時間
インシデント調査の証跡収集
年60件。端末・ID・クラウドのログを横断して収集
8時間/件
3時間/件
約300時間
クラウド設定不備の棚卸し
推奨事項と攻撃経路の分析で、確認対象を絞り込み
月40時間
月15時間
約300時間
監査・⁠報告の準備
年4回、態勢と対応状況を報告
60時間/回
20時間/回
約160時間
合計 年間約3,900時間の工数削減(試算)
Microsoft Defender・Microsoft Sentinelのライセンス・⁠従量課金と、当社の支援費用は含みません。

11/他の手段との違い

製品ごとの個別導入・⁠監視の外部委託との違い

観点
製品ごとの個別導入
監視の外部委託のみ
当社のDefenderソリューション
対象範囲
製品ごとに守る範囲が分かれる
監視の対象は運用中の環境が中心
クラウド・⁠開発・AIエージェント・IDとデータを1つの体系で設計する
開発との接続
スキャン結果が開発の作業にならない
開発プロセスは委託の範囲外
検知をGitHub Issueやプルリクエストに戻す
AIエージェント
従来の端末・ID保護の延長で扱う
エージェント固有のリスクは扱いにくい
Agent 365を軸に、権限・⁠データ・⁠脅威を統制する
自動化と判断
アラートが増え、判断が担当者に集中する
判断の基準が社内に残りにくい
自動対応の範囲と承認の線引きを、組織に合わせて設計する
運用の定着
設定した時点で止まりやすい
社内に知見が蓄積しにくい
運用設計と手順を残し、社内で回せる状態にする

12/ガバナンス

自動対応の範囲と責任分界:セキュリティ運用・⁠開発・AIエージェント所有者

検知から対応までを自動化するほど、どこまでを自動で行い、どこで人が判断するかを先に決めておく必要があります。影響の小さい処理は自動化し、業務を止める隔離や権限の取り消し、コードの修正は担当者の承認を経る流れに設計します。

CISO・セキュリティ責任者

守る対象と優先度、自動対応の範囲、例外の扱いを決め、運用の結果を評価します。

セキュリティ運用(SOC)

アラートを調査し、プレイブックによる自動対応の結果を確認し、検知ルールを改善します。

開発チーム・⁠リポジトリ管理者

コードとシークレットの指摘を受け取り、修正を承認・⁠適用します。

クラウド基盤の管理者

Defender for Cloudの推奨事項に沿って設定を改善し、例外の理由を記録します。

AIエージェントの所有者

エージェントの目的、権限、接続するデータを定め、Agent 365での登録と見直しを担います。

監査・⁠リスク管理

検知と対応の記録、承認の履歴、例外の判断を確認します。

13/当社について

Microsoftソリューションパートナーとしての認定と、AI・開発・⁠セキュリティの実績

Microsoft ソリューションパートナー

Data & AI と Digital & App Innovation の認定を取得し、Azure PaaS開発、クラウドネイティブ、マネージドサービスを提供しています。

AI Platform on Microsoft Azure Specialization

第三者審査で全要件に適合し、更新認定を取得しました。AIエージェントの全社展開に向けて、Microsoft Entra ID、Microsoft Purview、Microsoft Defenderなどへ対応領域を広げています。

Agentic DevOps with Microsoft Azure and GitHub Specialization

AI Platformとあわせて2領域のSpecializationを取得し、AI基盤からGitHubを活用したDevOpsまでを扱います。

Microsoft AI Innovation Partner of the Year 2024

マイクロソフト製品の活用でAI分野に革新を起こしたパートナーとして、初代の受賞パートナーに選ばれました。

14/はじめ方

スタートプラン:対象領域を1つ選んで始める5ステップ

全社の環境を一度に対象にせず、クラウドのサブスクリプション、GitHubのOrganization、AIエージェントのいずれか1つの領域で運用を検証してから広げます。

STEP 1現状アセスメントDefenderのライセンスと有効化の状況、クラウド・GitHub・AIエージェントの構成、アラート対応の流れを整理します。
STEP 2対象領域の選定サブスクリプション、Organization、AIエージェントのいずれかから、効果を測りやすい領域を1つ選びます。
STEP 3PoCDefender for Cloudの接続、GitHubとの統合、検知ルールとプレイブックを対象領域で動かし、現行工数と比べます。
STEP 4運用設計とロードマップ自動対応の範囲、承認、担当、対象の広げ方、コストの計画を作ります。
STEP 5全社展開と定着対象を順に広げ、検知ルールとプレイブックの改善を運用として回します。
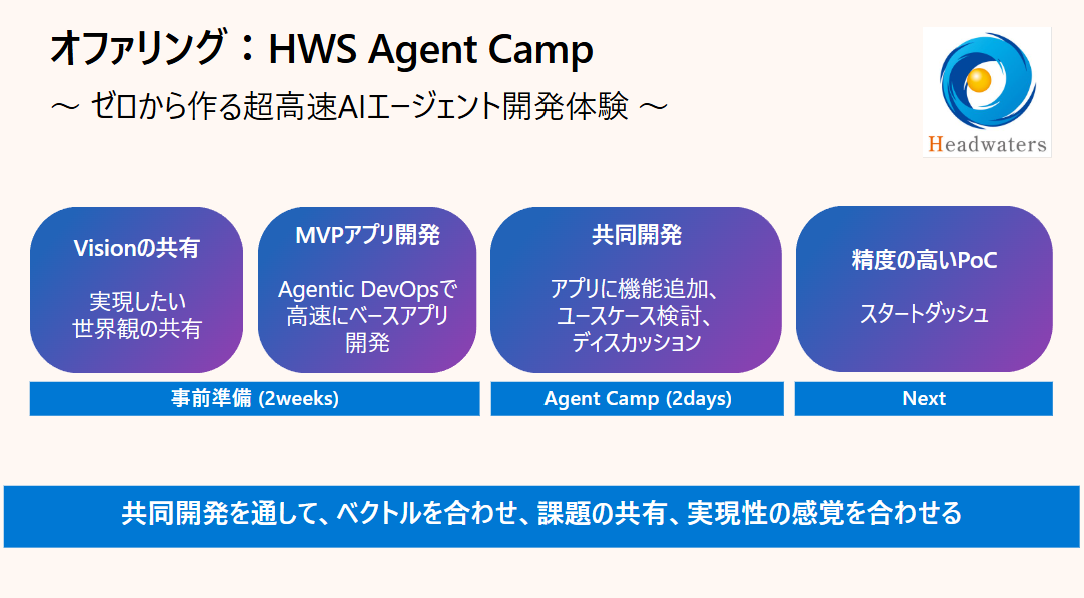
AIエージェントから始める場合守る対象のAIエージェントは、HWS Agent Campの2日間の集中ハッカソンで、権限と承認の設計を含めて試作できます。

15/関連ソリューション

Microsoft MDASH

100超の専門AIが、 コードの脆弱性を実証する。

Microsoft MDASH. 100を超える専門AIエージェントがコードの脆弱性を探索・⁠検証・⁠実証する、Microsoft Securityのスキャナーです。

GitHub Advanced Security

GitHub上で、 シークレットとコードを守る。

GitHub Advanced Security. シークレットの流出防止と、コード・⁠依存関係の脆弱性対策をGitHub上で行う機能群です。

AIコードセキュリティ比較|MDASH・Claude Security・GHAS

3つの手段を、 多層防御で組み合わせる。

AIコードセキュリティ比較|MDASH・Claude Security・GHAS. 3つのAIコードセキュリティの違いと推奨構成を整理しています。

Claude Security

推論でコードを調べ、 修正案まで提案する。

Claude Security. コードベースの脆弱性を推論で探索し、敵対的に検証して、修正パッチまで提案します。

GitHub認定パートナー Agentic DevOps

AIが書くコードの、 開発プロセスを守る。

GitHub認定パートナー Agentic DevOps. GitHub認定パートナーとして、Agentic DevOpsを含むGitHub活用の設計・⁠導入を支援します。

Microsoft Agent 365

AIエージェントを、 登録・ID・権限で統制する。

Microsoft Agent 365. 組織内のAIエージェントを可視化し、ID・権限・⁠データ保護・⁠脅威検知を一元的に統制します。

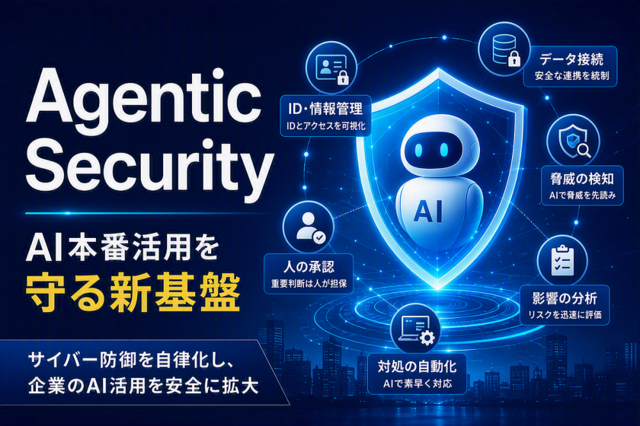
Agentic Security

AIエージェントの セキュリティ運用を設計する。

Agentic Security. AIエージェントのID・権限・⁠データ接続・⁠実行履歴を把握・⁠保護する運用基盤です。

Microsoft Entra ID統合開発

人とエージェントのIDを、 ゼロトラストで守る。

Microsoft Entra ID統合開発. ユーザーとAIエージェントの認証・⁠認可を設計します。

Microsoft Foundry(Azure AI Foundry)エージェント

Azure上のエージェント基盤を、 統制して運用する。

Microsoft Foundry(Azure AI Foundry)エージェント. モデルの選定・⁠評価・⁠デプロイと、エージェントの運用を支援します。

AI Platform on Microsoft Azure Specialization更新

AIの実装からガバナンスまで、 第三者審査で確認。

AI Platform on Microsoft Azure Specialization更新. Microsoft Defenderを含むセキュリティとガバナンスへ対応領域を広げています。

X-Tech FDE(フォワードデプロイエンジニアリング)

対象業務と責任分界を、 先に設計する。

X-Tech FDE(フォワードデプロイエンジニアリング). 対象業務、企業データ、権限、例外、品質要件、導入・⁠定着を現場で設計します。

HWS Agent Camp

最初の1業務を、 2日間で試作する。

HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソンで、AIエージェントのプロトタイプを構築します。

16/よくあるご質問

Q. Microsoft Defenderとは何ですか。A. エンドポイント、ID、メール、SaaS、クラウドのワークロードを対象に、脅威の予防・⁠検知・⁠調査・⁠対応を行うMicrosoftのセキュリティ製品群です。詳しくはMicrosoft Learn(Defender XDR)とMicrosoft Learn(Defender for Cloud)をご覧ください。
Q. ヘッドウォータースは何を担いますか。A. Defender自体の提供元はMicrosoft社で、当社は設計・⁠実装・⁠運用・⁠定着を担います。クラウドの態勢管理、GitHubとの統合、AIコードセキュリティ、AIエージェントのセキュリティ、検知と対応の自動化を、お客様の環境に合わせて組み合わせます。
Q. 端末へのDefender導入だけを依頼できますか。A. ご相談いただけますが、当社の支援の中心は、クラウド・⁠開発環境・AIエージェントまでを含めた設計と運用です。端末の保護を入口に、対象を段階的に広げることもできます。
Q. Microsoft Purviewとはどう違いますか。A. Defenderは脅威の検知と対応、Microsoft Purviewは機密データの分類・⁠保護とコンプライアンス、Microsoft Entra IDはIDとアクセスを扱います。当社は3つを役割分担させて設計します。
Q. Microsoft Sentinelは必要ですか。A. Defender XDRだけでも検知と対応はできます。複数のログを相関分析したい場合や、Logic Appsで対応を自動化したい場合に、Microsoft Sentinelとの組み合わせを検討します。
Q. GitHub Advanced Securityとどう組み合わせますか。A. GitHubのOrganizationをDefender for Cloudに接続し、GitHub Advanced Securityのスキャン結果をクラウドの態勢と並べて一元監視します。接続の要件はMicrosoft Learnに示されています。
Q. AIエージェントのセキュリティにどう使いますか。A. Microsoft Agent 365で登録・⁠管理するAIエージェントに、Defenderの脅威検知と調査、Entraの権限管理、Purviewのデータ保護を適用します。機能ごとの提供状態は、導入時にMicrosoftの最新情報で確認します。
Q. MDASHとの関係を教えてください。A. Microsoft MDASHは、Defenderと連携してコードの脆弱性を探索・⁠検証するAIスキャナーです。当社は利用条件の確認から、指摘のトリアージと承認の流れの設計までを支援します。
Q. どこから相談すればよいですか。A. クラウド、開発環境、AIエージェントのどの入口からでも相談できます。対象の領域を1つ選び、現状を整理するところから始めます。

Microsoft Defenderソリューションのご相談

クラウド、開発環境、AIエージェントのどの入口からでも、現状の整理からご相談いただけます。