HOME/ビジネス/Azure関連サービス/API Management

Azure API Management(APIM)支援
API統合とAI Gateway構築、AIモデル・MCP・A2Aの接続統制

業務APIとAIモデル、MCPサーバー、AIエージェントへの接続を1つのゲートウェイに集め、認証・⁠利用量・⁠安全性・⁠ログの面から統制する仕組みの設計・⁠構築・⁠検証を支援します。

01/概要

Azure API Management(APIM)とは:APIの公開と利用をまとめて管理するAPIゲートウェイ

Azure API Management(APIM、エーピーアイエム)は、Microsoftが提供するAPI管理サービスです。アプリと業務システムの間にAPIゲートウェイとして入り、認証、流量制御(レート制限・⁠クォータ)、変換、キャッシュ、ログを、バックエンドのコードを変えずにポリシーで追加できます。API利用者向けの開発者ポータルも備えています。

近年は、このゲートウェイの機能を生成AIに広げた「AI Gateway(AIゲートウェイ)」として、AIモデルのAPI、MCP(Model Context Protocol)サーバー、A2A(Agent2Agent Protocol)のエージェントへの接続も、同じ基盤で管理できるようになりました。当社は、Microsoft FoundryやAIエージェント開発とあわせて、APIMによるAPI統合とAI Gatewayの構築を支援します。

API Managementの要点
正式名称・⁠読み方 Azure API Management(APIM、エーピーアイエム)。API管理サービス、APIゲートウェイ
定義 APIの公開、認証、流量制御、変換、監視を、バックエンドを変えずにポリシーで管理するMicrosoftのサービス
主な構成要素 APIゲートウェイ、管理プレーン、開発者ポータル。製品・⁠サブスクリプションで利用者を管理
AI Gateway AIモデルのAPI、MCPサーバー、A2Aのエージェントを、同じゲートウェイで統制する機能群
関連サービス Azure API Center(APIとMCPサーバーのカタログ)、Azure AI Content Safety、Microsoft Entra ID
当社の支援 環境構築、ポリシー設計、AIモデル・MCP・A2Aの接続、ログの可視化、本番に向けた設計
App AApp BApp C
↓ ⤨ ↓
業務APIAIモデル
キー・認証・ログがアプリごと
アプリごとの直接接続 アプリが業務APIやAIモデルを直接呼び出します。キーの管理、利用量の制限、ログの取り方がアプリごとに異なり、全体を把握できません。
App AApp B取引先
APIゲートウェイ
業務APIAIモデル ?
API管理(従来) 業務APIの公開、認証、流量制御はまとめられます。一方、トークン単位の利用量やプロンプトの安全性といった、AI特有の管理は別に考える必要があります。
アプリエージェント
APIM:API管理+AI Gateway
APIモデルMCPA2A
API統合とAI Gateway 業務API、AIモデル、MCPサーバー、A2Aのエージェントを1つのゲートウェイに集め、認証、利用量、安全性、ログのポリシーを、すべての接続先に共通で適用します。

02/注目される背景

マルチモデル・MCP・A2Aの広がり、APIからの情報漏えいリスク、API管理基盤のAI Gatewayへの拡張

企業のAI活用は、1つのアプリから1つのモデルを呼ぶ段階から、複数のアプリとエージェントが、複数のモデル、ツール、他のエージェントを呼び出す段階に移っています。接続先が増えるほど、認証、利用量、安全性、記録をまとめて管理する入口が必要になります。APIは業務データに直接つながるため、情報漏えいを防ぐAPIセキュリティの重要性も高まっています。

→ 複数のモデルの併用:用途とコストに応じて、OpenAI、Anthropic、Google Vertex AIなどのモデルを使い分ける企業が増えている
→ トークン利用量の管理:1つのアプリが割り当てを使い切り、他のアプリが止まるのを防ぐため、利用者ごとの上限と配賦が必要になった
→ 既存APIのAI活用:社内の業務APIを、作り直さずにMCPでAIエージェントから使いたいという要望が増えている
→ エージェント間の通信:A2Aでエージェント同士が依頼し合うようになり、その通信も認証と記録の対象になった
→ AI特有の攻撃:AIへの不正な指示(プロンプトインジェクション)は、利用者の入力だけでなく、ツールの応答やエージェント間のやり取りからも入り込む
→ 全社での統制:部門ごとに作られたAIアプリとエージェントを、AIガバナンスの方針に沿って、1つの入口で管理する必要がある
→ APIからの情報漏えい:APIは業務データに直接つながる入口で、認可の不備や把握されていないAPIが、情報漏えいの原因になる
→ AIによるデータ取得:AIエージェントがAPIを呼ぶと、利用者に代わってAIがどの権限で、どのデータまで取得できるかが問われる

Microsoftの公式ドキュメント・⁠発表での位置づけ

Microsoftは、AI GatewayをAPIMの既存のAPIゲートウェイを拡張する機能と位置づけ、別の製品ではないとしています。2026年6月のMicrosoft Build 2026では、A2AのAPI管理と、MCP・A2Aへのコンテンツ安全性の適用が一般提供(GA)になりました。

APIMのAI Gateway機能の広がり(各発表をもとに作図)
2024年 AI Gateway機能の提供開始
→
2025年 REST APIをMCPサーバーとして公開
→
2026年6月 A2A APIの管理が一般提供に
→
2026年6月 MCP・A2Aの安全性検査がGA
発行主体
記載内容
出典
Microsoft Learn(2026年5月29日更新)
AI Gatewayを、AIのモデル、エージェント、ツールを保護・⁠拡張・⁠監視・⁠統制する機能群と説明しています。対象は、OpenAI・Anthropic・Google Vertex AIの形式のモデルAPI、リモートのMCPサーバーとA2Aのエージェント、自社でホストするモデルです。APIゲートウェイの拡張であり、別の製品ではないとしています。
Microsoft Community Hub(Build 2026)
JSON-RPCベースのA2A APIの管理を一般提供とし、REST API、GraphQL API、MCPツール、AIモデルのAPIと同じ基盤でエージェント間のやり取りを管理できるとしています。コンテンツ安全性の制御もMCPツールとA2Aに広げ、モデル呼び出し、ツール実行、エージェント間通信に共通で適用できるとしています。
Microsoft Community Hub(2026年6月)
コンテンツ安全性の検査がMCPのツール呼び出しの引数と応答、A2Aのやり取りに対応しました。A2A APIでは、Agent Cardの公開と管理、OpenTelemetryの形式によるApplication Insightsへのトレース記録ができます。
Azure API Management リリースノート(2026年6月)
APIMで作成するMCPサーバーにOAuth 2.1の認可を追加し、MCPサーバーを製品にまとめて利用者ごとに提供する機能、ツールの利用状況の追跡、MCPサーバーのバージョン管理を加えています。Anthropic・Google Vertex AIのモデルへの対応も一般提供になりました。
Microsoft Learn(llm-content-safety)
モデルへの要求と応答をAzure AI Content Safetyで検査し、有害な内容や攻撃のパターンに当たる場合は、APIMが要求を遮断して403を返すとしています。独自のブロックリストも使えます。
Microsoft Learn(Azure AI security best practices)
AIのワークロードの対策として、Content Safetyによる入力の検査、出力のフィルタリングとあわせて、API Managementによるレート制限とスキーマ検証をAPIゲートウェイの制御として挙げています。

03/顧客価値

課題から価値へ:API統合とAI Gatewayで解決する課題と、役割別の価値

課題
価値につながる仕組み
得られる価値
アプリごとにモデルのキーを配り、管理しきれていない
モデルへの接続をAPIMに集め、Entra IDの認証とマネージドIDで接続する
キーを配らない、安全な接続
一部のアプリがトークンを使い切り、他のアプリが止まる
アプリ・⁠部門ごとのトークン制限と、複数リソースへの振り分け
止まりにくく、公平に使えるAI基盤
部門ごとのAIの利用量と費用が分からない
トークン使用量とモデル名のログ、ダッシュボード
根拠のある配賦と予算の管理
既存の業務APIを、AIエージェントから使えない
REST APIをMCPサーバーとして公開し、同じポリシーで管理する
作り直さずに進める、既存資産のAI活用
攻撃的な入力や、ツールを経由した不正な指示を防ぎたい
Content Safetyによる入力の検査を、モデル・MCP・A2Aに共通で適用する
アプリを変えずに追加できる、安全対策の層

役割別の価値

経営・DX推進責任者 AIの利用を、全社で見える形にする 部門ごとのAIの利用量と費用を把握し、投資の判断と配賦の根拠にできます。
アプリ・⁠エージェントの開発者 認証や制限を作り込まずに済む 認証、利用量の制限、ログをゲートウェイが担うため、業務の機能の開発に集中できます。
IT・基盤管理 APIとモデルの接続を、一元的に管理できる どのアプリが、どのAPI・モデル・MCPサーバーを使っているかを把握し、追加と廃止を管理できます。
セキュリティ・⁠リスク管理 AIの入口に、共通の対策を置ける 認証、ネットワーク、安全性の検査、記録を、アプリごとの実装に頼らず、共通の層で確認できます。

04/APIセキュリティ

APIセキュリティとAPIガバナンス:情報漏えいを防ぐ入口・⁠データ・⁠記録の3層

APIは、業務データに直接つながる入口です。認可の不備や、把握されていないAPIが残っていると、そこから情報が漏れます。AIエージェントがAPIを呼び出すようになると、人に代わってAIがどの権限で、どのデータまで取得できるかも、同じ問題になります。

情報漏えいの対策は、APIMによる入口の制御だけでは完結しません。Microsoft Entra IDによる権限の委任、接続経路、接続情報の管理、データ側のアクセス制御、監査と運用を組み合わせて設計します。

情報漏えいを防ぐ3層(APIセキュリティの考え方)
層 1 入口で止める 認証、認可、入力の検査、流量制御を、APIMで共通に適用します。認証されていない呼び出しや、過剰な呼び出しをバックエンドに届けません。
認証・認可 入力の検査 流量制御
層 2 奥のデータを守る 入口を通った人やAIが、データを何でも見られる構成にしません。閉域接続、接続情報の集約、データ側の行・⁠列単位のアクセス制御を組み合わせます。
閉域接続 Key Vault 行・列の制御
層 3 使われ方を追い、ルールを保つ 誰が、どのAPIを、いつ呼んだかを記録し、APIの版と公開を管理します。エージェントとMCPサーバーの登録・⁠承認・⁠監視も対象にします。
呼び出しの記録 版管理 登録・承認

APIセキュリティの8つの論点と、APIMで行うこと

論点
APIMと周辺の基盤で行うこと
認証・⁠権限の委任
Entra IDのトークンを検証し、ユーザーの権限をOBOフローでバックエンドに引き継ぐ。AIが利用者以上の権限でデータを取得しないようにする
認可
認証の後に、どのAPI・操作を許すかを、製品・API・操作の単位で制御する
接続経路の集約
アプリからAIや基幹システムへの直接接続をなくし、ゲートウェイ経由に統一して、通過と遮断の基準を決める
接続情報の管理
基幹システムやモデルの接続情報を各アプリに持たせず、マネージドIDとKey Vaultで管理する
入力の検査・⁠流量制御
回数とトークン数の上限、不正な入力の検査を入口で行い、業務処理側の検査と役割を分ける
ネットワーク境界
APIMをVNet内に置き、バックエンドへはプライベート接続で、接続できる経路を限定する
監査・追跡
呼び出しの記録、相関IDによる追跡、監査ログの保管と検索、監視・⁠通知と一次対応の流れを整える
APIとMCPの公開管理
AIに使わせるAPIとMCPサーバーを登録し、承認、実行の監視、版の管理、廃止までを管理する

05/仕組み

API Managementの構成要素:ゲートウェイ、ポリシー、製品、バックエンド、開発者ポータル

APIMでは、すべての呼び出しがゲートウェイを通り、受信時(inbound)、転送時(backend)、応答時(outbound)の各段階でポリシーを実行します。ポリシーはグローバル、製品、API、オペレーションの順に適用範囲を絞り込め、75以上の組み込みポリシーがあります。

APIMを通る呼び出しの流れ(公式ドキュメントの構成要素をもとに作図)
アプリ・
エージェント
呼び出す側
1 → 受信(inbound) トークン・⁠キーの検証、IP制限、利用量の上限、入力の安全性検査
2 → 転送(backend) マネージドIDで認証し、負荷分散・⁠切り替えを行って振り分け
3 ← 応答(outbound) 応答の変換、キャッシュへの保存、出力の安全性検査
4 ↓ 記録 トークン使用量、モデル名、エラーをログとメトリクスに送信
バックエンドAPI・モデル・MCP・A2A
要素 1 APIゲートウェイ すべての呼び出しを受け付け、ポリシーを実行してバックエンドへ転送します。Azure上のマネージドゲートウェイに加え、オンプレミスや他のクラウドに置くセルフホステッドゲートウェイもあります。
要素 2 ポリシー 認証、流量制御、変換、キャッシュ、ログなどの処理を、XMLで宣言します。AI向けには、トークン制限、トークンメトリクス、セマンティックキャッシュ、コンテンツ安全性のポリシーがあります。
要素 3 製品とサブスクリプション 複数のAPIやMCPサーバーを「製品」にまとめ、利用者ごとにサブスクリプションキーを発行します。APIごとにキーを分け、用途別に利用を管理できます。
要素 4 バックエンド 転送先のAPI、モデル、MCPサーバーを登録します。複数のバックエンドをプールにまとめ、優先度や重みによる負荷分散と、サーキットブレーカーによる切り替えを設定できます。
要素 5 開発者ポータル APIの仕様の公開、試行、サブスクリプションの申請を、利用者が自分で行える画面です。社内外の開発者へのAPI公開に使います。
要素 6 管理プレーンとAPI Center APIの定義、ポリシー、利用者を管理します。Azure API Centerと連携すると、API、MCPサーバー、エージェントを全社のカタログとして登録・⁠検索できます。

06/観点別のできること

APIMのできること:セキュリティ、コスト、可用性、MCP、A2A、開発者体験

APIMのできることは、従来のAPI管理と、AIモデル・MCP・A2Aを対象にしたAI Gatewayの2つに分けて整理できます。セキュリティの面では、Microsoft Entra IDによるトークン検証、マネージドIDによるキーを使わない接続、Azure AI Content Safetyによる有害な入力の遮断を、アプリのコードを変えずにゲートウェイで適用できます。

AI Gatewayで扱う対象(Microsoft Learnの記載をもとに作図)
Azure API Management(AI Gateway)
↓認証・制限・安全性・記録のポリシー↓
AIモデルのAPI ↓ トークン制限・負荷分散
Foundry Anthropic Vertex AI Bedrock
MCPサーバー ↓ OAuth・ツール監視
REST APIのMCP化 既存のMCPサーバー
A2Aのエージェント ↓ Agent Card・トレース
JSON-RPC 部門のエージェント
観点
できること
主な機能・⁠ポリシー
認証・認可
Entra IDなどが発行したトークンを検証し、認証済みの呼び出しだけを通す。バックエンドへはマネージドIDで接続し、APIキーを配らない
validate-jwt、validate-azure-ad-token、マネージドID、資格情報マネージャー
ネットワーク
許可したIPアドレスだけを受け付け、VNetやプライベート接続でバックエンドを外部から隠す
ip-filter、VNet統合(ティアにより異なる)
AIの安全性
有害な内容や攻撃のパターンを含む入力を、モデルに届く前に遮断する。MCPのツール呼び出しとA2Aのやり取りも対象
llm-content-safety、Azure AI Content Safety、Prompt Shields
利用量・コスト
アプリや部門ごとに、呼び出し回数と1分あたりのトークン数、期間ごとのトークン総量の上限を設ける。意味の近い質問の応答はキャッシュから返す
rate-limit-by-key、llm-token-limit、セマンティックキャッシュ
可用性
複数のモデルのリソースに振り分け、上限超過(429)や障害のときに別のリソースへ切り替える
バックエンドプール、サーキットブレーカー、リトライ
可観測性
トークン使用量、モデル名、プロンプトと応答を記録し、部門別の利用状況をダッシュボードで確認する
Log Analytics、Application Insights、llm-emit-token-metric
MCP
既存のREST APIをMCPサーバーとして公開し、既存のMCPサーバーもゲートウェイ経由で管理する
MCPサーバー機能、OAuth 2.1、ツールの利用状況の追跡
A2A
A2Aのエージェントを登録し、エージェント間のやり取りに認証、安全性の検査、トレースを適用する
A2A API、Agent Card、OpenTelemetry

07/設計の進め方

API統合・AI Gatewayの設計:棚卸しからティア選定、ポリシー、検証までの5工程

ゲートウェイを置く前に、どのAPIとモデルを、誰に、どの条件で使わせるかを決めます。

1
APIとモデルの棚卸し 公開・⁠利用しているAPI、AIモデル、MCPサーバー、エージェントと、それを使うアプリと部門を洗い出します。
成果 API・モデル一覧 利用者の一覧
2
ティアとネットワークの選定 可用性、閉域網の要否、マルチリージョン、利用するAI Gatewayの機能をもとに、ティアとネットワーク構成を選びます。
成果 ティアの選定 ネットワーク構成
3
ポリシーの設計 認証、利用量の上限、安全性の検査、ログの取り方を、製品・APIの単位で設計します。影響の大きい操作にはHuman-in-the-Loopで人の確認を挟みます。
成果 ポリシー設計書 製品・サブスクリプション設計
4
構築・検証 APIの登録・⁠プロキシ化、モデルの接続、MCPサーバー化、ログの可視化を構築し、制限や切り替えが想定どおりに動くかを確かめます。
成果 検証環境 検証結果
5
本番に向けた方針の整理 検証結果をもとに、対象の広げ方、運用体制、配賦のルールをまとめます。全社の運営はAI Agent CoEと組み合わせます。
成果 本番化のロードマップ 運用方針

08/当社の支援内容

当社は、APIM環境の構築とAPIの登録・⁠プロキシ化、ポリシーの設計、AIモデル・MCPサーバー・A2Aエージェントの接続、ログとダッシュボードによる可視化を、一体で支援します。顧客の現場に入るX-Tech FDEの体制で、環境の構築から本番に向けた方針の整理まで進めます。

段階 1 設計する
支援1棚卸しと方式の設計
→
段階 2 構築する
支援2API登録と認証の構築
→
段階 3 AIをつなぐ
支援3モデル・MCP・A2Aの接続
→
段階 4 運用する
支援4可視化、運用設計、内製化
X-Tech FDE専任チームが全段階に伴走し、必要な段階から組み合わせて提供
支援 1

API管理基盤の設計

APIとモデルの棚卸しから、ティア、ネットワーク、製品・⁠サブスクリプション、ポリシーの設計までを行います。既存のAPI管理の構成がある場合は、AI Gatewayへの拡張を前提に見直します。

組み合わせるサービス Microsoft Foundry Microsoft Entra ID
支援 2

APIM環境の構築とAPIの統合

APIM環境のセットアップ、APIの登録・⁠プロキシ化、Entra IDによる認証、IP制限、サブスクリプションキーの分割を構築します。開発と変更の流れはDevSecOpsとして整えます。

組み合わせるサービス DevSecOps GitHub
支援 3

AI Gateway・MCP・A2Aの接続

Foundryのモデルの接続、トークン制限、安全性の検査、複数リソースへの振り分けを構成します。既存のREST APIのMCPサーバー化と、A2Aのエージェントの登録も支援します。

支援 4

可視化・⁠運用設計と内製化

ログとトークンメトリクスのダッシュボード、部門別の配賦、障害時の切り替えの運用を設計します。勉強会とハンズオンで、顧客のエンジニアがポリシーを自ら管理できるようにします。

組み合わせるサービス AgentOps Labo HWS Agent Camp X-Tech FDE

09/AI Gateway構成

アプリとエージェントからの呼び出しは、Entra IDで認証したうえでAPIMに集め、モデル、MCPサーバー、A2Aのエージェント、業務APIへ振り分けます。利用状況はログとメトリクスで、APIとMCPサーバーの一覧はAPI Centerで管理します。

AI Gatewayの構成例(顧客環境に合わせて構成)
利用者・アプリ
業務アプリ Copilot Studio AIエージェント パートナー
↕
ID・認証
Entra ID OAuth マネージドID
↕
API Management
APIゲートウェイ AI Gateway ポリシー 認証・⁠制限・⁠安全性・⁠記録を共通適用
↕
バックエンド
Foundryのモデル 他社のモデル MCPサーバー A2Aのエージェント 業務API
↕
監視・カタログ
Log Analytics Application Insights API Center Defender Sentinel IT部門が管理
要素 1 認証の入口 Entra IDが発行したトークンを、APIMで検証します。ユーザーの権限で検索させる場合は、OBOフローでトークンを交換する構成も設計します。
要素 2 モデルへの接続の集約 Foundryや他社のモデルへの接続をAPIMに集め、アプリにはモデルのキーを渡しません。複数のモデルを同じ形式で呼べる統一モデルAPIはプレビュー中です。
要素 3 利用量の制御 アプリや部門ごとに、回数とトークン数の上限を設け、超えた呼び出しはモデルに届く前に止めます。
要素 4 振り分けと切り替え 複数のモデルのリソースをバックエンドプールにまとめ、上限超過や障害のときに別のリソースへ切り替えます。
要素 5 MCP・A2Aの管理 既存のAPIをMCPサーバーとして公開し、A2Aのエージェントも登録して、モデルと同じポリシーで管理します。
要素 6 記録とカタログ トークン使用量とモデル名をLog Analyticsに送り、API CenterでAPIとMCPサーバーの一覧を管理します。記録はループエンジニアリングによる継続改善に使います。

10/特長

API管理とAI運用の組み合わせ:当社の4つの特長

特長 1/4

APIM・AI Gatewayの複数の事例

生成AI基盤のゲートウェイ、AI利用の認証・⁠統制、エージェント基盤の入口、既存APIのMCP活用、API連携基盤など、業種の異なる案件でAPIMの設計・⁠検証・⁠提案を行っています。

特長 2/4

AI Gatewayの機能ごとの構築知見

Foundryのモデルの接続、Entra IDによる認証、回数とトークン数の制限、Content Safetyによる遮断、ログの可視化、複数リソースへの振り分けを、機能ごとに構築・⁠検証し、技術記事として公開しています。

特長 3/4

MCP・A2Aまで含めた接続設計

当社のMCP支援とA2A支援と組み合わせ、モデルだけでなく、ツールとエージェント間の通信まで、同じゲートウェイで統制する構成を設計します。

特長 4/4

エージェントの統制基盤との接続

Microsoft Agent 365では、APIMをEntra IDとともにID・接続層に位置づけています。APIM単体ではなく、エージェントの登録・ID・権限・⁠監視を含む統制全体の中で、接続部分を設計します。

11/事例

APIM・AI Gatewayの事例:生成AI基盤、AIの統制、エージェント基盤、MCP活用、API連携基盤

APIMを、生成AI基盤のゲートウェイ、AI利用の認証・⁠統制、エージェント基盤の入口、既存APIのMCP活用、API連携の入口に使う設計・⁠検証・⁠提案の事例です。顧客名は非公開です。

生成AI基盤の設計

電力会社グループ:生成AI独自基盤で、APIMをAzure OpenAIのゲートウェイに採用

生成AI独自基盤の基本設計で、APIMをAzure OpenAIのゲートウェイとして位置づけました。本番環境と開発環境それぞれのAPIMのリソース、専用サブネット、Private Endpointを設計しています。

AOAIのゲートウェイ 本番・開発の構成 閉域接続
AIの統制の設計・⁠検証

エネルギー企業:AI Gatewayによる認証・⁠実行制御の設計と検証

APIMのAI Gatewayと、OBOフローを含む認証・⁠実行制御の実装方法と制約を確認しました。AI利用時の統制方式と適用するポリシーのアーキテクチャを具体化し、AI Gatewayで統制する範囲を明確にしています。

AI Gateway OBOフロー ポリシー設計 統制範囲の整理
エージェント基盤の設計・⁠検証

保険会社:AIエージェント基盤の入口としてAPIMを設計

業務アプリからエージェントへの入口にAPIMを置き、認証、認可、流量制御、入力制御を担う構成を設計・⁠検証しています。ランタイムと管理基盤の役割分担の中で、APIMの位置づけを整理しました。

エージェント基盤 認証・認可 流量制御 入力制御
MCP活用

地図・⁠位置情報の企業:既存の検索APIをMCPで活用

施設情報の検索データベースを持つ企業で、既存のAPIをAIエージェントから使えるよう、APIMのMCPサーバー機能を評価しました。検証環境とAPIMのセットアップ、APIの登録・⁠プロキシ化、ポリシーの設定、MCPを含む検証、結果の報告までを支援しました。

API登録・プロキシ化 ポリシーの設定 MCPサーバー機能 報告書の作成
アーキテクチャ設計

素材メーカー:MCPサーバーの公開方式とEntra ID認証を含むAzure設計

MCPサーバーのホスティング方式、APIMによる公開方式、Entra ID認証の方針を含む、Azureのアーキテクチャを設計しています。MCPサーバーの最小構成で、疎通の検証も行います。

MCPサーバー APIM公開方式 Entra ID認証 疎通検証
構成の提案

物流系の企業:API連携基盤の入口にAPIMを置く構成の提案

社内外のシステムをつなぐAPI連携基盤で、APIMを入口として、アクセスの権限、回数制限、バックエンドへの振り分けを担う構成を提案しました。連携先ごとの個別実装を減らし、中継層に統制を集める構成の選定を支援しています。

API連携基盤 権限・回数制限 振り分け 構成の選定
対応領域

APIMで構築・⁠運用の設計を行ってきた範囲

API管理の基本機能から、AI Gateway、MCP、API Centerまで、機能ごとに構成を設計し、手順と設定を整理しています。内容は技術解説としても公開しています。

APIの登録・プロキシ化 Entra IDによる認証・認可 マネージドID・資格情報の終端 VNet・Application Gatewayの配置 トークン制限・回数制限 セマンティックキャッシュ 複数Foundryへの負荷分散 Content Safetyによる遮断 ログ・トークンメトリクスの可視化 OBOフローによる権限付き検索 REST APIのMCP化 API Centerによる一元管理

関連する当社の取り組み

カスタムMCPサーバー導入ハンズオンラボサービス MCP導入支援

カスタムMCPサーバー導入ハンズオンラボサービス

AIエージェント基盤の導入やAI CoEを設置するMicrosoft Azure、Microsoft 365 Copilot利用企業向けに、MCPのワークショップ・⁠アセスメントから、カスタムMCPサーバーの構築、Foundry・Copilot Studio・GitHubでのMCP活用までを伴走型で支援しています。

お知らせを見る →
Entra IDを活用したハイパーパーソナライゼーション基盤 認証・⁠セキュリティ

Entra IDを活用したハイパーパーソナライゼーション基盤

マルチエージェント構成の基盤で、AIエージェントごとにMicrosoft Entra Agent IDを発行し、RBACとPIMで権限を管理します。A2A通信やMCP連携をトークン認証で保護し、外部API接続時の秘密管理を強化しています。

お知らせを見る →
AI Agent CoE 組織での推進

AI Agent CoE

大手企業の生成AI戦略推進組織を包括支援するサービスです。技術支援、人材育成、戦略策定支援を、専任チームの伴走で提供します。

お知らせを見る →
HWS Agent Camp 試作・内製化

HWS Agent Camp

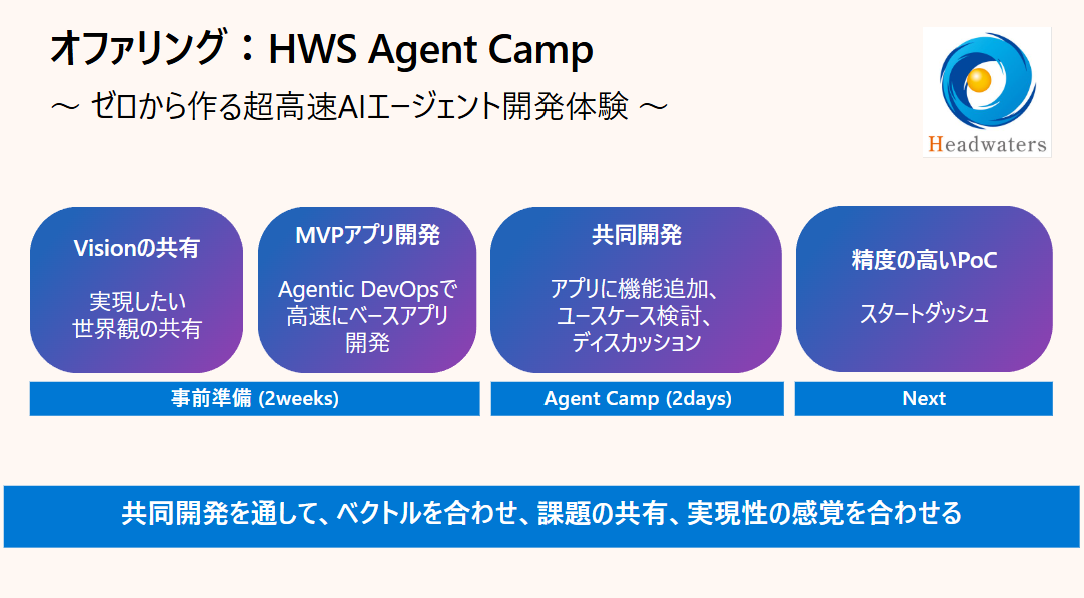
マルチエージェント時代に対応した、ワークショップ型の実践ハッカソンです。専門エンジニアが伴走し、2日間でAIエージェントのプロトタイプを構築します。

お知らせを見る →

12/想定ROI

運用工数の試算:AIモデルの接続、利用量の集計、API公開の審査

アプリごとに認証、利用量の制限、ログを作り込む場合と、APIMで共通化する場合の差を、業務別に試算します。

対象業務
試算の前提
削減工数(年間)
AIモデルの接続
年間10件のAIアプリで、認証・⁠キー管理・⁠利用量の制限・⁠ログを個別に実装し1件24時間(計240時間)。APIMの共通ポリシーとテンプレートで1件6時間に短縮
約180時間
利用量の集計と配賦
部門別のAIの利用量の集計に月8時間(年96時間)。トークンメトリクスとダッシュボードで月2時間に短縮
約70時間
API公開の審査
APIとMCPサーバーの公開申請が年間24件、1件8時間(計192時間)。製品・⁠ポリシーのテンプレートと審査項目の標準化で1件3時間に短縮
約120時間
合計
上記3業務の合計
約370時間

件数と所要時間は、試算のための仮の値です。

実際の削減幅は、接続するアプリとモデルの数、部門への配賦の運用、審査の決まりで決まります。トークン制限やセマンティックキャッシュによるモデル利用料への効果は、利用の傾向によって変わるため、事前の検証で現行の工数と利用量を実測したうえで判断します。

13/活用シーン

全社の生成AI基盤・API公開・MCP・A2A・マルチモデル・⁠閉域網での活用イメージと適性

01

全社の生成AI基盤

部門ごとのAIアプリが共通のゲートウェイを通ってモデルを使い、利用量の上限、安全性の検査、記録を全社で統一します。

02

社外へのAPI公開

パートナーや取引先に業務APIを公開し、開発者ポータルで仕様を示して、サブスクリプションごとに利用を管理します。

03

既存APIのMCP化

社内の検索や業務のAPIを、作り直さずにMCPサーバーとして公開し、Copilot StudioやMicrosoft Foundryのエージェントから使えるようにします。

04

エージェント間の連携

A2Aで部門のエージェントをつなぐとき、エージェント間のやり取りにも認証、安全性の検査、トレースを適用します。

05

マルチモデルとコスト管理

用途に応じて複数のモデルを使い分け、上限超過や障害のときは別のリソースへ切り替えます。社内の検索(RAG)でも、ユーザーの権限で検索させる構成を組み合わせます。

06

閉域網・⁠規制業種

VNetやプライベート接続でバックエンドを外部から隠し、自社でホストするSLMなども同じゲートウェイで管理します。

API Management・AI Gatewayの適性チェック

適合する顧客
  • 複数の部門やアプリが、生成AIのモデルを使い始めている
  • 部門ごとのトークン利用量を把握し、上限や配賦を決めたい
  • 既存の業務APIを、AIエージェントからMCPで使えるようにしたい
  • 社外のパートナーや取引先に、APIを安全に公開したい
  • Microsoft 365・Azure・Entra IDを基盤に統制したい
適合しにくい顧客
  • AIを使うアプリが1つだけで、当面増える予定がない
  • APIを社内外に公開・⁠共有する予定がない
  • ゲートウェイの運用やポリシーの管理を担う担当者を置けない
  • モデルのAPIを直接呼ぶ簡易な検証にとどめたい

導入検討のDiscovery質問

→ 社内で使っているAIモデルとアプリは、どの部門に、いくつありますか。
→ モデルのキーやトークン利用量は、誰が、どのように管理していますか。
→ AIエージェントから使いたい既存の業務APIはありますか。
→ APIを社外のパートナーや取引先に公開する予定はありますか。
→ 閉域網での接続や、マルチリージョンでの可用性は必要ですか。
→ Entra ID、Microsoft Foundry、Copilot Studioは、すでに利用していますか。

14/他の手段との違い

モデルの直接呼び出し・⁠アプリ側での個別実装・Foundryの標準機能・⁠他のAPIゲートウェイとの違いと使い分け

手段
主にできること
当社の支援との違い
モデルの直接呼び出し
アプリから、モデルのエンドポイントをキーで直接呼び出す
接続をゲートウェイに集め、キーを配らずに、利用量・⁠安全性・⁠記録を共通で管理します。
アプリ側での個別実装
認証、制限、ログを、アプリごとにコードで実装する
ポリシーで共通化し、アプリのコードを変えずに追加・⁠変更できる形にします。
Foundryの標準機能
モデルのデプロイごとのトークン上限や、コンテンツフィルターを使う
単一のアプリでは標準機能を活かし、複数のアプリ・⁠モデル・MCP・A2Aをまたぐ統制にはAPIMを組み合わせます。Foundryの画面からAPIMを関連付ける構成も選べます。
他のAPIゲートウェイ製品
汎用のAPI管理を、別の製品で行う
Entra ID、Foundry、Copilot Studio、Agent 365と組み合わせやすいAPIMで、Microsoft 365・Azureを基盤にした統制を設計します。
自社のみでの構築
社内の人材で、ポリシーの設計と構築を進める
当社の事例と機能ごとの構築知見を使って検証を早め、勉強会とハンズオンで顧客側の内製化へ移します。

15/ガバナンス

認証・⁠利用量・⁠安全性・⁠記録・⁠公開の審査:API・AI接続の統制設計

ゲートウェイにポリシーを置くだけでは統制になりません。誰に、どのAPIとモデルを、どの条件で使わせるかを、公開の前に決めます。

統制 1 公開と利用の審査 APIとMCPサーバーの公開、モデルの追加を、全社のAIガバナンスの方針に沿って審査し、製品とサブスクリプションの単位で承認します。
統制 2 認証・認可 Microsoft Entra IDによるトークンの検証を前提に、バックエンドへはマネージドIDで接続し、キーを配りません。
統制 3 利用量の上限 アプリと部門ごとに、回数とトークン数の上限を決め、配賦のルールとあわせて運用します。
統制 4 安全性の検査 Content Safetyによる入力・⁠出力の検査を、モデル、MCP、A2Aに適用します。すべての攻撃や情報漏えいを防ぐものではないため、他の対策と組み合わせます。
統制 5 記録と監査 トークン使用量、モデル名、エラー、必要に応じてプロンプトと応答を記録し、保存期間と閲覧できる人を決めます。
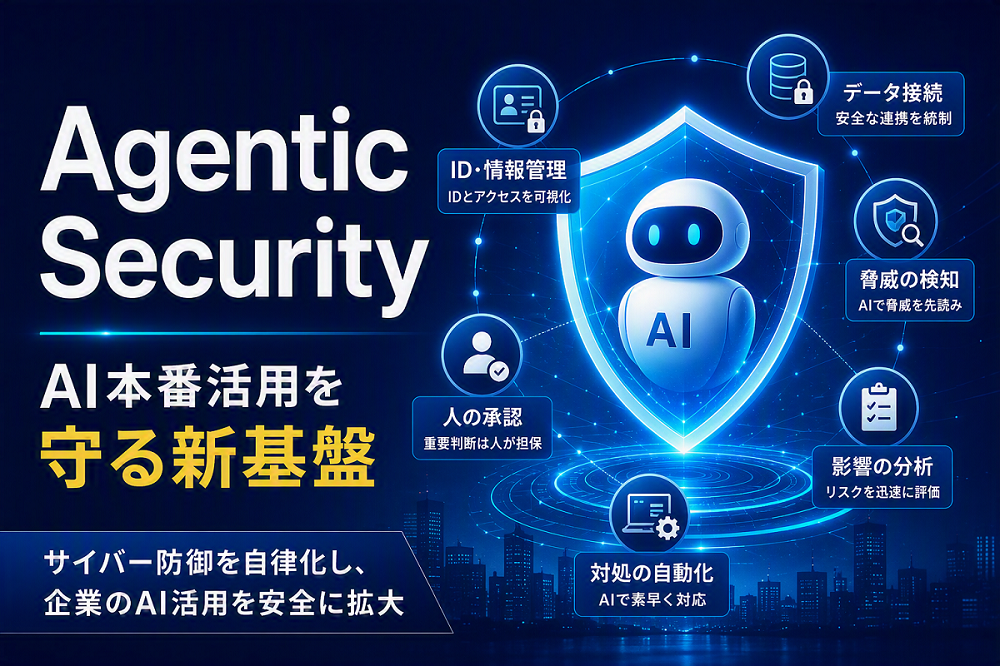
統制 6 エージェントの統制基盤 Microsoft Agent 365とAgentic Securityを組み合わせ、エージェントの登録、ID、権限、監視を統制します。脅威の検知はDefenderやSentinelと連携します。

当社が事例で扱ったAPIセキュリティの設計

論点
事例で扱った設計
認証・⁠権限の委任
エネルギー企業で、AI GatewayとOBOフローを含む認証・⁠実行制御の実装方法と制約を検証。ロールの定義と権限の対応表まで設計
認可
保険会社のエージェント基盤で、入口での認証・⁠認可・⁠入力制御を設計。物流系の企業には、中継層での本人確認と権限制御を提案
接続経路の集約
エネルギー企業で、AIと外部APIへの接続をゲートウェイ経由に統一する構成を設計。物流系の企業には、業務アプリから基幹・⁠データ基盤への接続を共通の中継層に集める構成を提案
接続情報の管理
物流系の企業に、接続情報を中継層に集約してKey Vaultで保管し、APIMとFunctionsの役割を分ける構成を提案
入力の検査・⁠流量制御
保険会社で、入口での入力制御と流量制御を設計。エネルギー企業で、レート制限とコンテンツフィルタリングを構成に含める
ネットワーク境界
保険会社で、APIMをVNet内に置く構成を設計。電力会社グループの生成AI基盤で、VNet統合用のサブネットとNSGを設計
監査・追跡
エネルギー企業で、監査ログの収集・⁠保管・⁠検索と、監視・⁠通知・⁠一次対応の流れを設計。物流系の企業に、Application Insightsと相関IDによる追跡を提案
APIとMCPの公開管理
地図・⁠位置情報の企業で、APIMへのAPI登録・⁠プロキシ化とMCPの検証を実施。エネルギー企業で、エージェントとMCPの登録・⁠承認・⁠監視を設計

16/はじめ方

スタートプラン:HWS Agent Campで、AI GatewayとMCP接続を2日間で試作・⁠検証

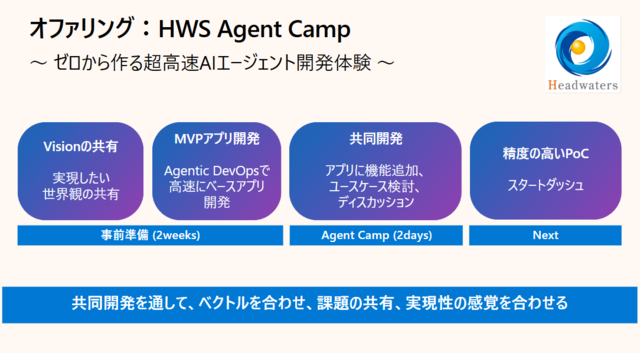
HWS Agent Campは、マルチエージェント時代に対応した、専門エンジニアが伴走する2日間の集中ハッカソンです。約2週間の事前準備のうえで、本格的なプロトタイプを構築します。APIMを入口にしたモデル・MCPの接続と、認証・⁠利用量の制御を組み込んだプロトタイプを試作し、評価まで進められます。

HWS Agent Camp
STEP 1事前準備(約2週間)対象のAPIとモデル、利用するアプリ、認証とネットワークの前提を整理します。
STEP 22日間の集中開発顧客側のエンジニアと専門家が共同で、APIMを入口にしたプロトタイプを構築します。
STEP 3検証・⁠連携方針の策定評価結果をもとに、ティア、ポリシー、運用を設計し、本番までのロードマップを策定します。

17/当社について

認定バッジ

Microsoft Azure の AI Platform/Agentic DevOps Specialization取得

ヘッドウォータースは「Microsoft Solutions Partner for Digital & App Innovation(Azure)」の認定に加え、上位資格である「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」の2領域のSpecializationを取得しています。厳格な技術要件と導入実績を満たしたパートナーのみに付与される称号で、2領域の同時取得は国内でも限られています。

認定バッジ

Microsoft AI Innovation Partner of the Year 2024 受賞

「AI イノベーション パートナー オブ ザ イヤー アワード」は、マイクロソフト製品の活用によってAI分野で革新を起こしたパートナーに贈られるアワードとして2024年に新設され、ヘッドウォータースは同分野において最も優れた実績をあげたとの評価を受け、初代受賞パートナーとなりました。

18/関連ソリューション

MCP(Model Context Protocol)支援

ツール・⁠データへの接続を標準化

MCP(Model Context Protocol)支援. 既存APIのMCP化、カスタムMCPサーバーの構築、Foundry・Copilot Studioへの組み込み、認証・⁠統制まで支援します。

Microsoft Foundry(Azure AI Foundry)エージェント

Azure上のモデルとエージェントの実行基盤

Microsoft Foundry(Azure AI Foundry)エージェント. モデルの選定・⁠評価・⁠デプロイから運用まで、Azure上でAIエージェントを構築します。

Agentic Security

エージェントのID・権限・⁠データ接続の保護

Agentic Security. AIエージェントが利用するID、権限、データ接続、実行履歴を継続的に把握・⁠保護します。

Entra IDを活用したハイパーパーソナライゼーション基盤

エージェントごとのIDとトークン認証

Entra IDを活用したハイパーパーソナライゼーション基盤. エージェントごとのID発行、RBACとPIMによる権限管理、A2A通信とMCP連携の保護を組み合わせます。

AI Agent CoE

AIを全社で運営する組織

AI Agent CoE. 技術支援、人材育成、戦略策定支援を、専任チームの伴走で提供します。

HWS Agent Camp

AI Gatewayの最初の構成を2日間で試作

HWS Agent Camp. 専門エンジニアが伴走する2日間の集中ハッカソン。約2週間の事前準備のうえで、プロトタイプを構築します。

19/よくあるご質問

Q. Azure API Management(APIM)とは何ですか。 A. Microsoftが提供するAPI管理サービスです。アプリと業務システムの間にAPIゲートウェイとして入り、認証、流量制御(レート制限・⁠クォータ)、変換、キャッシュ、ログを、バックエンドのコードを変えずにポリシーで追加できます。API利用者向けの開発者ポータルも備えています。
Q. AI Gateway(AIゲートウェイ)とは何ですか。 A. APIMのAPIゲートウェイを、AIモデルのAPI、MCPサーバー、A2Aのエージェントに広げた機能群です。トークン制限、セマンティックキャッシュ、負荷分散、コンテンツ安全性の検査、トークン使用量の記録などを提供します。APIMとは別の製品ではなく、APIMの機能の一部です。
Q. MCPやA2Aにも使えますか。 A. はい。既存のREST APIをMCPサーバーとして公開でき、既存のMCPサーバーもゲートウェイ経由で管理できます。A2AのエージェントのAPIも登録でき、2026年6月に一般提供になりました。コンテンツ安全性の検査も、MCPとA2Aのやり取りに適用できます。
Q. OpenAI以外のモデルも管理できますか。 A. はい。Microsoft Foundryのモデルに加え、Anthropic、Google Vertex AI、Amazon Bedrockのモデルや、自社でホストするモデルも対象です。Anthropicの形式への対応は、v2系のティアが前提です。対応状況はティアによって異なるため、選定時に確認します。
Q. Microsoft Foundryの標準機能との違いは何ですか。 A. Foundryでも、モデルのデプロイごとのトークン上限やコンテンツフィルターを使えます。複数のアプリ、モデル、MCPサーバー、エージェントをまたいで同じルールを適用する場合や、利用者ごとの配賦が必要な場合は、APIMを組み合わせます。FoundryからAPIMをAI Gatewayとして関連付ける構成も選べます。
Q. モデルの利用料の削減につながりますか。 A. トークン制限による使いすぎの防止と、意味の近い質問の応答をキャッシュから返すセマンティックキャッシュで、利用料を抑えられる場合があります。効果は利用の傾向によって変わるため、事前の検証で利用量を測ったうえで判断します。一律の削減率は、事前にお約束しません。
Q. APIからの情報漏えいは、どう防げばよいですか。 A. 入口で止める(認証・⁠認可・⁠入力の検査・⁠流量制御)、奥のデータを守る(閉域接続・⁠接続情報の集約・⁠データ側の行・⁠列単位の制御)、使われ方を追う(呼び出しの記録・⁠版管理・⁠登録と承認)の3層で設計します。APIMは入口の制御を担い、データ側の制御や監査は周辺の基盤と組み合わせます。AIがAPIを呼ぶ場合は、利用者の権限をOBOフローで引き継ぎ、AIが利用者以上のデータを取得しないようにします。
Q. プロンプトインジェクションを防げますか。 A. Azure AI Content Safetyと連携し、有害な内容や攻撃のパターンを含む入力をモデルに届く前に遮断できます。ただし、すべての攻撃を防ぐものではありません。認証、権限、ネットワーク、記録と組み合わせて対策を設計します。
Q. ティアは、どのように選べばよいですか。 A. 可用性(SLA)、閉域網の要否、マルチリージョン、利用するAI Gatewayの機能で選びます。DeveloperはSLAがなく検証用で、本番はBasic以上が対象です。VNetへの配置はPremium系が対象になるなど、ティアごとに違いがあるため、要件に合わせてご提案します。
Q. API Centerとの違いは何ですか。 A. APIMは呼び出しを実際に受け付けて制御するゲートウェイ、Azure API Centerは、API、MCPサーバー、エージェントを全社のカタログとして登録・⁠検索するサービスです。APIMに登録したAPIは、API Centerに同期できます。
Q. 既存のアプリを作り直す必要はありますか。 A. 多くの場合、呼び出し先のURLと認証の方法を変えるだけで、APIMを経由できます。認証、制限、ログはゲートウェイのポリシーで追加します。対象のアプリの構成に応じて判断します。
Q. 何から始めればよいですか。 A. APIとAIモデル、それを使うアプリの棚卸しから始めます。短期間で試したい場合は、2日間のHWS Agent Campで、APIMを入口にしたモデル・MCPの接続を試作します。
Q. APIMの事例はありますか。 A. 電力会社グループの生成AI基盤(Azure OpenAIのゲートウェイ)、エネルギー企業のAI Gatewayによる認証・⁠実行制御、保険会社のエージェント基盤の入口、地図・⁠位置情報の企業の既存APIのMCP活用、素材メーカーのMCPサーバーの公開方式の設計などで、APIMを扱っています。物流系の企業には、API連携基盤の中継層としてAPIMを使う構成を提案しました。顧客名は非公開です。

API Management・AI Gatewayに関するご相談

APIとAIモデルの棚卸し、ティアの選定、認証・⁠利用量・⁠安全性のポリシー設計、MCP・A2Aの接続、検証環境での構築まで、貴社の状況に合わせてご提案します。

お問い合わせ