01/Azure Private Linkとは
Azure Private Linkとは:AIやデータベースに、インターネットを通らずにつなぐ仕組み
Azure Private Link(アジュール プライベートリンク)は、Azure OpenAI、データベース、ファイルの保管場所などのMicrosoftのクラウドサービスに、インターネットを通らずにつなぐ仕組みです。自社のクラウド上のネットワーク(仮想ネットワーク)の中に、そのサービス専用の入口(プライベートエンドポイント)を置き、通信はMicrosoftの専用回線の中だけを通ります。
クラウドのサービスは、通常、インターネットから届く公開の窓口を持っています。Private Linkを使うと、この公開の窓口を閉じたまま、社内のアプリやAIからだけ使える状態にできます。顧客情報や社内文書を扱う生成AI、業務システム、データ分析基盤で、情報の通り道を限る土台として使われています。当社はAzure PaaS開発の一部として、設計から構築、運用までを支援します。
Private Linkを使う前と後の通信の通り道
使う前:公開の窓口を通る
 社内のアプリ・AIインターネットを通る(公開の窓口)
 AI・データベース・ファイルの保管場所
公開の窓口はインターネットのどこからでも届くため、接続元の制限や鍵の管理を誤ると、外から接続を試みられる状態になります。
使った後:専用の入口を通る
社内のアプリ・AI 社内ネットワークの専用の入口(プライベートエンドポイント)AI・データベース・ファイルの保管場所(公開の窓口は閉じる)
通信はMicrosoftの専用回線の中だけを通ります。公開の窓口を閉じれば、インターネットからは接続できなくなります。
Microsoft Learn「Azure Private Link とは」「プライベート エンドポイントとは」の記載をもとに作図
Azure Private Linkを使うメリット
インターネットに出さないAIやデータベースとの通信が、Microsoftの専用回線の中だけを通ります。
公開の窓口を閉じられる専用の入口を置いたうえで公開の窓口を止め、外からの接続を受け付けない状態にできます。
使い方はそのままアプリは、これまでと同じサービスの名前で接続できます。名前の案内を専用の入口に向けるためです。
つなぐ相手を1つずつ選べる専用の入口は、特定のデータベースや特定のAIサービスごとに作ります。ネットワーク全体を開けずに済みます。
社内のネットワークから使える専用線やVPNでつながったオフィスや工場からも、専用の入口を通して使えます。
他社とも安全につなげる別の会社の環境(別のテナント)のサービスとも、承認したうえで専用の入口でつなげます。
よく出てくる3つの用語
用語
意味
Azure Private Link
クラウドのサービスに、インターネットを通らずにつなぐ仕組み全体の名前です。
プライベートエンドポイント
自社のクラウド上のネットワークの中に置く、特定のサービス専用の入口です。社内の住所(プライベートIPアドレス)を持ちます。
Private Link サービス
自社で作ったサービスを、取引先などに専用の入口で提供するための仕組みです。
02/注目される背景
国が示す脅威とガイドライン:委託先・AI・脆弱性を狙う攻撃と、金融分野の防御の着眼点
情報の通り道をどう守るかは、国の機関が毎年示す脅威や、業界のガイドラインでも論点になっています。生成AIの業務利用が広がり、社内文書や顧客情報をクラウドのAIに渡す場面が増えたことで、通信の経路を限る対策が改めて求められています。
2位サプライチェーンや委託先を狙った攻撃取引先や委託先とのつながりが侵入の経路になる攻撃です。他社の環境とつなぐ経路の管理が論点になります。
3位AIの利用をめぐるサイバーリスク2026年版で初めて選ばれました。AIに渡すデータとその通り道の管理が問われます。
4位システムの脆弱性を悪用した攻撃公開しているシステムの弱点を突く攻撃です。公開の窓口そのものを減らすことが対策の1つになります。
出典:IPA「情報セキュリティ10大脅威 2026」[組織](2026年1月29日公表)
金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」
金融庁は2024年10月4日、金融機関等のサイバーセキュリティ管理態勢を整えるための着眼点をまとめたガイドラインを公表しました。管理態勢の着眼点として、ガバナンス、特定、防御、検知、対応、復旧、サードパーティリスク管理の7つを挙げ、それぞれに基本的な対応事項と、対応が望ましい事項を示しています。一律の対応ではなく、自らのリスクに見合った対策を講じる考え方(リスクベース・アプローチ)を求めています。
ガイドラインの7つの着眼点と、Private Linkが関わる範囲
ガバナンス方針・体制
特定資産・リスクの把握
防御アクセスとデータの保護
検知異常の発見
対応発生時の対処
復旧業務の再開
サードパーティ委託先などの管理
同ガイドラインの着眼点をもとに作図。Private Linkが関わる範囲は当社が整理したものです。
委託先とのつながり、AIへのデータの受け渡し、公開している窓口の弱点は、どれも「どこから、どの経路でつながるか」に関わります。Private Linkは、AIやデータベースを公開の窓口から切り離し、決めた経路からだけ使えるようにする手段の1つです(03 仕組み)。
03/仕組み
専用の入口・名前の案内・公開窓口の停止とアプリ側の接続の4つの要素
Private Linkによる接続は、専用の入口を置くだけでは完成しません。アプリが正しく専用の入口を見つけられること、公開の窓口を閉じること、アプリ側の通信も社内のネットワークを通ることの4つがそろって、初めてインターネットを通らない通り道になります。
アプリからAIまでの通り道(構成例)
Microsoft Learnの記載をもとに作図。顧客環境に合わせて構成します。
専用の入口(プライベートエンドポイント)つなぎたいサービスごとに、自社のネットワークの中に専用の入口を作ります。本番と開発、用途ごとにネットワークを分けて置きます。仮想ネットワーク・用途別のサブネット  名前の案内(プライベートDNSゾーン)アプリが使うサービスの名前を、公開の窓口ではなく専用の入口の住所に案内します。案内が公開側を向いたままだと、つながらないか、意図せずインターネットを通ります。プライベートDNSゾーン・VNetリンク・DNSの転送
 公開の窓口の停止専用の入口ができたら、サービス側の公開の窓口(パブリックネットワークアクセス)を止め、インターネットからの接続を受け付けないようにします。パブリックネットワークアクセスの無効化
アプリ側の接続(VNet統合)アプリから外へ出る通信も、社内のネットワークを通るように設定します。これで、アプリからAIやデータベースまでの通り道がつながります。App Service・FunctionsのVNet統合
Private Linkと、サービスエンドポイントの違い
Azureには、似た名前の仕組みとしてサービスエンドポイントがあります。どちらもクラウドのサービスへの接続元を限る仕組みですが、守れる範囲が違います。
比べる点
Private Link(プライベートエンドポイント)
サービスエンドポイント
通る経路
社内ネットワークの専用の入口を通る
社内ネットワークから、Microsoftの回線を通ってサービスの窓口へ届く
つなぐ単位
特定のデータベース、特定のAIサービスなど1つずつ
サービスの種類ごと(例:ストレージ全体)
社外の拠点から
専用線やVPNでつながったオフィスからも使える
原則として、Azureのネットワークの中からのみ
費用
専用の入口ごとに、時間と通信量に応じた利用料がかかる
追加の利用料はかからない
04/使いどころ
生成AI・RAG、業務アプリ、データ分析基盤、監視の記録、オンプレミスからの接続
Private Linkは、社外に見せる必要のないサービスに使います。社内文書を読み込む生成AI、顧客情報を持つデータベース、データ分析基盤、システムの記録の保管場所などが当てはまります。一方、社外の利用者が使うWebサイトの入口は、Azure Front Doorなどで守り、その裏側をPrivate Linkでつなぐ形が一般的です。
生成AI・RAG社内文書を読み込む生成AIAzure OpenAI、検索、文書の保管場所、データベースを専用の入口でつなぎ、社内文書がインターネットを通らない構成にします(RAG)。 業務アプリ取引先ポータル・業務システム公開する画面の裏側にあるデータベースや鍵の保管庫を、専用の入口でつなぎます。
データ分析データ分析基盤Databricks、Microsoft Fabricから、データベースや保管場所へ専用の経路でつなぎます。
監視の記録システムの記録と監視Azure Monitorなど記録の送り先も、専用の入口でつなぎ、記録の通り道も閉じます。
社内ネットワークオフィス・工場からの利用専用線やVPNでつながった社内のネットワークから、クラウドのAIやデータを使います。
AIエージェントAIエージェントの基盤AIエージェントが使うAIモデル、データ、外部とつなぐ窓口(MCP)の通り道を設計します。
Private Linkでつなげる主なサービス
Azure AI Search社内文書の検索  Azure Cosmos DB会話の履歴・業務データ
 Azure SQL Database業務データベース
 Blob Storage文書・ファイルの保管場所
 Azure Monitor記録の送り先
対応するサービスは Microsoft Learn「プライベート エンドポイントとは」の一覧で確認できます。サービスごとに対応の状況が異なります。
05/当社の支援内容
非公開にする範囲の決定・アプリが動く接続経路の設計・繰り返し構築できる仕組みづくり
当社は、Private Linkの設定だけを請け負うのではなく、AI・業務アプリ・データ基盤が実際に動く状態まで、接続の設計をまとめて支援します。何を非公開にするかを決め、アプリが動く経路を作り、同じ構成を繰り返し作って運用できる形にします。
支援の流れ
支援 1非公開にする範囲を決めるAI・データ・鍵・記録の接続の要件と費用
→
支援 2・3ネットワークと名前の案内環境と用途の分離、DNSの設計
→
支援 4・5 アプリが動く経路アプリ・API・AIの経路、記録の閉域化
→
支援 6繰り返し作れる形に構成のコード化、設計書、技術移転
支援 1
要件の整理と費用の試算
AI、データ、鍵、記録のうち、どれを非公開にするかを整理します。専用の入口と名前の案内を含めた費用も試算します。
組み合わせるサービス:Azure PaaS開発
支援 2
ネットワークの設計
本番と開発のネットワークを分け、用途ごとに区画(サブネット)を分けます。複数のネットワークを中心のネットワークにまとめる構成(Hub-Spoke)にも対応します。
組み合わせるサービス:Agentic Security
支援 3
名前の案内(DNS)の設計
プライベートDNSゾーンとネットワークの関連付け、ファイアウォールを通した名前の転送を組み合わせ、どのネットワークからも正しく専用の入口に案内されるようにします。
組み合わせるサービス:Azure PaaS開発
支援 5
監視・記録の通り道の閉域化
業務データだけでなく、Azure Monitor、Application Insights、Log Analyticsへの記録の送り先も、専用の入口でつなぐ設計の対象にします。
組み合わせるサービス:Microsoft Sentinel
支援 6
構成のコード化と技術移転
閉じた構成をコード(Terraform)で管理し、環境ごとに同じ構成を作れるようにします。設計書と手順書、研修で、お客様の社内に技術を移します。
組み合わせるサービス:GitHub DevSecOps
06/特長
AI・業務アプリ・データ基盤を横断した設計、名前の案内まで含む経路設計、再利用できる構築
特長 1/3AI・業務アプリ・データ基盤を横断して設計する生成AI・RAG、BtoBポータル、金融機関向けの業務基盤、データ分析基盤まで、同じ考え方で閉じた接続を設計します。
特長 2/3アプリが実際に通る経路まで設計する専用の入口だけでなく、名前の案内、アプリ側のVNet統合、APIの窓口、記録の送り先までをまとめて設計します。
特長 3/3繰り返し作れる形にして渡す当社の生成AI基盤を、Private Linkを使う構成のままTerraformでパッケージ化してきました。お客様の環境でも、構成のコードと設計書、研修で引き継ぎます。
設計の段階で確かめる5つの点
Private Linkの構成は、つながらない原因が見えにくいことがあります。当社は、次の点を設計の段階で確かめ、設計書と手順書に残します。
1
名前の案内が専用の入口を向いているかアプリやオフィスの端末から、サービスの名前が専用の入口の住所に案内されているかを確かめます。
2
公開の窓口が閉じているか専用の入口を作った後に、サービス側の公開の窓口が止まっているかを確かめます。
3
アプリから外へ出る通信が社内のネットワークを通るかアプリのVNet統合の設定と、通り道の区画(サブネット)を確かめます。
4
記録の送り先も閉じているか監視の記録の送り先が、公開の窓口のままになっていないかを確かめます。
5
接続の承認者が決まっているか別の部署や別の会社のサービスにつなぐとき、誰が接続を承認するかを決めます。
07/取り組み事例
BtoBポータルの構築と運用、生成AI基盤の設計、データ分析基盤との接続検証
当社は、公開しているお客様の業務基盤での構築と運用に加え、生成AI基盤や金融機関向けの環境の設計、データ分析基盤との接続の検証で、Private Linkを使った構成づくりに取り組んできました。
公開事例:BtoBポータル
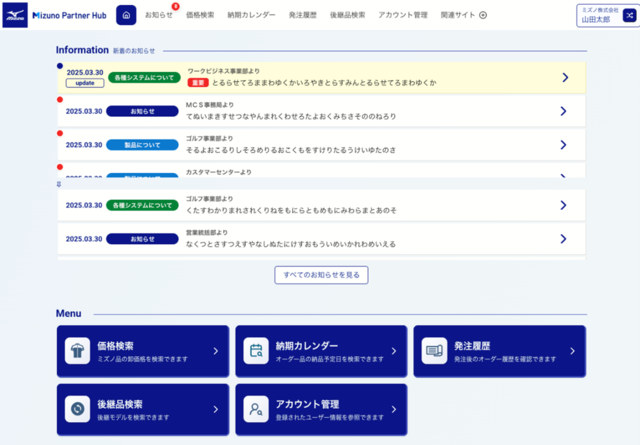
ミズノ様 販売パートナー向けプラットフォーム「Mizuno Partner Hub」
全国数千社・数万人規模の販売ネットワークを支えるBtoBポータルで、設計から運用までを包括的に支援しました。Private Endpointを採用し、Private Link、Key Vault、Entra IDを組み合わせたセキュリティ設計で機密情報を守り、監視と自動デプロイを含む運用まで設計しています。
お知らせを見る

公開検証:データ分析基盤
DatabricksとAzure SQLをPrivate Endpoint経由で接続
Databricksのネットワーク接続構成(NCC)とPrivate Linkを組み合わせ、インターネットを通らずにAzure SQLへ接続する構成を検証しました。Azure側での接続の承認、ワークスペースへの適用、Unity Catalog経由のクエリの実行まで確かめています。
技術解説を見る(Zenn)
エネルギー(基本設計)電力会社グループ向けの生成AI基盤
本番と開発のネットワークの分離、用途ごとの区画、各サービスへの専用の入口、プライベートDNSゾーンによる名前の案内、アプリのVNet統合、APIの窓口の料金プランに応じた接続方式の使い分けを、基本設計書にまとめました。
コンタクトセンター(設計)AIを使う問い合わせ対応基盤
Azure OpenAI、AI Search、Cosmos DB、Blob Storage、Key Vaultを専用の入口でつなぐ設計に加え、Azure MonitorやApplication Insightsへの記録の送り先も閉じる構成を設計しました。
金融(構成づくり)金融機関向けの環境
プライベートDNSゾーン、ネットワークの関連付けと相互接続、ファイアウォールを通した名前の転送を組み合わせた、Hub-Spoke型の名前の案内とネットワークの構成を資料にまとめました。
製造(要件整理・技術移転)半導体メーカー向けのAzure環境
専用の入口、ネットワークの区画、接続の制限、Azure Policyを含むセキュリティの要件を整理・設計し、お客様の社内へのAzure環境の技術移転まで支援しました。
当社製品(構築の仕組み化)お客様の環境に作る生成AI基盤
お客様の文書を扱うため、Private Linkを使う構成でサービスを選び、お客様のAzure環境に作る前提でTerraformでパッケージ化しました。同じ構成でRAGの環境を構築し、導入後のカスタマイズと技術支援、社内への浸透まで支援しています。
研修(技術移転)IT企業向けのワークショップ
専用の入口とサービスエンドポイントの違い、名前の案内の役割、Microsoft Fabricの受信と送信の閉域接続の違いを、研修資料にまとめて説明しました。
08/顧客価値
情報の通り道の限定・セキュリティ審査への備え・構築のばらつきの解消と、役割別の効果
いまの課題
Private Linkでの対応
得られる効果
社内文書や顧客情報がインターネットを通っている
AIやデータベースに専用の入口でつなぎ、公開の窓口を閉じる
情報の通り道を社内のネットワークと専用回線に限れる
セキュリティ審査で通信経路を説明しにくい
経路と名前の案内を設計書と構成図にまとめる
審査や監査への説明がしやすくなる
環境ごとに作り方がばらばら
閉じた構成をコードで管理し、環境ごとに同じ構成を作る
構築の時間と設定漏れが減る
閉じた後につながらない原因が分からない
名前の案内、公開の窓口、アプリ側の経路を設計段階で確かめる
接続トラブルの切り分けが早くなる
閉域の構成が担当者に依存している
設計書、手順書、研修で社内に技術を移す
社内で追加・変更できる体制になる
役割別の効果
経営層・事業責任者社内文書や顧客情報を扱う生成AIを、情報の通り道を限ったうえで業務に使えます。
事業部門・企画部門セキュリティの要件を満たした基盤で、生成AIやデータ活用を始められます。
情報システム部門閉じた構成をコードと設計書で管理し、新しいサービスも同じ水準で追加できます。
セキュリティ・監査の担当通信の経路と公開の窓口の状態を、構成図と設定で確かめられます。
09/業界ユースケース
金融・製造・エネルギー・公共・小売・サービス提供での活用例と、向いている企業
業界
よくある状況
Private Linkの使い方
金融
顧客情報や取引の記録を扱い、通信の経路への要件が厳しい
AI、データベース、記録の送り先まで専用の入口でつなぎ、名前の案内をまとめて管理する
製造
設計図面や技術文書を生成AIで活用したい
文書の保管場所、検索、AIを専用の入口でつなぎ、工場やオフィスから専用線で使う
エネルギー
社内の生成AI基盤を、本番と開発に分けて運用したい
環境ごとにネットワークを分け、アプリからAIまでの経路を設計する
公共
閉じたネットワークでのクラウド利用が求められる
公開の窓口を閉じた構成と、記録の閉域化を組み合わせる
小売・BtoB
取引先向けのポータルで、顧客情報を守る必要がある
公開する画面の裏側のデータベースと鍵の保管庫を、専用の入口でつなぐ
データ活用
データ分析基盤から、業務データベースへ安全につなぎたい
Databricks、Microsoft Fabricから、専用の経路でデータベースや保管場所につなぐ(Microsoft Fabric)
向いている企業・社内文書や顧客情報を、生成AIやクラウドで扱いたい・セキュリティ審査や監査で、通信の経路を説明する必要がある・Azureで、本番・開発など複数の環境を持っている・閉じた構成を、社内で追加・変更できるようにしたい
別の方法が合う場合・社外の利用者が直接使うWebサイトの入口(Azure Front DoorなどとPrivate Linkを組み合わせます)・扱う情報が公開情報だけで、接続元の制限で十分な場合・24時間の監視と対応の代行だけを求めている(監視基盤の構築はMicrosoft Sentinelで支援します)
10/想定ROI
閉じた環境の構築・セキュリティ審査の資料・接続トラブルの切り分け・サービス追加の削減試算
生成AI基盤と業務システムで、Private Linkを使う環境を本番・開発の2つ持ち、年に数回サービスを追加する企業を想定した試算です。
作業
導入前
導入後
削減
閉じた構成の環境の構築
環境2つ × 年2回 × 80時間 = 年320時間
構成のコードから作成し、環境ごとに変わる部分だけ調整。年約80時間
▲75%
セキュリティ審査の資料づくり
年4回 × 24時間 = 年96時間
設計書と構成図を更新して使う。年約32時間
▲67%
接続トラブルの切り分け
年8回 × 6時間 = 年48時間
確認項目と名前の案内の一覧から絞り込む。年約16時間
▲67%
サービスの追加
年6回 × 12時間 = 年72時間
決めた手順とコードで追加。年約24時間
▲67%
プライベートエンドポイントには、時間と通信量に応じた利用料がかかります。STEP 1で現行の作業時間と接続先の数を確かめ、費用とあわせて貴社の条件で算出します。
11/他の手段との違い
接続元の制限・サービスエンドポイント・専用線だけの構成との比較
クラウドのサービスへの接続を守る方法は1つではありません。当社は、守る情報の重さ、使う場所、運用の体制に合わせて方法を選び、組み合わせます。
方法
特徴
選ぶ目安
公開の窓口+接続元の制限
すぐに始められるが、公開の窓口は残り、接続元の管理を誤ると外から届く
扱う情報の重さが比較的軽い場合に
サービスエンドポイント
追加の料金なしでAzureのネットワークからの接続に限れるが、サービスの種類単位で、社外の拠点からは使えない
Azureの中だけで使う場合に
専用線・VPNだけ
オフィスとクラウドを専用の経路でつなげるが、クラウドのサービス側の公開の窓口は残る
Private Linkと組み合わせて使う
Private Linkの設定だけを行う
専用の入口は作れるが、名前の案内、アプリ側の経路、記録の送り先が抜けやすい
対象が1つで、構成が単純な場合に
当社がAI・業務アプリ・データ基盤を一体で設計
非公開にする範囲の整理から、経路、名前の案内、記録、コード化、技術移転までまとめる
生成AIや業務データを、複数の環境で閉じて使う場合に
12/ガバナンス
公開窓口の停止の標準化・名前の案内の一元管理・接続の承認・構成のコード管理
Private Linkは、一度作れば終わりではありません。新しいAIサービスやデータベースを追加するたびに、同じ水準で閉じた構成を保つ必要があります。導入の最初に、次の点を決めます。
公開の窓口を閉じることを標準にする新しいAIサービスやデータベースを作るときは、公開の窓口を閉じ、専用の入口でつなぐことを標準の手順にします。
名前の案内の一元管理プライベートDNSゾーンをどこで管理し、どのネットワークに関連付けるかを決め、部署ごとにばらばらに作らないようにします。
接続の承認別の部署や別の会社のサービスへの専用の入口は、サービスの持ち主が承認します。承認者と記録の残し方を決めます。
構成のコード管理閉じた構成をコード(Terraform)で管理し、変更の履歴と見直しを残します(DevSecOps)。 設定の点検公開の窓口が開いたままのサービスがないかを、Azure Policyなどで定期的に点検する方法もあります。
13/当社について
Microsoftの認定パートナーとしてのAzure PaaS開発・AI基盤の設計の支援
Microsoft AI Innovation Partner of the Year 2024
マイクロソフト製品の活用でAI分野に革新を起こしたパートナーに贈られる賞の初代受賞パートナーです(受賞のお知らせ)。
Microsoftの上位パートナー認定
Microsoft Solutions Partnerに加え、上位資格の「AI Platform on Microsoft Azure」「Agentic DevOps with Microsoft Azure and GitHub」を取得しています(認定のお知らせ)。
Azure PaaSとAI基盤の設計・構築
Azure PaaS開発として、生成AI、業務アプリ、APIの基盤を、設計から運用まで支援しています。
14/はじめ方
接続の棚卸しから設計・試験環境・本番切り替えまでの5ステップのスタートプラン
最初は1つのシステム(例:社内文書を読み込む生成AI)に絞り、試験環境で閉じた構成を作って、アプリが正しく動くことを確かめてから、本番の環境へ広げます。
1
STEP 1 接続の棚卸し
AI、データベース、保管場所、記録の送り先と、いまの接続の経路を洗い出し、作業時間と接続先の数を確かめます。ROI試算の前提もここで確かめます。
2
STEP 2 設計
非公開にする範囲、ネットワークの分け方、名前の案内、アプリ側の経路を決め、費用を試算します。
3
STEP 3 試験環境での構築
1つのシステムで、閉じた構成をコードから作り、アプリが正しく動くことを確かめます。
4
STEP 4 本番の切り替え
公開の窓口を閉じ、本番の環境へ切り替えます。設計書と手順書を整えます。
5
STEP 5 展開と技術移転
他のシステムへ広げ、研修で社内に技術を移します。X-Tech FDEで現場に入り込んで伴走します。
15/関連ソリューション

AzureでAI・業務アプリの基盤を作る
Azure PaaS開発. 生成AI、業務アプリ、APIの基盤を、Azureのサービスで設計・構築します。
データとAIをつなぐ分析基盤
Databricks. データ分析基盤の構築と、AIエージェントとの連携を支援します。
16/よくあるご質問
Q. Azure Private Link(アジュール プライベートリンク)とは何ですか。
A. Azure OpenAIやデータベースなどのクラウドサービスに、インターネットを通らずにつなぐMicrosoftの仕組みです。自社のクラウド上のネットワークの中に専用の入口(プライベートエンドポイント)を置き、通信はMicrosoftの専用回線の中だけを通ります。
Q. プライベートエンドポイントとPrivate Linkは違うものですか。
A. Private Linkは仕組み全体の名前で、プライベートエンドポイントは、その仕組みで自社のネットワークの中に置く専用の入口です。
Q. サービスエンドポイントとは何が違いますか。
A. サービスエンドポイントは、Azureのネットワークからの接続にサービスの窓口を限る仕組みで、追加の料金はかかりません。Private Linkは、特定のサービスごとに専用の入口を作り、専用線やVPNでつながったオフィスからも使えます。
Q. 費用はかかりますか。
A. 専用の入口ごとに、時間と通信量に応じた利用料がかかります。名前の案内(プライベートDNSゾーン)にも費用がかかります。当社は、設計の段階で費用を試算します。
Q. なぜ名前の案内(DNS)の設計が重要なのですか。
A. アプリは、サービスの名前で接続します。その名前が専用の入口の住所に案内されないと、つながらないか、公開の窓口へ向かってしまいます。複数のネットワークやオフィスから使う場合は、特に設計が必要です。
Q. Azure OpenAIなどの生成AIでも使えますか。
A. 使えます。Azure OpenAI、AI Search、Cosmos DB、Blob Storage、Key Vaultなどを専用の入口でつなぎ、社内文書がインターネットを通らない生成AI・RAGの構成にできます。
Q. オフィスや工場から使えますか。
A. 使えます。専用線(ExpressRoute)やVPNでAzureとつながっていれば、社内のネットワークから専用の入口を通して使えます。社内の名前の案内との連携も設計します。
Q. 既に動いているシステムにも後から導入できますか。
A. できます。専用の入口と名前の案内を追加し、アプリが正しくつながることを確かめてから、公開の窓口を閉じます。試験環境で手順を確かめてから本番に適用します。
Q. 社外向けのWebサイトにも使えますか。
A. 社外の利用者が使うWebサイトの入口には、Azure Front Doorなどを使います。その裏側にあるアプリやデータベースとの間をPrivate Linkでつなぎ、インターネットから裏側に直接届かない構成にできます。
Azure Private Linkの設計・構築に関するご相談
生成AIや業務システムの閉域化、既存環境の見直し、名前の案内(DNS)の整理、構成のコード化まで、貴社の状況に合わせてご提案します。
お問い合わせ
 業務アプリ・AIの画面社内ネットワークを
 Azure Databricksデータ分析基盤(Databricks)